

” cPanel – The SSL certificate has expired ” oltalama e-postası, cPanel kimliğini kullanarak e-posta hesabı kimlik bilgilerini çalan bir dolandırıcılıktır. Alıcının alan adıyla ilişkili SSL sertifikasının süresinin dolduğunu ve güvenli web sitesi erişiminin kesintiye uğrayabileceğini iddia ediyor. Bildirim, alıcıları sahte bir web posta giriş sayfasına götüren bir bağlantı aracılığıyla yedek sertifikayı etkinleştirmeye teşvik ediyor.
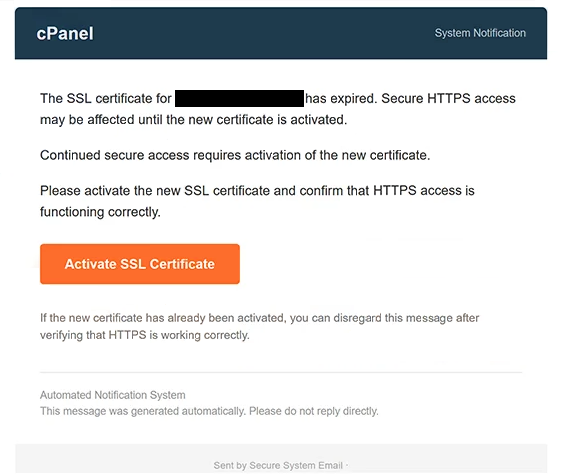
E-posta, konu satırı “[-]: Devam etmek için lütfen onaylayın” şeklinde sunulur ve kendini otomatik bir cPanel sistem bildirimi olarak sunar. Yeni bir SSL sertifikası etkinleştirilene kadar HTTPS erişiminin etkilenebileceği konusunda uyarı yapar. SSL sertifikaları web siteleri ile ziyaretçiler arasındaki bağlantıları güvence altına almak için kullanılsa da, e-posta alıcının sertifikasının gerçekten süresinin dolduğuna dair bir kanıt sunmaz.
Alıcılardan “SSL Sertifikasını Etkinleştir” adlı bir düğmeye tıklamaları ve HTTPS erişiminin doğru çalıştığını doğrulamaları istenir. E-posta ayrıca, yeni bir sertifikayı etkinleştirmiş kullanıcıların web sitelerini kontrol ettikten sonra bildirimi görmezden gelebileceklerini belirtir. Bu talimatlar, e-postayı rutin bir barındırma yönetimi uyarısına benzetmektedir.
Ancak, etkinleştirme düğmesi Roundcube Webmail giriş arayüzünü taklit eden bir oltalama sayfasına açılır. Sertifika yönetimi seçenekleri sunmak yerine, sayfa tam bir e-posta adresi ve şifre ister. Giriş formu, SSL sertifikasını etkinleştirmek veya yenilemek yerine kimlik bilgilerini toplamak için tasarlanmıştır.
Oltalama sayfası, meşru bir Google Cloud depolama hizmeti olan Firebase Storage kullanılarak barındırılmaktadır. Dolandırıcılar, bu tür platformları yanıltıcı içerik barındırmak için kötüye kullanabilir ve URL’de tanınabilir bir bulut sağlayıcısının bulunması, bir sayfanın güvenilir olduğunu kanıtlamaz. Oltalama işlemi Google veya meşru Roundcube yazılımıyla ilişkilendirilmez.
Alıcılar geçerli kimlik bilgileri sunarsa, saldırganlar yetkisiz olarak e-posta hesaplarına erişmeye çalışabilir. Ele geçirilmiş bir posta kutusu, özel yazışmaları, hassas ekleri ve diğer çevrimiçi hesaplarla ilgili bilgileri açığa çıkarabilir. Dolandırıcılar ayrıca hesap sahibinin kimliğini taklit edebilir, ek oltalama e-postaları dağıtabilir veya bağlı hizmetler için şifre sıfırlamaya çalışabilir.
Tam ” cPanel – The SSL certificate has expired ” oltalama e-postası aşağıda:
Subject: [-]: Please confirm to continue.
cPanel System Notification
The SSL certificate for – has expired. Secure HTTPS access may be affected until the new certificate is activated.
Continued secure access requires activation of the new certificate.
Please activate the new SSL certificate and confirm that HTTPS access is functioning correctly.
[Activate SSL Certificate]
If the new certificate has already been activated, you can disregard this message after verifying that HTTPS is working correctly.
Automated Notification System
This message was generated automatically. Please do not reply directly.Sent by Secure System Email
Oltalama e-postaları nasıl tanınır
” cPanel – The SSL certificate has expired ” oltalama e-postası, web sitesi sahipleri ve barındırma yöneticileri için güvenilir görünebilecek teknik bir uyarı kullanır. Süresi dolmuş bir SSL sertifikasının güvenli HTTPS erişimini engelleyebileceğini iddia eder ki bu web siteleri için gerçek bir endişedir. Ancak, e-posta doğrulanabilir sertifika detayları sunmaz veya alıcının alan adının bir sorun yaşadığını göstermez.
Şüpheli bir özellik, bir SSL sertifikasını e-posta butonuyla etkinleştirme talimatıdır. Barındırma sağlayıcıları yasal sertifika süresi dolma bildirimleri gönderebilse de, bu kampanyadaki bağlantılı sayfa sertifika yönetim ayarlarını göstermek yerine webmail kimlik bilgilerini ister. İddia edilen sorun ile istenen işlem arasındaki bu uyumsuzluk, önemli bir oltalama göstergesidir.
“SSL Sertifikasını Etkinleştir” düğmesi özellikle yanıltıcıdır çünkü etiketi rutin bir teknik prosedürü çağrıştırır. Web sitelerinin güvenlik sertifikasını yönetmeyi bekleyen alıcılara bunun yerine Roundcube tarzı bir kimlik doğrulama formu sunulur. Beklenmedik e-posta adresi ve şifre talebi, bağlantının tanımlanan amaca hizmet ettiğini ortaya koyar.
Oltalama sayfasının barındırma konumu da incelenmeye değer bir diğer detaydır. Sayfa, tanınabilir bir cPanel yönetim adresi veya alıcının barındırma sağlayıcısı yerine Firebase Storage kullanır. Meşru bulut altyapısı kötü amaçlı içerik barındırabilir, bu yüzden bir web sitesi adresindeki tanıdık bir hizmet adı özgünlüğün kanıtı olarak değerlendirilmemelidir.
E-posta ayrıca idari formatlama yoluyla güvenilirlik kazandırmaya çalışır. “Sistem Bildirimi” başlığını içerir, kendini otomatik bir bildirim olarak tanımlar ve alıcılara yanıt vermemelerini söyler. Bu öğeler sıradan hizmet iletişimlerine benzer ancak dolandırıcılar tarafından çoğaltılabilir.
Bir diğer uyarı işareti ise sertifika uyarısının genel doğasıdır. E-posta, güvenli erişimin etkilenebileceğini iddia ediyor ancak alıcıların iddia edilen son kullanma süresini anlamasını sağlayacak spesifik sertifika bilgisi vermiyor. Vurgusu teknik sorunu açıklamak yerine etkinleştirme düğmesine tıklamaya odaklanıyor.