

” Truist – We’ve Detected Suspicious Activity ” Oltalama e-postası, Truist Bank kimliğini taklit ederek çevrimiçi bankacılık kimlik bilgilerini elde eden bir dolandırıcılıktır. Alıcının hesabında şüpheli bir faaliyet tespit edildiğini ve erişimin güvenlik önlemi olarak geçici olarak kısıtlandığını iddia ediyor. Uyarı, alıcıları sahte bir banka sitesini ziyaret etmeye ve giriş bilgilerini girmeye ikna etmek için tasarlanmıştır.
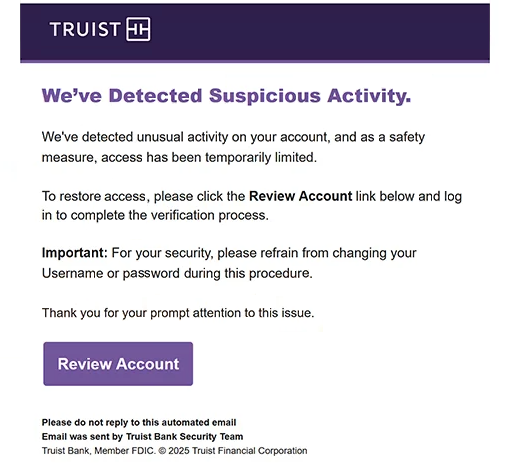
Oltalama e-postasında “Online Bankacılık Hesabınızla İlgili Önemli Güvenlik Bildirimi” başlık satırı kullanılıyor ve Truist Bank Güvenlik Ekibi’nden bir bildirim olarak sunuluyor. Olağan dışı faaliyetlerin koruyucu önlemleri tetiklediği belirtilir ve alıcının normal hesap erişimini geri getirmek için kimliğini doğrulaması talimatı verilir. Ancak, hangi aktivitenin tespit edildiğini açıklamaz veya iddia edilen güvenlik olayı hakkında anlamlı detaylar vermez.
Varsayılan doğrulamayı tamamlamak için, alıcıların “Hesap İnceleme Hesabı” adlı bir bağlantıya tıklamaları teşvik edilir. Bu bağlantı, onları Truist’in çevrimiçi bankacılık portalını taklit eden bir oltalama sitesine yönlendirir. Web sitesi incelendiğinde artık erişilemez olsa da, amacı yasal hesaplarına giriş yaptıklarını düşünen ziyaretçilerden banka kullanıcı adları ve şifrelerini toplamaktı.
” Truist – We’ve Detected Suspicious Activity ” Oltalama e-postasının ayırt edici özelliklerinden biri, doğrulama sürecinde mevcut kullanıcı adları veya şifreleri değiştirilmemesi talimatıdır. Bu talep özellikle şüphelidir çünkü alıcıların dolandırıcıların çalmaya çalışabileceği kimlik bilgilerini değiştirmesini engeller. Kimlik bilgilerinin değişmeden tutulması, saldırganlara onları kullanma için ek fırsatlar sağlayabilir.
Geçerli banka kimlik bilgileri elde edilirse, dolandırıcılar mağdurun hesabına erişmeye, finansal bilgileri görüntülemeye veya yetkisiz işlemler başlatmaya çalışabilir. Ayrıca hesap ayarlarını değiştirmeye veya meşru hesap sahibinin erişimine engel olmaya çalışabilirler. Olası sonuçlar, çalınan bilgilere ve hesabı koruyan güvenlik önlemlerine bağlıdır.
Tam ” Truist – We’ve Detected Suspicious Activity ” oltalama e-postası aşağıda:
Subject: Important Security Notice Regarding Your Online Banking Account
Truist
We’ve Detected Suspicious Activity.
We’ve detected unusual activity on your account, and as a safety measure, access has been temporarily limited.To restore access, please click the Review Account link below and log in to complete the verification process.
Important: For your security, please refrain from changing your Username or password during this procedure.
Thank you for your prompt attention to this issue.
[Review Account]Please do not reply to this automated email
Email was sent by Truist Bank Security Team
Truist Bank, Member FDIC. © 2025 Truist Financial Corporation
Oltalama e-postalarını nasıl tanırım
” Truist – We’ve Detected Suspicious Activity ” Oltalama e-postası, aciliyet yaratmak ve alıcıları iddiayı doğrulamadan harekete geçmeye teşvik etmek için bir güvenlik uyarısı kullanır. Olağan dışı bir faaliyetin tespit edildiğini ve hesabın kısıtlandığını belirtir, ancak kısıtlamadan sorumlu olduğu iddia edilen şüpheli işlem, giriş girişimi veya başka bir olayı tanımlamaz.
Bir diğer uyarı işareti ise gömülü bir bağlantı üzerinden hesap bilgilerinin doğrulanması istenmesidir. Gerçek bankalar şüpheli faaliyetler hakkında müşterileri bilgilendirebilir, ancak kullanıcıları bağlı bir web sitesine banka kimlik bilgilerini girmeye yönlendiren beklenmedik bir e-posta dikkatli davranılmalıdır. Hedef, ilgisiz bir alan üzerinde çalışırken bankanın resmi giriş sayfasını taklit edebilir.
Kullanıcı adları veya şifreleri değiştirmeme talimatı özellikle açığa çıkarıcıdır. Hesap güvenliği bildiriminin kimlik bilgilerini değiştirmeyi caydırırken olası yetkisiz erişim uyarısı olması alışılmadık bir durumdur. Bu kampanyada, talep varsayılan doğrulama prosedürünün yanında yer alır ve bu da oltalama girişiminin ayırt edici bir göstergesi olur.
Gönderenin kimliği de dikkat çekmeyi hak ediyor. Oltalama e-postasının Truist Bank Güvenlik Ekibi’nden geldiğini iddia ettiği ve resmi bankacılık terminolojisi, otomatik bildirim feragatı ve şirket bilgileri içeriyor. Bu detaylar oltalama e-postalarına kopyalanabilir ve iletişimin gerçekten Truist’ten geldiğini kanıtlamaz.
E-postanın ifadesi başka bir ipucu sunuyor. Hesap kısıtlamalarını ve erişimin geri getirilmesi gerekliliğini vurguluyor ancak iddia edilen güvenlik olayı hakkında çok az bilgi sunuyor. Bu yaklaşım, alıcıyı dolandırıcıların almasını istediği eyleme yönlendirirken baskı yaratıyor.