

” Untrusted Device Was Added To Your Account ” Oltalama e-postası, e-posta hesabı kimlik bilgilerini çalmak için oluşturulmuş sahte bir güvenlik bildirimidir. Alıcıları, hesaplarına yakın zamanda yabancı bir cihazın bağlandığını inandırmaya çalışır ve verilen bir düğme aracılığıyla bu etkinliği araştırmaya teşvik eder.
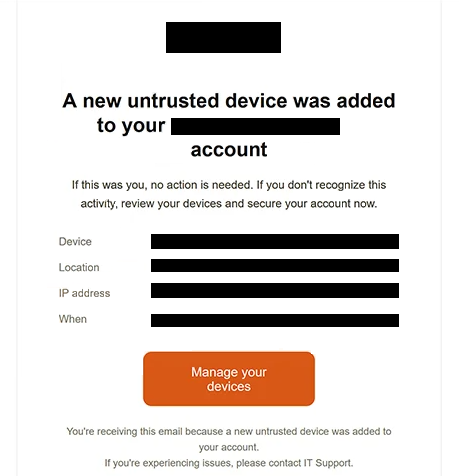
Konu “Güvenlik Uyarısı: E-posta hesabınıza yeni bir güvenilmeyen cihaz eklendi” diyor. Sadece belirsiz bir uyarıya dayanmak yerine, e-posta sözde giriş hakkında birkaç detay sunuyor. Bunlar arasında Windows’ta Electron olarak tanımlanan bir cihaz, Virginia Beach’te bir konum, bir IP adresi ve belirli bir tarih ile saat yer alıyor.
Alıcılara, etkinliği tanırlarsa herhangi bir işlem yapmaya gerek olmadığı söyleniyor. Cihazı tanımayanlar ise cihazlarını gözden geçirmeleri ve hesabı güvence altına almaları talimatı alır. E-postada bu amaçla “Cihazlarınızı Yönetin” butonu bulunur.
Güvenlik uyarısı sahte. Düğmeye tıklamak, kullanıcıyı gerçek bir hesap yönetim sayfası yerine bir oltalama sitesine götürür.
Bu kampanyanın önemli bir parçası, oltalama sitesinin alıcıya nasıl uyum sağladığıdır. E-posta adresi URL’de kodlanır ve site, kişinin hangi e-posta sağlayıcısını kullandığını belirlemek için bunu kullanır. Daha sonra o hizmete benzeyen bir giriş formu sunabilir.
Analiz edilen örneğinde, oltalama sayfası sahte bir Gmail giriş örtüsünü gösterdi. E-posta adresi ve şifre talep etti, ancak diğer e-posta sağlayıcılarının kullanıcıları adreslerine göre farklı bir taklitle karşılaşabilir.
Sahte form aracılığıyla gönderilen kimlik bilgileri dolandırıcılara gönderilir. Bağlı cihazları incelemek veya hesabı güvence altına almak için kullanılmazlar.
Çalınan bir e-posta şifresi, saldırganlara gelen kutusundaki bilgilere erişim sağlayabilir ve şifre kurtarma için ele salınan adresi kullanan diğer hesapları açığa çıkarabilir. Dolandırıcılar ayrıca posta kutusunu sahibinin kimliklerini taklit etmek veya meşru kullanıcının erişimini engellemek için de kullanabilir.
Bu e-posta, Google, Gmail veya başka bir e-posta sağlayıcısından gerçek bir güvenlik bildirimi değildir. Oltalama sayfasına kimlik bilgilerini giren herkes, etkilenen şifreyi derhal değiştirmeli, aktif oturumları ve bağlı cihazları gözden geçirmeli ve şifrenin tekrar kullanıldığı diğer hesaplarda aynı şifreyi değiştirmelidir.
Tam ” Untrusted Device Was Added To Your Account ” oltalama e-postası aşağıda:
Subject: Security Alert: A new untrusted device added to your Email account
–
A new untrusted device was added to your – account
If this was you, no action is needed. If you don’t recognize this activity, review your devices and secure your account now.Device: –
Location: –
IP address: –
When: –[Manage your devices]
You’re receiving this email because a new untrusted device was added to your account.
If you’re experiencing issues, please contact IT Support.
Bu oltalama e-postası nasıl tanınır?
” Untrusted Device Was Added To Your Account ” Oltalama e-postası, kullanıcıların olağan dışı hesap faaliyetlerinden sonra gerçekten alabilecekleri güvenlik bildirimi türüne benzemek üzere tasarlanmıştır. Bu durum, uyarının bağlamını özellikle önemli kılmaktadır.
Güvenilirlik artırmak için kullanılan tekniklerden biri, iddia edilen cihazla ilgili ayrıntılı bilgilerin dahil edilmesidir. E-postada sadece bilinmeyen bir giriş gerçekleştiği belirtilmez. Cihaz türü, Virginia Beach konumu, IP adresi ve zaman damgası sunar. Bu detaylar gerçek bir güvenlik kaydından alınmış kanıt gibi görünebilir, ancak varlıkları etkinliğin gerçekleştiğini kanıtlamaz.
“Cihazlarınızı Yönet” butonu da aldatmanın kritik bir diğer parçasıdır. Bilinmeyen bir cihazdan endişe duyan alıcı, son hesap faaliyetlerini makul olarak incelemek isteyebilir, ancak bu düğme onları e-posta sağlayıcısının yasal güvenlik ayarları yerine üçüncü taraf bir oltalama sitesine yönlendirir.
Sonrasında ulaşılan sayfa, alıcının e-posta sağlayıcısına göre değiştiği için özellikle yanıltıcı olabilir. Örneğin, bir Gmail kullanıcısı Gmail tarzı bir giriş isteği görebilir. Bu kişiselleştirme, oltalama girişimini genel sahte bir giriş sayfasından daha alakalı gösterebilir.
Bu nedenle, alıcılar tanıdık logolara veya e-posta sağlayıcılarına uyan giriş formuna güvenmek yerine gerçek alan adına dikkat etmelidir. Görsel olarak beklenen hizmete benzeyen bir sayfa yine de dolandırıcılar tarafından kontrol edilebilir.
Olayların dizisi de açıklayıcıdır. E-posta, kullanıcının tanımadığı bir cihazı incelemesi gerektiğini iddia ederken, talimatlara uyulması nihayetinde alakasız bir web sitesinden e-posta giriş bilgileri talep edilmesiyle sonuçlanmaktadır. Hesap güvenlik ayarlarına doğrudan sağlayıcının resmi web sitesi veya uygulaması üzerinden erişilmelidir.