

” Webmail – We received a request to terminate your account ” Oltalama e-postası, bir web posta hizmet sağlayıcısı gibi davranarak e-posta hesabının kimlik bilgilerini çalmak için tasarlanmış bir dolandırıcılıktır. Birinin alıcının e-posta hesabının sonlandırılmasını talep ettiğini iddia ediyor ve talep iptal edilmedikçe erişimin kalıcı olarak engel edileceği uyarısında bulunuyor. E-posta, alıcıları bir oltalama web sitesine gitmeye zorlamak için hesap kapatma tehdidini kullanıyor.
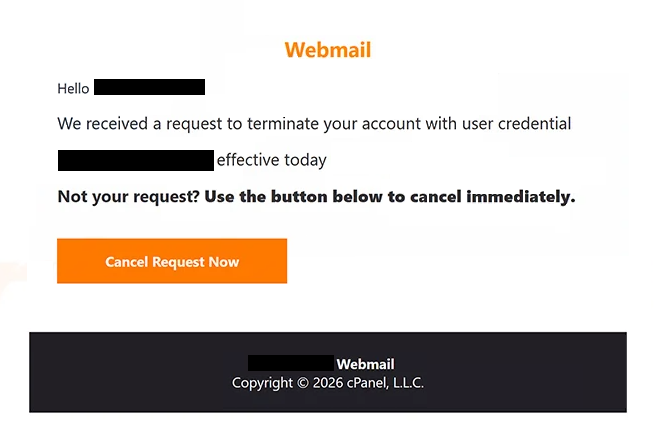
Oltalama e-postası, “Hatırlatma: Kimlik bilgilerinizi Doğrulama -” başlık satırını kullanır ve resmi bir hesap bildirimi olarak kendini sunar. Alıcıya e-posta hesabı tanımlayıcısını kullanarak hitap eder ve bir iptal talebi alındığını iddia eder. Bildirim ayrıca sözde kapatma için belirli bir tarih ve zaman damgası da verir, bu da uyarıyı daha inandırıcı gösterir.
Alıcılara, yetkilendirmedilerse sonlandırma sürecini durdurabilecekleri bildirilir. Hesaba erişimi korumanın yolu olarak “Şimdi İptal Et” adlı bir düğme sunulur. Ancak, e-postada meşru bir iptal talebinin gönderildiğine dair hiçbir kanıt bulunmamaktadır.
Butona tıklamak, alıcıları kullanıcıların HTML içeriğini barındırmasına olanak tanıyan sharemyhtml.com platformunda barındırılan bir oltalama sayfasına yönlendirir. Sayfa, Google giriş arayüzünü taklit eder ve alıcının e-posta adresini otomatik olarak gösterir. Ziyaretçilerden şifrelerini girmeleri istenir; bu da kimliklerini doğrulamak ve bekleyen sonlandırmayı iptal etmek için olduğu söyleniyor.
Giriş formu, hesap yönetimi taleplerini işlemek yerine kimlik bilgilerini yakalamak için tasarlanmıştır. Alıcılar geçerli şifreler girerse, dolandırıcılar e-posta hesaplarına girmeye, özel yazışmaları okumaya ve hassas ekleri elde etmeye çalışabilir. Ayrıca hesap sahiplerini taklit edebilir veya ele geçirilen posta kutularını diğer bireyleri hedef almak için kullanabilirler.
Bir e-posta hesabına erişim ayrıca bağlı çevrimiçi hizmetlere yönelik daha fazla saldırıya yol açabilir. Dolandırıcılar, etkilenen adresle ilişkili hesaplar için şifre sıfırlamaya çalışabilir ve ek kişisel veya finansal bilgilerin ortaya çıkmasına yol açabilir. Sonuçlar, hesabın güvenlik ayarlarına ve saldırganların çalınan kimlik bilgilerini başarıyla kullanıp kullanmadığına bağlıdır.
E-posta, meşru bir web barındırma yazılımı şirketi olan cPanel, L.L.C.’ye atıfta bulunan bir telif hakkı bildirimi içeriyor. Bu referans, bildirimi resmi göstermek için yapılmış, ancak şirket ile oltalama kampanyası arasında herhangi bir bağlantı kurmuyor. İddia edilen hesap kapatılması, giriş bilgilerini elde etmek için kullanılan yanıltıcı bir iddiadır.
Tam ” Webmail – We received a request to terminate your account ” oltalama e-postası aşağıda:
Subject: Reminder: Validate Your Credentials For –
Webmail
Hello -,
We received a request to terminate your account with user credential -, effective today .
Not your request? Use the button below to cancel immediately.
[Cancel Request Now]
– Webmail
Copyright © 2026 cPanel, L.L.C.
Oltalama e-postalarını nasıl tanırım
” Webmail – We received a request to terminate your account ” Oltalama e-postası, beklenmedik hesap kapatma bildirimiyle başlayacak birkaç uyarı işareti içeriyor. Bir iptal talebinin gönderildiğini, ancak hesabın neden başlatıldığını veya neden silineceğini açıklamadığını iddia ediyor. Kesin bir kapatma zaman damgasının eklenmesi aciliyet yaratıyor ancak uyarıyı doğrulamaz.
Bir diğer şüpheli özellik ise, gömülü bir düğme aracılığıyla talebi iptal etme talimatıdır. E-posta, potansiyel olarak ciddi bir hesap sorununa anında çözüm olarak “Şimdi İptal Et” seçeneğini sunar. Bu yaklaşım, alıcıların bildirimin gerçek olup olmadığını incelemeden önce bağlantıyı takip etmelerini teşvik eder.
Konu satırı ayrıca e-postanın amacı hakkında sorular da gündeme getiriyor. Hesap kimlik bilgilerini doğrulamayı ifade etse de, mesajın kendisi hesap kapatmanın durdurulmasına odaklanıyor. Bu tutarsızlık, giriş bilgilerini elde etmenin dolandırıcılığın merkezinde yer aldığını gösteriyor.
İptal butonunun hedefi özellikle açıklayıcıdır. Alıcıları alışılmış web posta hesap yönetim hizmetlerine yönlendirmek yerine, alakasız bir HTML barındırma platformunda bir sayfa açılır. Sayfa, e-posta cPanel ile ilgili bir bildirim olarak sunulsa da Google tarzı bir giriş formu gösterir.
Otomatik olarak doldurulan e-posta adresi, oltalama sayfasının meşru görünmesini sağlayabilir. Ancak, dolandırıcılar alıcıların adreslerini oltalama bağlantılarına ekleyebilir veya gerçek hesaplara erişmeden giriş formlarına ekleyebilir. Kişiselleştirilmiş bir giriş sayfası, web sitesinin güvenilir bir hizmete ait olduğunu kanıtlamaz.
E-postanın idari biçimlendirmesi ve telif hakkı bildirimi, güvenilirlik yaratmak için ek unsurlardır. cPanel ve tanıdık hesap yönetimi terminolojisine yapılan göndermeler, bildirimi gerçek bir hizmet duyurusu gibi gösterebilir. Buna rağmen, şirket isimleri ve standart e-posta şablonları dolandırıcılar tarafından kopyalanabilir.