

Die “E-Mail” ist ein Phishing-Versuch, die Login-Daten des E-Mail-Kontos Server Password Expired zu stehlen. Sie ist als Benachrichtigung vom eigenen E-Mail-Server des Empfängers getarnt und behauptet fälschlicherweise, dass das mit dem Konto verknüpfte Passwort noch am selben Tag abläuft. Die Warnung soll Dringlichkeit erzeugen und den Empfänger dazu bewegen, seine Zugangsdaten auf einer gefälschten Webmail-Anmeldeseite einzugeben.
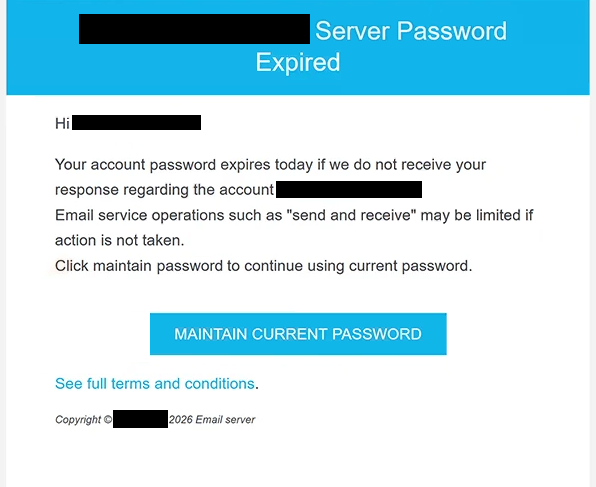
Die E-Mail wurde mit dem Betreff “[-]: AKTUALES PASSWORT ERHALTEN” beobachtet. Sie adressiert den Empfänger und besagt, dass das Kontopasswort abläuft, sofern keine Antwort bezüglich des angegebenen E-Mail-Kontos eingeht. Außerdem wird gewarnt, dass E-Mail-Funktionen, einschließlich des Sendens und Empfangens, eingeschränkt werden können, wenn der Empfänger nicht handelt.
Anstatt die Nutzer zu bitten, ein neues Passwort zu erstellen, behauptet die E-Mail, dass sie weiterhin ihr bestehendes verwenden können. Zu diesem Zweck wird ein Button mit der Aufschrift “AKTUELLES PASSWORT ERHALTEN” bereitgestellt. Die E-Mail enthält außerdem einen Link, um angeblich die vollständigen Geschäftsbedingungen einzusehen, und präsentiert sich als Benachrichtigung über einen E-Mail-Server für 2026.
Die Wahl “AKTUELLES PASSWORT ERHALTEN” bewahrt das aktuelle Passwort nicht und öffnet keinen legitimen Kontoverwaltungsdienst. Stattdessen wird der Empfänger zu site-bb1800ad6bf6.mypreview.site geleitet, wo eine Phishing-Seite eine cPanel-Webmail-Oberfläche imitiert.
Die gefälschte Seite zeigt Webmail-Optionen, die mit Horde, Roundcube und SquirrelMail verknüpft sind, und bittet die Besucher, ihre E-Mail-Adresse und ihr Passwort einzugeben. Über diese Seite eingereichte Zugangsdaten werden von den Betrügern erfasst. cPanel hat keine Verbindung zur Kampagne.
Das Erlangen gültiger Zugangsdaten ermöglicht es Betrügern, auf das Postfach des Opfers zuzugreifen, private Korrespondenz zu lesen und sich als Kontoinhaber auszugeben. Der Zugriff auf E-Mail kann auch genutzt werden, um Passwort-Zurücksetzungen für andere mit der kompromittierte Adresse verbundene Dienste anzufordern. Gestohlene Konten können zusätzlich für weitere Phishing-E-Mails verwendet werden.
Die Passwortablaufwarnung ist daher keine echte Serverbenachrichtigung. Ihr Zweck ist es, Empfänger glauben zu lassen, dass die Aufrechterhaltung der normalen E-Mail-Funktionalität eine sofortige Authentifizierung über die bereitgestellte Seite erfordert.
Die vollständige ” Server Password Expired Phishing-E-Mail” finden Sie unten:
Subject: [-]: MAINTAIN CURRENT PASSWORD.
– Server Password Expired
Hi -,
Your account password expires today if we do not receive your response regarding the account -,
Email service operations such as “send and receive” may be limited if action is not taken.
Click maintain password to continue using current password.
[MAINTAIN CURRENT PASSWORD][See full terms and conditions.]
Copyright © – 2026 Email server
Wie erkennt man die ” Server Password Expired ” Phishing-E-Mail
Die Behauptung, dass das Passwort am selben Tag abläuft, ist ein zentrales Warnsignal in dieser Kampagne. Es schafft eine sehr kurze Frist und verbindet sie mit der Gefahr, dass das Versenden und Empfangen von E-Mails eingeschränkt werden könnte. Dieser Druck soll eine sofortige Interaktion mit dem “AKTUELLES PASSWORT ERHALTEN”-Button fördern.
Empfänger sollten Passwort- oder Kontobenachrichtigungen unabhängig verifizieren, anstatt über das in einer unerwartete E-Mail angegebene Zielort. Wenn Bedenken bestehen, dass ein E-Mail-Passwort tatsächlich Aufmerksamkeit erfordert, sollte das Konto über die normale Webmail-Adresse oder die offizielle Kontoverwaltungsoberfläche des Anbieters zugänglich sein.
Das Ziel hinter dem Button ist besonders aufschlussreich. In dieser Kampagne werden die Empfänger an site-bb1800ad6bf6.mypreview.site und nicht an ihren eigentlichen E-Mail-Anbieter gesendet. Die resultierende Seite mag einer vertrauten cPanel-Webmail-Oberfläche ähneln, aber kopiertes Branding und erkennbare Webmail-Optionen machen die Website nicht legitim.
Benutzer sollten außerdem die vollständige Absenderadresse und das Ziel der Buttons überprüfen, bevor sie Zugangsdaten eingeben. Eine E-Mail, die sich auf die Adresse des Empfängers bezieht oder sich als automatisierte Serverbenachrichtigung präsentiert, beweist nicht, dass sie von der Organisation stammt, die das Postfach verwaltet.
Der Empfang oder das Öffnen der “”E-Mail” gibt keine Zugangsdaten des Empfängers preis. Nutzer, die keine Informationen auf der Phishing-Seite Server Password Expired eingegeben haben, sollten den angegebenen Button meiden und die E-Mail löschen.