

Der ” Webmail – cPanel Email Account Shutdown E-Mail-Betrug” ist eine Phishing-Kampagne, die versucht, E-Mail-Kontodaten zu stehlen, indem sie sich als cPanel, eine legitime Webhosting-Management-Plattform, ausgibt. Die Phishing-E-Mails warnen Empfänger vor einem nicht näher bezeichneten Sicherheitsproblem, das angeblich ihren Mailbox-Zugriff bedroht. Das Ziel ist es, Nutzer davon zu überzeugen, eine gefälschte Login-Seite zu besuchen und ihre Benutzernamen und Passwörter anzugeben.
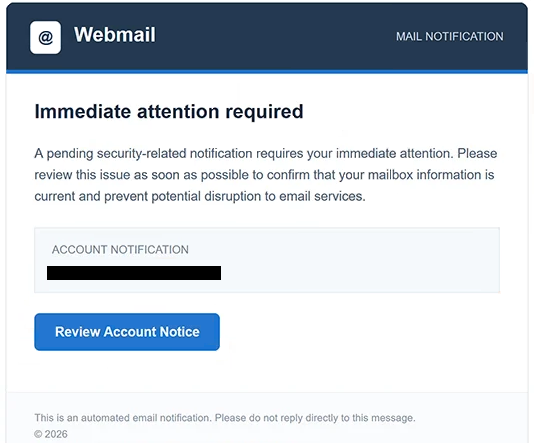
Die Phishing-E-Mails verwenden den Betreff “Action Required: cPanel Email Account Shutdown” und präsentieren sich als automatisierte Webmail-Benachrichtigungen. Sie behaupten, dass ein anhängiges Sicherheitsproblem sofortige Aufmerksamkeit erfordert und der Empfänger seine Mailbox-Informationen bestätigen muss, um Servicestörungen zu vermeiden. Trotz der alarmierenden Betreffzeile gibt die E-Mail keine sinnvolle Erklärung für das angebliche Sicherheitsproblem.
Anstatt das Problem zu beschreiben oder Details anzubieten, die die Empfänger unabhängig überprüfen könnten, verweist die Phishing-E-Mail auf einen Button mit der Aufschrift “Account Review Notice”. Dadurch entsteht der Eindruck, dass zusätzliche Informationen über eine offizielle Account-Management-Oberfläche verfügbar sind. Die Benachrichtigung enthält außerdem einen automatischen E-Mail-Hinweis, einen Copyright-Hinweis und einen vom System generierten Zeitstempel, um das administrative Erscheinungsbild zu unterstreichen.
Ein Klick auf den Button öffnet eine Phishing-Website, die bei pencontrol.com gehostet wird. Die Website imitiert Login-Schnittstellen von E-Mail-Anbietern, wobei eine beobachtete Version Gmail-Branding und eine Überschrift “Authentifizierung erforderlich” zeigt. Besucher werden gebeten, ihre Benutzernamen und Passwörter einzugeben, angeblich um die Kontoprüfung abzuschließen.
Das Anmeldeformular ist nicht mit dem legitimen E-Mail-Dienst verknüpft. Über ihn eingereichte Zugangsdaten werden von Betrügern erfasst, was ihnen möglicherweise den Zugriff auf das betroffene Postfach ermöglicht. Da die Website vertraute Authentifizierungsseiten imitiert, erkennen die Empfänger möglicherweise nicht sofort, dass sie von ihrem tatsächlichen E-Mail-Anbieter umgeleitet wurden.
Der Zugriff auf ein kompromittiertes Postfach könnte persönliche Korrespondenz, vertrauliche Anhänge und kontobezogene Informationen offenlegen. Betrüger könnten sich auch als Kontoinhaber ausgeben, zusätzliche Phishing-E-Mails verbreiten oder versuchen, Passwörter für Dienste mit derselben E-Mail-Adresse zurückzusetzen. Gestohlene Zugangsdaten könnten auch anderen Cyberkriminellen angeboten werden, obwohl diese Ergebnisse für einzelne Opfer dieser Kampagne nicht bestätigt wurden.
Die vollständige ” Webmail – cPanel Email Account Shutdown Phishing-E-Mail” finden Sie unten:
Subject: Action Required: cPanel Email Account Shutdown
@ Webmail MAIL NOTIFICATION
Immediate attention required
A pending security-related notification requires your immediate attention. Please review this issue as soon as possible to confirm that your mailbox information is current and prevent potential disruption to email services.
Account notification
[Review Account Notice]
This is an automated email notification. Please do not reply directly to this message.
© 2026
Wie man Phishing-E-Mails erkennt
Phishing-E-Mails, die behaupten, ein Konto solle bald deaktiviert werden, stützen sich oft auf Dringlichkeit und vage Sicherheitswarnungen. In dieser Kampagne droht der Betreff mit einer E-Mail-Konto-Schließung, während sich der Text nur auf eine ausstehende sicherheitsbezogene Benachrichtigung bezieht. Das Fehlen einer konkreten Erklärung ist ein wichtiges Warnzeichen, insbesondere wenn von Empfängern erwartet wird, sofortige Maßnahmen zu ergreifen.
Ein weiteres verdächtiges Merkmal ist die Aufforderung, Postfachinformationen über einen eingebetteten Button zu bestätigen. Die Phishing-E-Mail erklärt nicht, welche Informationen veraltet sind oder warum eine Kontoprüfung notwendig ist. Stattdessen ermutigt sie die Empfänger, eine externe Website zu öffnen, auf der sie zur Authentifizierung aufgefordert werden.
Auch die Identität des Absenders sollte sorgfältig überprüft werden. Obwohl sich die Phishing-E-Mail als cPanel-Benachrichtigung präsentiert, stellen erkennbare Firmennamen und administratives Format keine Authentizität dar. Die tatsächliche Absenderadresse und deren Domain können Widersprüche mit der angeblich für die Benachrichtigung verantwortlichen Organisation aufzeigen.
Der Zweck des Button “Account Review Notice” ist besonders relevant. Er führt zu pencontrol.com, einer Domain, die nichts mit dem legitimen E-Mail-Anbieter zu tun hat, der sich ausgibt. Eine Login-Seite mit Gmail-Branding auf einer nicht verwandten Website ist ein starkes Indiz dafür, dass die Seite dazu gedacht ist, Besucher zu täuschen.
Die Überschrift “Authentifizierung erforderlich” auf der Phishing-Website fügt eine weitere Ebene der Täuschung hinzu. Authentifizierungsaufforderungen sind beim Zugriff auf legitime E-Mail-Dienste üblich, aber eine unerwartete Passwortanfrage nach einer Sicherheitswarnung sollte mit Vorsicht behandelt werden. Das Erscheinen einer vertrauten Anmeldeoberfläche bestätigt nicht, dass die Website dem entsprechenden Anbieter gehört.
Empfänger könnten auch bemerken, dass die Phishing-E-Mail generische Verwaltungssprache verwendet, anstatt kontospezifische Sicherheitsdetails anzugeben. Verweise auf Systembenachrichtigungen, Mailbox-Bestätigungen und Servicestörungen erzeugen einen offiziellen Ton, ohne zu erklären, was tatsächlich passiert ist. Ein vom System generierter Zeitstempel und ein automatisierter E-Mail-Disclaimer können die Benachrichtigung glaubwürdig erscheinen lassen, aber keines von beiden bestätigt deren Herkunft.