

Der “E-Mail-Betrug” ist eine Phishing-Kampagne Action required: Confirm and Upgrade your email address , die darauf abzielt, Passwörter von E-Mail-Konten zu stehlen, indem eine Zugangsanfrage als routinemäßige Sicherheitsmaßnahme getarnt wird. Die Phishing-E-Mails geben sich als E-Mail-Anbieter aus und behaupten, die Empfänger müssten ihre Kontaktdaten bestätigen, um ein geplantes System-Upgrade durchzuführen. Die angebliche Verifizierung wird als notwendig dargestellt, um einen ununterbrochenen Zugriff auf ihre Postfächer zu erhalten.
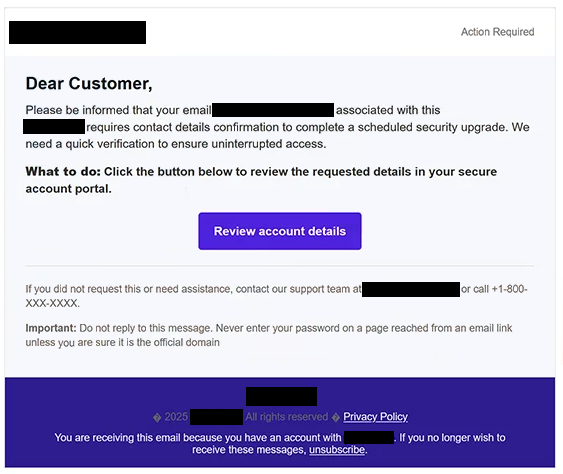
Die Phishing-E-Mails können den Betreff “” Action required: Confirm and Upgrade your email address verwenden, gefolgt von der E-Mail-Adresse des Empfängers. Sie beginnen mit einer generischen Begrüßung “Sehr gelobter Kunde” und erklären, dass das E-Mail-Konto im Rahmen eines Sicherheitsupdates eine zusätzliche Bestätigung benötigt. Obwohl die Benachrichtigung administrativ klingt, wird nicht klar der angeblich für das Upgrade verantwortliche E-Mail-Anbieter genannt.
Die Empfänger werden angewiesen, ihre Informationen über einen Button mit der Aufschrift “Kontodetails überprüfen” einzusehen. Die Phishing-E-Mail beschreibt das Ziel als ein sicheres Kontoportal und legt nahe, dass der Abschluss des Vorgangs potenzielle Zugriffsprobleme verhindert. Sie enthält außerdem eine angebliche Support-Telefonnummer und die Anweisung, nicht zu antworten, wodurch die Phishing-E-Mail wie eine automatisierte Servicebenachrichtigung aussieht.
Ein Klick auf den Button öffnet eine Phishing-Website, die über sharemyhtml.com gehostet wird. Die Website ist so konzipiert, dass sie den E-Mail-Anbieter des Besuchers erkennt und eine entsprechende Login-Oberfläche anzeigt. In einem beobachteten Beispiel imitierte die Seite Gmail, zeigte automatisch die E-Mail-Adresse des Empfängers an und behauptete, die vorherige Sitzung sei abgelaufen.
Diese Warnung vor abgelaufener Sitzung liefert dem Besucher einen weiteren Grund, sein Passwort einzugeben. Da die E-Mail-Adresse bereits ausgefüllt ist, kann das gefälschte Anmeldeformular wie Teil eines bestehenden Authentifizierungsprozesses erscheinen. Die Website wird jedoch von Betrügern kontrolliert, und alle über sie eingereichten Zugangsdaten werden ihnen offengelegt.
Gestohlene E-Mail-Zugangsdaten könnten es Angreifern ermöglichen, auf private Korrespondenz zuzugreifen, sensible Anhänge zu prüfen und sich als Kontoinhaber auszugeben. Ein kompromittiertes Postfach könnte auch genutzt werden, um Passwortzurücksetzungen für andere Online-Dienste anzufordern oder zusätzliche Phishing-E-Mails an die Kontakte des Opfers zu verteilen. Die legitimen E-Mail-Anbieter, deren Login-Seiten nachgeahmt werden, haben keine identifizierte Beteiligung an der Kampagne.
Die vollständige ” Action required: Confirm and Upgrade your email address Phishing-E-Mail” finden Sie unten:
Subject: Action required: Confirm and Upgrade your email address: –
Action Required
Dear Customer,
Please be informed that your email – associated with this – requires contact details confirmation to complete a scheduled security upgrade. We need a quick verification to ensure uninterrupted access.
What to do: Click the button below to review the requested details in your secure account portal.
[Review account details]
If you did not request this or need assistance, contact our support team or call +1-800-XXX-XXXX.
Important: Do not reply to this message. Never enter your password on a page reached from an email link unless you are sure it is the official domain.
Wie man Phishing-E-Mails erkennt
Phishing-E-Mails, die als Benachrichtigungen zur Kontosicherheit getarnt sind, beschreiben oft routinemäßige Wartungs- oder Verifizierungsanforderungen, ohne genügend Informationen zur Feststellung ihrer Echtheit bereitzustellen. In dieser Kampagne ist die Behauptung, Kontaktdaten müssten bestätigt werden, um ein geplantes Sicherheitsupgrade durchzuführen, ein zentrales Warnsignal. Die Phishing-E-Mail identifiziert kein bestimmtes Upgrade und erklärt nicht, warum der Empfänger sich über eine externe Website authentifizieren muss.
Die generische Begrüßung und das Fehlen eines klar identifizierten Dienstleisters sind weitere Details, die es wert sind, untersucht zu werden. Obwohl seriöse Unternehmen manchmal automatisierte E-Mails mit allgemeinen Grüßen verschicken, sollte eine unerwartete Kontoverifizierungsanfrage durch einen ungenannten Anbieter Verdacht erregen. Empfänger sollten auch die tatsächliche E-Mail-Adresse des Absenders überprüfen, anstatt sich auf den angezeigten Absendernamen zu verlassen.
Der Button “Kontodetails überprüfen” ist besonders wichtig, da er Empfänger von ihrem üblichen E-Mail-Dienst wegführt. Die Zieladresse nutzt sharemyhtml.com, eine Drittanbieter-Hosting-Plattform, die nichts mit dem nachgebildeten E-Mail-Anbieter zu tun hat. Eine vertraut aussehende Anmeldeseite, die auf einer nicht verwandten Domain angezeigt wird, ist ein starkes Indiz für Phishing.
Ein weiteres Merkmal ist die Warnung wegen abgelaufener Sitzungen, die auf der Fälschungs-Login-Seite angezeigt wird. Solche Warnungen können Passwortanfragen routinemäßig erscheinen lassen, insbesondere wenn die E-Mail-Adresse des Besuchers bereits automatisch eingegeben wurde. Ein vorausgefüllter Benutzername zeigt jedoch nicht, dass die Website mit dem legitimen E-Mail-Dienst verbunden ist.
Die Phishing-E-Mail enthält außerdem beruhigende Formulierungen zur sicheren Kontoverifizierung und eine Warnung davor, Passwörter auf nicht verifizierten Webseiten einzugeben. Diese Aussagen können den Eindruck von Legitimität erwecken, stellen aber nicht fest, dass der Absender oder die verlinkte Website vertrauenswürdig ist. Phishing-E-Mails können authentisch klingende Sicherheitsratschläge enthalten und gleichzeitig Empfänger auf Seiten mit Credential-Diebstahl verweisen.