

Die ” Webmail Service Update Phishing-E-Mail” versucht, das, was wie eine routinemäßige Softwareverbesserung klingt, in eine Gelegenheit zu verwandeln, ein Passwort zu stehlen. Anstatt vor einem abgelaufenen Konto zu warnen oder mit sofortiger Sperrung zu drohen, teilt diese Kampagne den Empfängern mit, dass eine neue Version ihres Webmail-Dienstes verfügbar geworden ist.
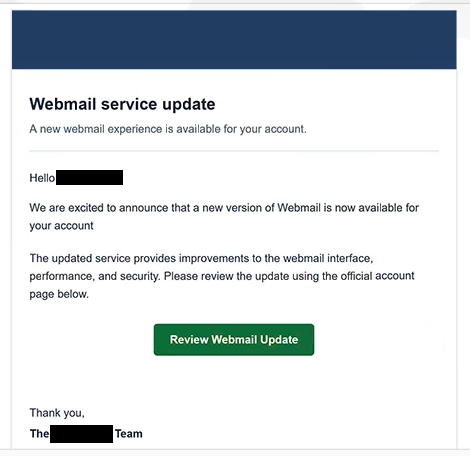
Die E-Mail verwendet den Betreff ” Webmail Service Update for -“. Sie adressiert den Empfänger und kündigt an, dass eine aktualisierte Webmail-Erfahrung für sein Konto bereitsteht. Laut der E-Mail bietet die neue Version Verbesserungen an der Benutzeroberfläche, Leistung und Sicherheit.
Empfänger werden eingeladen, diese Änderungen über einen Button mit der Aufschrift “Webmail-Update überprüfen” zu überprüfen. Die E-Mail beschreibt dies als offizielle Kontoseite, sodass die Aktion wie ein normaler Teil des Upgrades eines Webmail-Dienstes klingt.
Hinter dem Button gibt es kein echtes Webmail-Upgrade. Danach öffnet sich eine Phishing-Seite, die über Google Cloud Storage gehostet wird. Obwohl dies eine legitime Cloud-Plattform ist, wird die dort platzierte Seite von Betrügern kontrolliert und ist kein offizielles Webmail-Kontoportal.
Die Seite kopiert das Erscheinungsbild einer cPanel Webmail-Anmeldeseite. In der analysierten Version wird die E-Mail-Adresse des Empfängers automatisch in das Anmeldefeld eingetragen. Der Besucher wird dann gebeten, das entsprechende Passwort anzugeben.
Die Eingabe eines Passworts aktiviert keine neue Webmail-Version. Die Informationen werden von den Betrügern erfasst und geben ihnen möglicherweise die Zugangsdaten, die benötigt werden, um auf das E-Mail-Konto des Opfers zuzugreifen.
E-Mail-Zugangsdaten sind besonders wertvoll, da ein Posteingang private Gespräche und Informationen über andere Konten enthalten kann. Der Zugang kann es Kriminellen auch ermöglichen, Passwort-Zurücksetzungen für Dienste anzufordern, die mit der kompromittierten E-Mail-Adresse verknüpft sind, oder sich beim Kontakt mit anderen als Kontoinhaber auszugeben.
Weder cPanel noch Google sind für diese Phishing-Kampagne verantwortlich. Die cPanel-ähnliche Benutzeroberfläche wird kopiert, um die Anmeldeseite authentisch erscheinen zu lassen, während der Cloud-Speicherdienst lediglich missbraucht wird, um die betrügerischen Inhalte zu hosten.
Wenn bereits ein Passwort auf der gefälschten Seite eingegeben wurde, sollte es so schnell wie möglich über den echten E-Mail-Dienst geändert werden. Dasselbe Passwort sollte auch bei allen anderen Konten ersetzt werden, bei denen es wiederverwendet wurde.
Die vollständige ” Webmail Service Update Phishing-E-Mail” finden Sie unten:
Subject: Webmail service update for -.
–
Webmail service update
A new webmail experience is available for your account.
Hello -,
We are excited to announce that a new version of Webmail is now available for your account -.
The updated service provides improvements to the webmail interface, performance, and security. Please review the update using the official account page below.
[Review Webmail Update]Thank you,
The – Team
This is a service notification regarding your webmail account. For assistance, visit our Support Center.
© 2026 -. All rights reserved.
Wie erkennt man die ” Webmail Service Update ” Phishing-E-Mail
Dieser Betrug ist bemerkenswert, weil sein Ansatz relativ positiv ist. Anstatt die Empfänger sofort mit Kontoschließungen oder verlorenen E-Mails zu erschrecken, kündigt er angebliche Verbesserungen ihres bestehenden Webmail-Dienstes an. Behauptungen über bessere Leistung, Sicherheit und eine aktualisierte Benutzeroberfläche geben den Empfängern scheinbar harmlosen Grund, weiterzumachen.
Die generische Beschreibung des Anbieters in der E-Mail ist ein Grund, sie genauer zu untersuchen. Sie behandelt eine neue Version von “Webmail”, ohne eine klare Verbindung zu dem Unternehmen herzustellen, das tatsächlich das E-Mail-Konto des Empfängers verwaltet.
Der Button “Webmail-Update überprüfen” ist der Punkt, an dem die Täuschung deutlicher wird. Ein Empfänger, der Informationen über ein Service-Update erwartet, wird stattdessen auf eine Login-Seite weitergeleitet, die außerhalb seines normalen Webmail-Dienstes gehostet ist. Die Tatsache, dass die E-Mail-Adresse bereits im Formular erscheint, kann die Seite personalisiert wirken, stellt aber nicht fest, dass die Seite legitim ist.
Das cPanel-ähnliche Erscheinungsbild sollte ebenfalls nicht als Echtheitsnachweis dienen. Login-Schnittstellen, Logos, Sprachauswähler und andere vertraute visuelle Elemente können auf Phishing-Seiten reproduziert werden. Die im Browser angezeigte Adresse ist nützlicher, um festzustellen, ob ein Anmeldeformular tatsächlich zum erwarteten Dienst gehört.
Es ist auch nicht erforderlich, eine unerwünschte E-Mail zu verwenden, um zu überprüfen, ob ein Webmail-Dienst aktualisiert wurde. Nutzer können ihre übliche Webmail-Seite oder das Hosting-Kontrollpanel unabhängig öffnen. Jegliche echten Änderungen am Dienst können von dort aus überprüft werden, ohne ein Passwort für eine Seite anzugeben, die über eine unerwartete E-Mail erreicht wird.