

Die ” Untrusted Device Was Added To Your Account Phishing-E-Mail” ist eine gefälschte Sicherheitsbenachrichtigung, die erstellt wurde, um E-Mail-Kontodaten zu stehlen. Sie versucht, Empfänger glauben zu machen, dass kürzlich ein unbekanntes Gerät mit ihrem Konto verbunden wurde, und ermutigt sie, die Aktivität über einen bereitgestellten Button zu untersuchen.
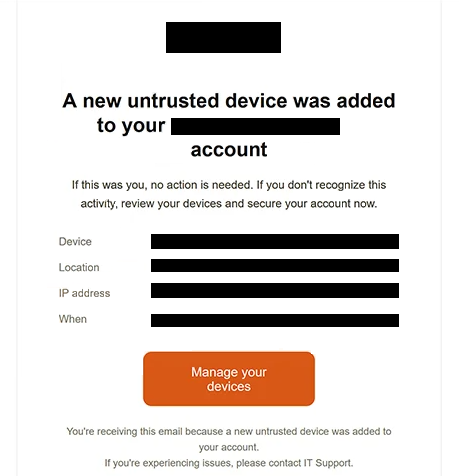
Der Betreff lautet “Sicherheitsalarm: Ein neues, nicht vertrauenswürdiges Gerät zu Ihrem E-Mail-Konto hinzugefügt.” Anstatt sich nur auf eine vage Warnung zu verlassen, enthält die E-Mail mehrere Details zum angeblichen Login. Dazu gehören ein Gerät mit der Identifikation als Electron unter Windows, ein Standort in Virginia Beach, eine IP-Adresse sowie ein genaues Datum und eine Uhrzeit.
Den Empfängern wird mitgeteilt, dass keine Maßnahmen erforderlich sind, wenn sie die Aktivität erkennen. Wer das Gerät nicht erkennt, wird angewiesen, seine Geräte zu überprüfen und das Konto zu sichern. Die E-Mail bietet zu diesem Zweck einen Button “Geräte verwalten”.
Die Sicherheitswarnung ist gefälscht. Ein Klick auf den Button führt den Nutzer zu einer Phishing-Website statt zu einer legitimen Kontoverwaltungsseite.
Ein wichtiger Teil dieser Kampagne ist, wie sich die Phishing-Seite an den Empfänger anpasst. Die E-Mail-Adresse ist in der URL codiert, und die Seite nutzt sie, um zu bestimmen, welchen E-Mail-Anbieter die Person nutzt. Anschließend kann ein Anmeldeformular angezeigt werden, das diesem jeweiligen Dienst ähnelt.
Im analysierten Beispiel zeigte die Phishing-Seite eine gefälschte Gmail-Login-Überlagerung an. Es wurde eine E-Mail-Adresse und ein Passwort angefordert, aber Nutzer anderer E-Mail-Anbieter können auf eine andere Nachahmung basierend auf ihrer Adresse stoßen.
Zugangsdaten, die über das gefälschte Formular eingereicht werden, werden an Betrüger gesendet. Sie werden nicht verwendet, um verbundene Geräte zu überprüfen oder das Konto zu sichern.
Ein gestohlenes E-Mail-Passwort kann Angreifern Zugang zu im Posteingang gespeicherten Informationen verschaffen und andere Konten offenlegen, die die kompromittierte Adresse zur Passwortwiederherstellung verwenden. Betrüger könnten das Postfach auch nutzen, um den Eigentümer zu imitieren oder zu versuchen, den legitimen Nutzer am Zugriff zu hindern.
Die E-Mail ist keine echte Sicherheitsbenachrichtigung von Google, Gmail oder einem anderen E-Mail-Anbieter. Jeder, der Anmeldedaten auf der Phishing-Seite eingegeben hat, sollte das betroffene Passwort umgehend ändern, aktive Sitzungen und verbundene Geräte überprüfen und dasselbe Passwort bei allen anderen Konten ersetzen, in denen es wiederverwendet wurde.
Die vollständige ” Untrusted Device Was Added To Your Account Phishing-E-Mail” finden Sie unten:
Subject: Security Alert: A new untrusted device added to your Email account
–
A new untrusted device was added to your – account
If this was you, no action is needed. If you don’t recognize this activity, review your devices and secure your account now.Device: –
Location: –
IP address: –
When: –[Manage your devices]
You’re receiving this email because a new untrusted device was added to your account.
If you’re experiencing issues, please contact IT Support.
Wie erkennt man diese Phishing-E-Mail
Die ” Untrusted Device Was Added To Your Account Phishing-E-Mail” ist so gestaltet, dass sie der Art von Sicherheitsbenachrichtigung ähnelt, die Nutzer nach ungewöhnlicher Kontoaktivität tatsächlich erhalten können. Dies macht den Kontext der Warnung besonders wichtig.
Eine Technik, die zur Glaubwürdigkeit erhöht wird, ist die Aufnahme detaillierter Informationen über das angebliche Gerät. Die E-Mail sagt nicht einfach, dass ein unbekannter Login stattgefunden hat. Sie gibt einen Gerätetyp, den Standort von Virginia Beach, die IP-Adresse und einen Zeitstempel an. Diese Details können wie Beweise aus einem tatsächlichen Sicherheitsprotokoll aussehen, aber ihr Vorhandensein beweist nicht, dass die Aktivität stattgefunden hat.
Der Button “Ihre Geräte verwalten” ist ein weiterer entscheidender Teil der Täuschung. Ein Empfänger, der sich wegen eines unbekannten Geräts Sorgen macht, möchte möglicherweise vernünftigerweise die aktuellen Kontoaktivitäten überprüfen, aber der Button sendet ihn zu einer Drittanbieter-Phishing-Seite und nicht zu den legitimen Sicherheitseinstellungen seines E-Mail-Anbieters.
Die danach erreichte Seite kann besonders irreführend sein, da sie sich nach dem E-Mail-Anbieter des Empfängers ändert. Ein Gmail-Nutzer zum Beispiel kann eine Gmail-ähnliche Login-Eingabeaufforderung sehen. Diese Personalisierung kann den Phishing-Versuch relevanter erscheinen lassen als eine generische gefälschte Login-Seite.
Empfänger sollten daher auf die eigentliche Domain achten, anstatt sich auf vertraute Logos oder ein Anmeldeformular zu verlassen, das offenbar mit ihrem E-Mail-Anbieter übereinstimmt. Eine Seite, die dem erwarteten Dienst optisch ähnelt, kann weiterhin von Betrügern kontrolliert werden.
Auch die Abfolge der Ereignisse ist aufschlussreich. Die E-Mail behauptet, der Nutzer müsse ein unbekanntes Gerät inspizieren, doch das Befolgen der Anweisungen führt letztlich zu einer Anfrage nach E-Mail-Zugangsdaten auf einer nicht verwandten Website. Kontosicherheitseinstellungen sollten stattdessen direkt über die offizielle Website oder Anwendung des Anbieters abgerufen werden.