

La estafa de correo electrónico Account Closing Soon es una campaña de phishing que intenta robar las credenciales de las cuentas de correo haciéndose pasar por un proveedor de servicios de correo. Los correos de phishing advierten a los destinatarios que sus cuentas están programadas para el cierre y que se requiere una verificación inmediata para evitar una pérdida permanente de datos. Los estafadores utilizan la amenaza de perder el acceso a correos electrónicos importantes e información almacenada para persuadir a los destinatarios de que sigan un enlace malicioso.
Los correos de phishing se hacen pasar por cPanel, una plataforma legítima utilizada para gestionar servicios de alojamiento web y cuentas de correo electrónico. Sus líneas de asunto comienzan con “ADVERTENCIA FINAL” e incluyen la información de la cuenta del destinatario y una fecha de cierre programada. En el ejemplo examinado, la fecha es el 19 de octubre de 2026, aunque esto forma parte de la afirmación de los estafadores y no evidencia de una terminación real de la cuenta.
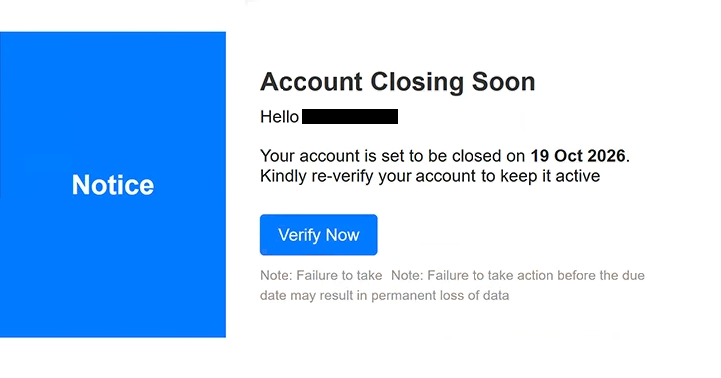
El cuerpo del correo de phishing contiene una advertencia destacada e Account Closing Soon informa al destinatario de que su cuenta será cerrada a menos que complete un proceso de reverificación. Para este propósito se proporciona un botón etiquetado como “Verificar ahora”. El correo de phishing también advierte que no actuar antes de la fecha límite establecida puede resultar en una pérdida permanente de datos, creando una presión adicional para responder con rapidez.
Al hacer clic en el botón de verificación, los destinatarios se dirigen a un sitio web de phishing alojado a través del InterPlanetary File System (IPFS), un sistema descentralizado para almacenar y distribuir contenido. El sitio web muestra una interfaz de inicio de sesión de correo electrónico falsificado diseñada para capturar nombres de usuario y contraseñas. Su apariencia puede cambiar según el dominio de correo electrónico del destinatario, lo que permite a los estafadores imitar a diferentes proveedores de correo.
Por ejemplo, los destinatarios que usan Gmail pueden encontrarse con una página de inicio de sesión que se asemeja a la interfaz de autenticación de Google. Este diseño adaptativo hace que el intento de phishing sea más convincente porque la marca mostrada puede coincidir con el servicio de correo que la víctima utiliza habitualmente. Sin embargo, la página de inicio de sesión no es operada por el proveedor legítimo, y las credenciales enviadas a través de ella quedan expuestas a los atacantes.
Las credenciales de correo robadas podrían permitir a los estafadores acceder a correspondencia privada, obtener archivos adjuntos sensibles e imitar a los propietarios de cuentas. Los atacantes también pueden intentar restablecer contraseñas de otros servicios en línea relacionados con la dirección de correo comprometida. Esto podría exponer cuentas adicionales, especialmente cuando el buzón afectado se utiliza para recuperar la cuenta.
El correo completo de phishing Account Closing Soon está a continuación:
Subject: FINAL WARNING: Your – Account Is Scheduled for Closure 19 Oct 2026.
Notice
Account Closing Soon
Hello –
Your account is set to be closed on 19 Oct 2026. Kindly re-verify your account to keep it active –
[Verify Now]
Note: Failure to take Note: Failure to take action before the due date may result in permanent loss of data
Cómo reconocer correos electrónicos de phishing
Los correos de phishing que amenazan con el cierre de cuentas suelen utilizar un lenguaje alarmante y plazos estrictos para animar a los destinatarios a actuar sin verificar la información. En esta campaña, el asunto incluye “ADVERTENCIA FINAL”, mientras que el cuerpo afirma que la cuenta de correo electrónico del destinatario será cerrada de forma permanente a menos que se complete la verificación. Estas advertencias deben examinarse detenidamente, especialmente cuando llegan de forma inesperada.
El botón “Verificar ahora” es otra señal de advertencia importante. Aunque parece ofrecer una forma de preservar el acceso a la cuenta, conduce a un sitio web fuera del servicio de correo electrónico legítimo. Los destinatarios deberían examinar el destino real de los enlaces de verificación en lugar de asumir que una etiqueta familiar de botón o un nombre reconocible de la empresa indica autenticidad.
La capacidad del sitio web de phishing para imitar a diferentes proveedores de correo puede dificultar que el engaño sea más difícil de reconocer. Una página de inicio de sesión que muestre la marca de Google u otro proveedor conocido no es necesariamente genuina. La dirección real del sitio web es más importante que su apariencia visual, especialmente cuando se accede a la página mediante un correo electrónico inesperado de verificación de cuenta.
Los destinatarios también deben inspeccionar la dirección de correo electrónico del remitente y compararla con la organización supuestamente responsable de la notificación. Los nombres de visualización y logotipos pueden ser imitados, mientras que dominios sospechosos o inconsistencias entre el remitente y el sitio web enlazado pueden indicar phishing. Sin embargo, una dirección de remitente aparentemente legítima por sí sola no prueba que un correo electrónico sea auténtico.
Otra característica es la amenaza de pérdida permanente de datos. Los correos electrónicos de phishing presentan el cierre de la cuenta como una consecuencia inevitable de ignorar la solicitud de verificación, pero no aportan ninguna prueba verificable de forma independiente de que la cuenta esté realmente programada para su eliminación. La urgencia pretende que el destinatario priorice la acción inmediata sobre la verificación de la advertencia.