

La estafa de correo electrónico Account Sign-In Required Within 48 Hours es un intento de phishing diseñado para robar las credenciales de acceso a las cuentas de correo. Los correos de phishing están disfrazados como notificaciones oficiales de proveedores de servicios de correo, informando a los destinatarios de que el mantenimiento reciente del servidor les exige iniciar sesión en sus cuentas. Los estafadores utilizan una advertencia de caducidad de contraseña falsa para presionar a los destinatarios a que sigan sus instrucciones.
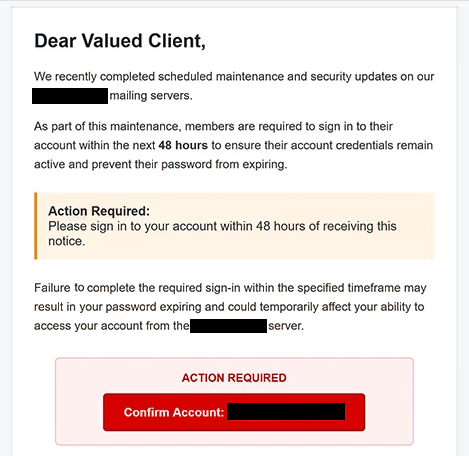
Los correos de phishing pueden llegar con el asunto “Urgente: Account Sign-In Required Within 48 Hours .” Afirman que recientemente se han completado actualizaciones programadas de mantenimiento y seguridad en los servidores de correo del proveedor. Según el correo electrónico, los titulares de la cuenta deben iniciar sesión en un plazo de 48 horas para mantener sus credenciales activas y evitar que sus contraseñas caduquen.
Se advierte a los destinatarios que no completar el inicio de sesión requerido podría interrumpir temporalmente el acceso a sus cuentas de correo electrónico. Los correos electrónicos de phishing también usan un saludo genérico, “Estimado cliente valioso”, y están firmados por un supuesto equipo de atención al cliente. Estos detalles ayudan a crear la apariencia de una notificación administrativa oficial sin identificar a un proveedor de correo específico.
Los correos de phishing contienen un botón de “Confirmar cuenta” destinado a dirigir a los destinatarios a un sitio web externo. Sin embargo, el sitio web enlazado ya no estaba operativo cuando se examinó el intento de phishing, por lo que no se pudo verificar su contenido exacto. Según las instrucciones del correo y la naturaleza de la campaña, se sospechaba que el enlace conducía a una página de phishing diseñada para recopilar las credenciales de acceso al correo.
Estas páginas de phishing pueden imitar interfaces legítimas de inicio de sesión de correo electrónico y solicitar nombres de usuario y contraseñas. Si los destinatarios introducen sus credenciales, los estafadores pueden obtener acceso no autorizado a sus cuentas de correo. Esto podría exponer correspondencia privada, información personal y documentos sensibles almacenados en el buzón.
El acceso a una cuenta de correo comprometida también puede permitir a los atacantes solicitar restablecimiento de contraseña para otros servicios en línea asociados a la misma dirección. Las consecuencias podrían incluir compromisos adicionales de cuentas y la exposición de información financiera o personal. Sin embargo, no hay pruebas confirmadas de que estos resultados se produjeran como resultado de esta campaña de phishing en particular.
El intento de phishing se basa principalmente en la ingeniería social más que en un mecanismo documentado de entrega de malware. Su táctica central es presentar un requisito de seguridad de cuenta inventado como consecuencia rutinaria del mantenimiento del servidor, animando a los destinatarios a proporcionar sus credenciales sin verificar la advertencia.
El correo completo de phishing Account Sign-In Required Within 48 Hours está a continuación:
Subject: Urgent: Account Sign-In Required Within 48 Hours
Dear Valued Client,
We recently completed scheduled maintenance and security updates on our – mailing servers.
As part of this maintenance, members are required to sign in to their account within the next 48 hours to ensure their account credentials remain active and prevent their password from expiring.
Action Required:
Please sign in to your account within 48 hours of receiving this notice.Failure to complete the required sign-in within the specified timeframe may result in your password expiring and could temporarily affect your ability to access your account from the – server.
ACTION REQUIRED
[Confirm Account] –We appreciate your prompt attention to this matter and apologize for any inconvenience caused by the recent maintenance.
Thank you for your cooperation.
Sincerely,
Customer Support Team
Cómo reconocer y evitar correos electrónicos de phishing
Los correos electrónicos inesperados que requieran verificación de cuenta tras el mantenimiento del servidor deben examinarse detenidamente, especialmente cuando imponen plazos cortos o amenazan con la caducidad de la contraseña. En este caso, el requisito de 48 horas pretende hacer creer a los destinatarios que retrasar la acción podría suponer la pérdida del acceso a sus cuentas.
Una señal de advertencia es la ausencia de un proveedor de servicios de correo electrónico claramente identificado. Los correos de phishing se refieren generalmente al mantenimiento del servidor y a las credenciales de la cuenta sin establecer qué organización supuestamente emitió la notificación. Los saludos genéricos y firmas también pueden indicar phishing, aunque estas características por sí solas no demuestran que un correo sea malicioso.
Los destinatarios deben evitar usar botones de confirmación de cuenta en correos electrónicos inesperados. En su lugar, deben visitar directamente la página web oficial de su proveedor de correo electrónico y comprobar si realmente se requieren actualizaciones de seguridad o acciones de la cuenta. Si es necesario, pueden contactar con el proveedor a través de un canal de soporte verificado.
También es importante examinar la dirección de correo electrónico del remitente y el destino de los enlaces incrustados. Los sitios web de phishing pueden imitar páginas de inicio de sesión genuinas mientras utilizan dominios no relacionados o engañosos. Los usuarios deben verificar la dirección del sitio web antes de introducir credenciales y evitar asumir que un formulario de inicio de sesión que parezca familiar es legítimo.
Cualquiera que haya introducido su contraseña de correo electrónico en un sitio web sospechoso de phishing debe cambiarla inmediatamente a través del servicio oficial. Si se usa la misma contraseña para otras cuentas, esas contraseñas también deben cambiarse. Activar la autenticación multifactor y revisar la actividad reciente de inicio de sesión puede proporcionar protección adicional.
Los usuarios también deben revisar la configuración de recuperación de su cuenta, las sesiones activas y las normas de reenvío de correos electrónicos para detectar cambios no autorizados. Si se detecta actividad desconocida, contactar con el proveedor de correo electrónico puede ayudar a proteger la cuenta afectada e investigar posibles abusos.
Los destinatarios que no hayan enviado ninguna información deben informar del correo de phishing y eliminarlo. Dado que la campaña identificada intenta explotar una supuesta caducidad de contraseña relacionada con el mantenimiento, la precaución más relevante es verificar los requisitos de la cuenta directamente con el proveedor de correo electrónico en lugar de depender del plazo de 48 horas indicado en el correo.