

La estafa del correo electrónico Amazon Prime – Your membership has expired es una campaña de phishing que se hace pasar por Amazon para engañar a los destinatarios y que revelen sus credenciales de cuenta. Los correos de phishing afirman que la membresía Prime del destinatario ha caducado y que hay una oferta especial de renovación disponible. Para supuestamente restaurar su suscripción, se instruye a los destinatarios para completar un proceso de verificación usando un código proporcionado en el correo.
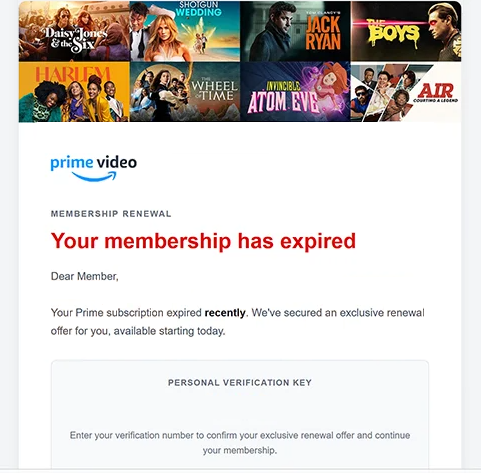
Los correos de phishing pueden tener el asunto “Se requiere acción: Tu renovación de membresía Prime está lista” y una notificación de renovación de membresía. Se dirigen a los destinatarios como “Estimado Miembro” y indican que su suscripción Prime ha expirado recientemente. En lugar de simplemente pedir a los usuarios que renuevan su membresía, los correos de phishing introducen una clave de verificación personal, que se les indica que confirmen para activar una oferta exclusiva.
Los correos de phishing también enfatizan que la oferta de renovación está reservada para el destinatario y disponible por un tiempo limitado. Se incluyen afirmaciones adicionales sobre verificación rápida, gestión segura de cuentas y gestión flexible de membresías para que el proceso parezca legítimo. Estos datos están destinados a animar a los destinatarios a pulsar el botón “CONFIRMAR” sin cuestionar la autenticidad del correo.
El botón conduce a un sitio web externo que ya no era accesible cuando se examinó la campaña. En consecuencia, no se pudo verificar el contenido y la funcionalidad exactos del sitio web. Sin embargo, se sospecha que el intento de phishing dirige a los usuarios a una página de inicio de sesión falsa de Amazon diseñada para recopilar credenciales de cuenta, que potencialmente incluye información de facturación.
Si los destinatarios proporcionan sus nombres de usuario y contraseñas de Amazon a través de dicho sitio web, los estafadores podrían intentar acceder a sus cuentas. Esto puede revelar información personal, historiales de pedidos, direcciones guardadas y detalles relacionados con pagos. Dependiendo de la configuración de la cuenta, el acceso no autorizado también podría permitir compras usando métodos de pago almacenados o cambios en la configuración de la cuenta.
El correo completo de phishing Amazon Prime – Your membership has expired está a continuación:
Subject: Action required: Your Prime membership renewal is ready
Membership Renewal
Your membership has expired
Dear Member,
Your Prime subscription expired recently. We’ve secured an exclusive renewal offer for you, available starting today.
Personal Verification Key
–
Enter your verification number to confirm your exclusive renewal offer and continue your membership.
[CONFIRM]
Exclusive Renewal Offer
Your offer has been reserved for your account.Quick & Easy Verification
Confirm your personal verification key in just a few steps.Secure Renewal
Your account information is handled securely.Flexible Membership
Manage your membership and renewal preferences at any time.Your verification key: –
Offer available for a limited time.
You received this email regarding your membership account updates and exclusive promotions.
Cómo reconocer correos electrónicos de phishing
Los correos electrónicos de phishing que se hacen pasar por servicios de suscripción suelen usar advertencias de caducidad de cuenta, ofertas exclusivas o promociones por tiempo limitado para fomentar la interacción inmediata. En esta campaña, la combinación de una reclamación de membresía Prime caducada y una oferta de renovación reservada es una señal clave de alerta. Se anima a los destinatarios a completar un proceso de verificación aunque el correo no aporte pruebas fiables de que su suscripción haya caducado realmente.
Otra característica sospechosa es el uso de una clave de verificación directamente dentro del correo de phishing. El código se presenta como un identificador personal necesario para confirmar la oferta de renovación. Su inclusión hace que el proceso parezca específico de cada cuenta, pero un código mostrado en un correo electrónico no solicitado no establece que el remitente haya verificado la identidad del destinatario.
El saludo genérico “Estimado Miembro” también merece la pena examinarlo. Aunque las empresas legítimas a veces usan saludos generales, los correos electrónicos de phishing suelen evitar los detalles personalizados de la cuenta mientras se presentan como notificaciones oficiales. Los destinatarios deben considerar si el correo coincide con su estado real de suscripción y si la dirección del remitente pertenece a un dominio auténtico de Amazon.
Los enlaces incrustados en los correos de renovación de suscripción requieren especial atención. Un botón etiquetado como “CONFIRMAR” puede ocultar un destino no relacionado con Amazon, incluso cuando el correo electrónico circundante contiene una marca familiar. Examinar el destino real del enlace puede revelar dominios sospechosos, direcciones web inusuales o redirecciones a sitios web que imitan páginas legítimas de inicio de sesión.
El formato profesional y las declaraciones tranquilizadoras sobre la verificación segura no deben considerarse prueba de autenticidad. Los correos electrónicos de phishing pueden reproducir logotipos de la empresa, diseños promocionales y terminología familiar para crear una apariencia convincente. De manera similar, una oferta descrita como exclusiva o disponible por tiempo limitado puede pretender desincentivar un examen minucioso.
La forma más fiable de evaluar un correo electrónico sospechoso de renovación de Prime es comparar sus afirmaciones con la información de membresía mostrada en la cuenta de Amazon del destinatario, accedida de forma independiente al correo. En esta campaña en particular, la combinación de una suscripción supuestamente caducada, una clave de verificación y un enlace externo de confirmación distingue el intento de phishing de una notificación de membresía ordinaria.