

El correo de phishing FedEx – Your Shipment is in Transit es una estafa de robo de credenciales que se hace pasar por FedEx. Afirma que el destinatario tiene un paquete circulando por la red de entrega de FedEx y le anima a abrir información de seguimiento y documentos de envío.
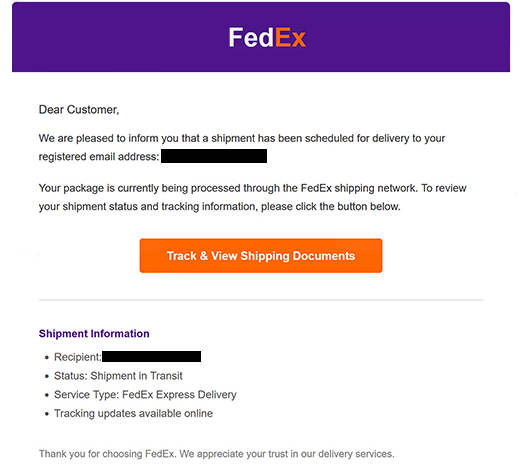
El correo electrónico se presenta como una notificación rutinaria de entrega. Se dirige al destinatario como “Estimado Cliente” y afirma que se ha programado un envío para entrega. El estado del paquete aparece como “Envío en tránsito”, mientras que el tipo de servicio aparece como “FedEx Express Delivery”.
Se informa a los destinatarios de que hay actualizaciones de seguimiento disponibles en línea y se les indica que seleccionen “Rastrear y ver documentos de envío”. La redacción hace que el botón parezca proporcionar información ordinaria sobre paquetes, pero no conduce a un servicio legítimo de seguimiento de FedEx.
Al hacer clic en el botón se abre una página web de phishing diseñada para parecerse a un documento compartido de Microsoft Excel Online. La página muestra un prompt de inicio de sesión al estilo Microsoft Office y indica a los visitantes que inicien sesión con sus credenciales de proveedor de correo electrónico para acceder a los supuestos documentos de envío.
Esta solicitud de inicio de sesión es fraudulenta. Cualquier credencial introducida en la página se envía a los estafadores detrás de la campaña. El documento falso no proporciona información legítima de envío de FedEx.
Por tanto, la estafa cambia entre dos marcas de confianza. FedEx se utiliza en el correo inicial para hacer creíble la notificación de entrega, mientras que el sitio de phishing imita los servicios de Microsoft para que la solicitud de credencial parezca legítima.
El acceso a una cuenta de correo electrónico puede exponer correspondencia privada y otra información almacenada en el buzón. También puede permitir que los estafadores se dirijan a servicios relacionados con la dirección de correo comprometida, especialmente a las cuentas que usan el correo electrónico para recuperar contraseñas.
FedEx no está asociado con el correo electrónico de phishing FedEx – Your Shipment is in Transit . Su nombre y servicios de entrega se suplantan para persuadir a los destinatarios a visitar la página del documento falso y proporcionar sus credenciales de acceso al correo electrónico.
El correo completo de phishing FedEx – Your Shipment is in Transit está a continuación:
Subject: Your Shipment Is in Transit
FedEx
Dear Customer,
We are pleased to inform you that a shipment has been scheduled for delivery to your registered email address: -.
Your package is currently being processed through the FedEx shipping network. To review your shipment status and tracking information, please click the button below.
[Track & View Shipping Documents]Shipment Information
Recipient: –
Status: Shipment in Transit
Service Type: FedEx Express Delivery
Tracking updates available onlineThank you for choosing FedEx. We appreciate your trust in our delivery services.
2026 FedEx Express. All rights reserved.
Cómo reconocer correos electrónicos de phishing
El correo de phishing contiene FedEx – Your Shipment is in Transit varios detalles que los destinatarios pueden consultar antes de interactuar con él. Uno es el genérico saludo “Estimado Cliente” en lugar de información personalizada que identifique al destinatario previsto.
El botón “Rastrear y ver documentos de envío” merece especial atención. Aunque el correo lo presenta como una forma de acceder a la información de envío de FedEx, seguir el botón lleva a los visitantes a un dominio no relacionado con FedEx.
Lo que ocurre después es una indicación aún más fuerte de phishing. En lugar de mostrar una página de seguimiento normal de FedEx, la web imita un documento de Excel Online y presenta una indicación de inicio de sesión al estilo Microsoft Office. A continuación, se pide a los visitantes que faciliten sus credenciales de correo electrónico antes de ver los supuestos documentos de envío.
Un logotipo familiar o un diseño de inicio de sesión reconocible no demuestran que un sitio web sea legítimo. Las páginas de phishing pueden copiar elementos visuales de FedEx, Microsoft y otras empresas. El dominio real que aparece en la barra de direcciones del navegador debe comprobarse antes de introducir cualquier credencial.
La naturaleza de la solicitud de inicio de sesión también debería levantar sospechas. Una notificación de envío de FedEx que lleva a una página de terceros que solicita la contraseña de una cuenta de correo electrónico personal no coincide con el propósito original de comprobar la información de seguimiento del paquete.
Los destinatarios que esperan un paquete de FedEx pueden verificar su estado sin necesidad de usar el botón del correo electrónico. Pueden acceder a FedEx de forma independiente e introducir su información de seguimiento a través del servicio legítimo.
Cualquiera que ya haya proporcionado credenciales a través de la página falsa debería cambiar la contraseña del correo electrónico afectada. Si esa contraseña se ha reutilizado en otros servicios, esas contraseñas también deberían cambiarse.