

El correo de phishing es Truist – We’ve Detected Suspicious Activity una estafa que se hace pasar por Truist Bank para obtener credenciales de banca online. Afirma que se ha detectado actividad sospechosa en la cuenta del destinatario y que el acceso ha sido restringido temporalmente como medida de seguridad. La advertencia está diseñada para convencer a los destinatarios de visitar una página web bancaria falsa e introducir su información de acceso.
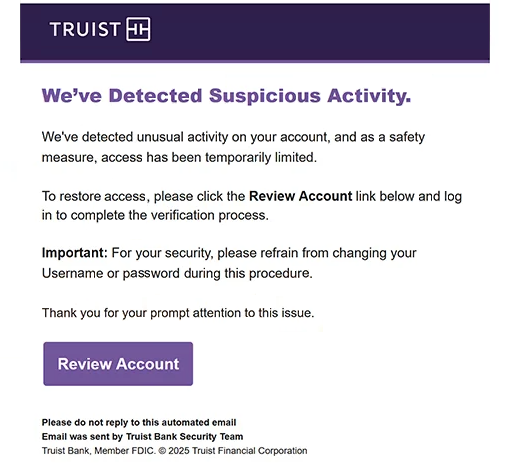
El correo de phishing utiliza el asunto “Aviso de seguridad importante respecto a su cuenta bancaria online” y se presenta como una notificación del equipo de seguridad de Truist Bank. Indica que una actividad inusual ha activado medidas de protección e instruye al destinatario a verificar su identidad para restaurar el acceso normal a la cuenta. Sin embargo, no explica qué actividad se detectó ni proporciona detalles significativos sobre el supuesto incidente de seguridad.
Para completar la supuesta verificación, se anima a los destinatarios a hacer clic en un enlace etiquetado como “Revisar Cuenta”. El enlace les dirige a un sitio web de phishing diseñado para imitar el portal de banca online de Truist. Aunque el sitio web ya no era accesible al ser examinado, su propósito original era recopilar nombres de usuario y contraseñas bancarias de los visitantes que creían que estaban iniciando sesión en sus cuentas legítimas.
Una característica distintiva del correo electrónico de phishing Truist – We’ve Detected Suspicious Activity es su instrucción de no cambiar nombres de usuario o contraseñas existentes durante el proceso de verificación. Esta solicitud es especialmente sospechosa porque desanima a los destinatarios a modificar credenciales que los estafadores podrían estar intentando robar. Mantener las credenciales sin cambios podría dar a los atacantes oportunidades adicionales para usarlas.
Si se obtienen credenciales bancarias válidas, los estafadores pueden intentar acceder a la cuenta de la víctima, ver información financiera o iniciar transacciones no autorizadas. También podrían intentar cambiar la configuración de la cuenta o interferir con el acceso del titular legítimo. Las posibles consecuencias dependen de la información robada y de las medidas de seguridad que protegen la cuenta.
El correo completo de phishing Truist – We’ve Detected Suspicious Activity está a continuación:
Subject: Important Security Notice Regarding Your Online Banking Account
Truist
We’ve Detected Suspicious Activity.
We’ve detected unusual activity on your account, and as a safety measure, access has been temporarily limited.To restore access, please click the Review Account link below and log in to complete the verification process.
Important: For your security, please refrain from changing your Username or password during this procedure.
Thank you for your prompt attention to this issue.
[Review Account]Please do not reply to this automated email
Email was sent by Truist Bank Security Team
Truist Bank, Member FDIC. © 2025 Truist Financial Corporation
Cómo reconocer correos electrónicos de phishing
El correo de phishing Truist – We’ve Detected Suspicious Activity utiliza una advertencia de seguridad para crear urgencia y animar a los destinatarios a actuar sin verificar la reclamación. Indica que se ha detectado actividad inusual y que la cuenta ha sido restringida, pero no identifica la transacción sospechosa, el intento de inicio de sesión u otro evento supuestamente responsable de la restricción.
Otra señal de advertencia es la solicitud de verificar la información de la cuenta mediante un enlace incrustado. Aunque los bancos legítimos pueden notificar a los clientes sobre actividades sospechosas, un correo electrónico inesperado que indique a los usuarios introducir credenciales bancarias en un sitio web vinculado debe tratarse con cautela. El destino puede imitar la página oficial de inicio de sesión del banco mientras opera en un dominio no relacionado.
La instrucción de no cambiar nombres de usuario o contraseñas es especialmente reveladora. Es inusual que una notificación de seguridad de cuenta desincentive cambios en credenciales mientras advierte sobre posibles accesos no autorizados. En esta campaña, la solicitud aparece junto al supuesto procedimiento de verificación, lo que la convierte en un indicador distintivo del intento de phishing.
La identidad del remitente también merece atención. El correo de phishing afirma originarse en el equipo de seguridad de Truist Bank e incluye terminología bancaria formal, un aviso automático de notificación e información de la empresa. Estos datos pueden copiarse en correos de phishing y no demuestran que la comunicación se originara genuinamente en Truist.
La redacción del correo electrónico ofrece otra pista. Enfatiza las restricciones de la cuenta y la necesidad de restaurar el acceso, pero ofrece poca información sobre el supuesto incidente de seguridad. Este enfoque genera presión mientras dirige al destinatario hacia la acción que los estafadores quieren que tome.