

El correo de phishing es You allowed someone access to some of your email data una estafa que se hace pasar por un proveedor de servicios de correo electrónico para robar contraseñas de cuentas. Afirma que el destinatario ha concedido permiso a otra persona para acceder a sus datos de correo electrónico y le anima a revisar la actividad de su cuenta. La advertencia es falsa y pretende dirigir a los usuarios a una página de inicio de sesión falsa.
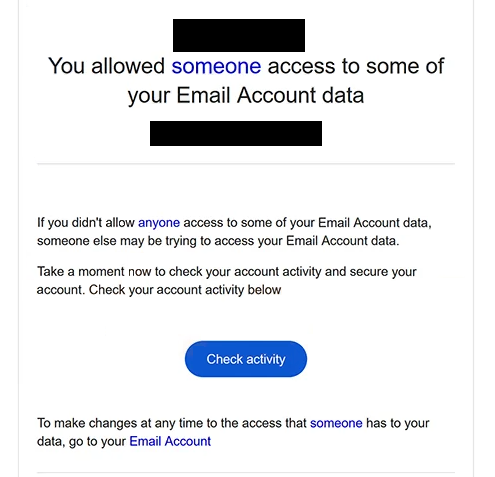
El correo de phishing utiliza el asunto “Alerta importante: Nuevo inicio de sesión en tu cuenta” y indica que alguien ha tenido permitido acceder a cierta información asociada al buzón del destinatario. Sugiere que una persona no autorizada podría estar intentando acceder a la cuenta si el destinatario no aprobó esta actividad. El correo electrónico entonces les insta a revisar su cuenta inmediatamente.
Para que la advertencia parezca legítima, el correo de phishing incluye un botón etiquetado como “Comprobar actividad”. Supuestamente, el botón permite a los destinatarios revisar los permisos de la cuenta y determinar si otra persona ha accedido a su información. Sin embargo, al hacer clic en él se abre un sitio web de phishing en lugar de la configuración de seguridad de cuenta de un proveedor de correo electrónico legítimo.
El destino está alojado en un subdominio edgeone.dev y se presenta como un portal de autenticación de Gmail. Muestra un aviso de “Se requiere autenticación” y rellena automáticamente la dirección de correo electrónico del visitante. La página solicita la contraseña de la cuenta y proporciona un botón etiquetado “Mantener la misma contraseña”.
Esta redacción pretende que introducir una contraseña parezca una confirmación de seguridad ordinaria. En lugar de pedir a los usuarios que cambien sus credenciales, la página de phishing crea la impresión de que pueden mantener su contraseña actual tras revisar la supuesta actividad de la cuenta. En realidad, cualquier contraseña enviada a través del formulario es capturada por los estafadores.
Si las credenciales robadas son válidas, los atacantes podrían intentar acceder al buzón de la víctima. Esto podría exponer correspondencia privada, archivos adjuntos, información de contacto y otros datos sensibles. Los estafadores también podrían hacerse pasar por el propietario de la cuenta, enviar correos electrónicos adicionales de phishing o intentar restablecer contraseñas de otras cuentas online asociadas a la dirección de correo comprometida.
El correo completo de phishing You allowed someone access to some of your email data está a continuación:
Subject: Important Alert : New sign-in to your Account
You allowed someone access to some of your Email Account data
If you didn’t allow anyone access to some of your Email Account data, someone else may be trying to access your Email Account data.
Take a moment now to check your account activity and secure your account. Check your account activity below
[Check activity]To make changes at any time to the access that someone has to your data, go to your Email Account
Cómo reconocer correos electrónicos de phishing
El correo de phishing contiene You allowed someone access to some of your email data varias señales de advertencia, comenzando por su notificación de seguridad inesperada. Afirma que otra persona ha recibido acceso a los datos del correo electrónico del destinatario, pero no identifica a esa persona ni explica qué permisos supuestamente fueron aprobados. Esta falta de información específica dificulta la verificación de la advertencia.
Otra característica sospechosa es la redacción del correo. El asunto se refiere a un nuevo inicio de sesión, mientras que el cuerpo habla del permiso para acceder a los datos de la cuenta. Son diferentes tipos de actividad de la cuenta, pero el correo de phishing los presenta como parte de la misma advertencia sin proporcionar una explicación clara.
La petición de hacer clic en “Comprobar actividad” es especialmente importante. Aunque revisar la actividad de la cuenta es una práctica legítima de seguridad, el botón de este correo de phishing dirige a los destinatarios a un sitio web no relacionado. Una etiqueta de botón familiar no establece que el destino pertenezca al proveedor de correo al que se está suplantando.
La página de inicio de sesión de phishing proporciona pistas adicionales. Utiliza la marca relacionada con Gmail y muestra la dirección de correo electrónico del destinatario, haciendo que la solicitud de autenticación parezca personalizada. Sin embargo, una dirección de correo pre-rellenada no prueba que la web esté conectada a Google ni que haya ocurrido alguna actividad sospechosa.
El botón “Mantener la misma contraseña” es otra señal de advertencia distintiva. La página solicita la contraseña existente del usuario mientras presenta la acción como una forma de mantener la seguridad de la cuenta. Esto es incompatible con el supuesto propósito de revisar los permisos de la cuenta, ya que examinar actividades recientes no debería requerir introducir credenciales en un sitio web desconocido.
Los destinatarios también deben examinar la dirección real del remitente y el destino de los enlaces incrustados. Los correos electrónicos de phishing pueden imitar alertas de seguridad de proveedores legítimos, incluyendo su formato, terminología y imagen de marca. Estos elementos visuales son menos fiables que comprobar si el correo electrónico y la página web vinculada pertenecen realmente a la organización que afirman representar.