

La estafa del correo electrónico es Verify Your Apple ID Account una campaña de phishing que se hace pasar por Apple para engañar a los destinatarios y que revelen sus credenciales de cuenta. El correo electrónico de phishing se presenta como una notificación oficial de seguridad y afirma que los usuarios deben verificar su Apple ID para proteger sus cuentas e información personal. Su propósito real es dirigir a los destinatarios a una página falsa de inicio de sesión de Apple controlada por estafadores.
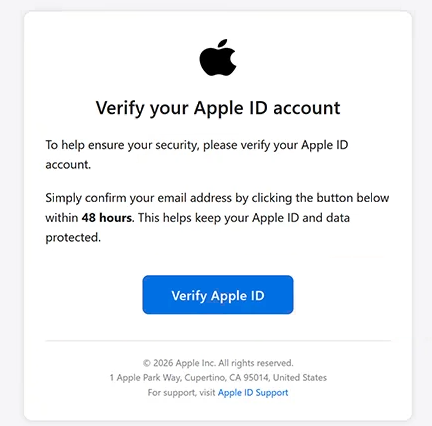
El correo de phishing utiliza el asunto “Acción requerida” e instruye a los destinatarios a confirmar sus direcciones de correo electrónico en un plazo de 48 horas. Esta fecha límite crea una sensación artificial de urgencia, animando a los usuarios a completar el supuesto proceso de verificación sin cuestionar su legitimidad. El correo no identifica un incidente de seguridad específico ni explica por qué la cuenta requiere de repente una verificación adicional.
Se indica a los destinatarios que hagan clic en un botón etiquetado “Verificar Apple ID”. En lugar de abrir el servicio legítimo de gestión de cuentas de Apple, el botón conduce a un sitio web de phishing alojado en un subdominio de Heroku. El sitio imita la interfaz de autenticación de Apple y muestra una marca reconocible para que la solicitud de verificación parezca auténtica.
La página de phishing inicialmente pide a los visitantes que proporcionen una dirección de correo electrónico o un número de teléfono, similar al primer paso del proceso habitual de inicio de sesión de Apple. Posteriormente, puede solicitar una contraseña, permitiendo a los estafadores capturar las credenciales necesarias para intentar acceder a cuentas no autorizadas. El diseño familiar de inicio de sesión está pensado para hacer creer a los visitantes que están interactuando con los servicios oficiales de Apple.
Las credenciales de cuentas de Apple comprometidas pueden exponer a los usuarios a varios riesgos. Dependiendo de la configuración de seguridad de la cuenta y del acceso obtenido, los atacantes pueden intentar ver la información almacenada en iCloud, acceder a archivos personales y fotografías, o realizar compras no autorizadas a través de los servicios de Apple. También pueden intentar explotar los métodos de pago asociados a la cuenta.
El correo de phishing incluye el nombre de Apple, información de derechos de autor y la dirección real de la empresa en Cupertino. Estos datos pretenden reforzar su apariencia como notificación oficial, pero no demuestran autenticidad. La dirección de correo electrónico del remitente no está relacionada con Apple, y la web de verificación no es operada por la empresa.
El correo completo de phishing Verify Your Apple ID Account está a continuación:
Subject: Action Required
Verify your Apple ID account
To help ensure your security, please verify your Apple ID account.
Simply confirm your email address by clicking the button below within 48 hours. This helps keep your Apple ID and data protected.
[Verify Apple ID]
© 2026 Apple Inc. All rights reserved.
1 Apple Park Way, Cupertino, CA 95014, United States
For support, visit [Apple ID Support]
Apple · Inc
Unsubscribe
Cómo reconocer correos electrónicos de phishing
El correo electrónico de phishing Verify Your Apple ID Account contiene varias señales de advertencia, comenzando con su inesperada solicitud de verificación de la cuenta. Afirma que es necesario confirmar una dirección de correo electrónico para mantener la seguridad de la cuenta, pero no ofrece una explicación específica para el requisito. Las notificaciones legítimas de cuentas generalmente ofrecen suficiente contexto para que los usuarios entiendan por qué es necesaria una acción.
El plazo de 48 horas es otro elemento sospechoso. Los correos electrónicos de phishing suelen imponer límites de tiempo cortos para disuadir a los destinatarios de examinar al remitente o comprobar el destino de los enlaces incrustados. En esta campaña, el plazo se presenta como parte de un procedimiento de seguridad, aunque el correo no explica qué ocurriría si la verificación se retrasara.
La dirección del remitente es especialmente importante al evaluar el correo. Aunque el contenido se hace pasar por Apple, el correo se origina en una dirección que no está asociada a la empresa. Un nombre reconocible del remitente, el logotipo de la empresa o un diseño profesional no garantiza que el correo provenga de la organización suplantada.
El botón “Verificar ID de Apple” proporciona otro indicador claro. Su destino es un sitio web alojado en Heroku en lugar de un dominio oficial de Apple. Los sitios web de phishing frecuentemente utilizan servicios de alojamiento no relacionados mientras reproducen páginas de inicio de sesión familiares, lo que hace que la barra de direcciones sea más útil para identificar engaños que la apariencia del sitio web.
El pie de página del correo también merece atención. Incluye la dirección física de Apple, un aviso de derechos de autor, una referencia de soporte y una opción de cancelación de suscripción. Estos detalles pueden hacer que los correos de phishing parezcan correspondencia corporativa rutinaria, pero pueden copiarse de comunicaciones legítimas y no verifican la identidad del remitente.
Otra señal de advertencia es la solicitud para introducir las credenciales de la cuenta tras seguir un enlace de verificación no solicitado. La página de phishing se asemeja a un formulario de inicio de sesión de Apple, comenzando con una solicitud de dirección de correo electrónico o número de teléfono. Sin embargo, una interfaz de autenticación auténtica puede seguir alojada en una web controlada por estafadores.