

El correo de phishing Webmail: We detected a suspicious login es una estafa de robo de credenciales disfrazada de alerta de seguridad webmail. Afirma que un nuevo dispositivo ha accedido recientemente a la cuenta de correo electrónico del destinatario y le anima a revisar el supuesto inicio de sesión si no lo reconoce.
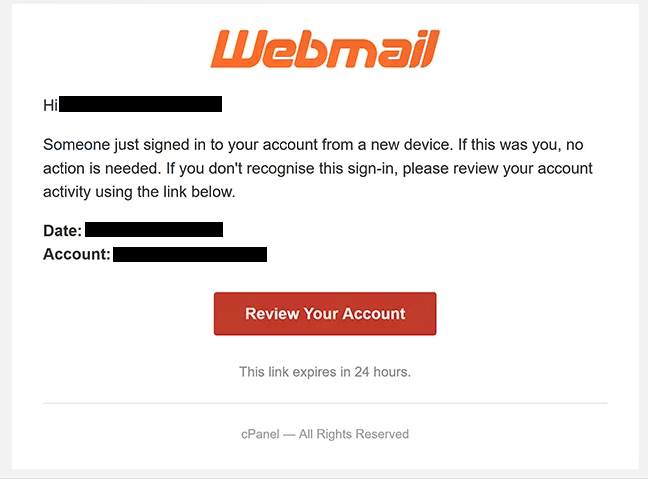
El correo está diseñado para generar preocupación de que alguien pueda haber obtenido acceso no autorizado al buzón del destinatario. Proporciona detalles sobre el supuesto inicio de sesión y comunica a los destinatarios que no se requiere ninguna acción si reconocen la actividad. Se anima a quienes no lo hagan a investigar.
Para revisar el supuesto evento de seguridad, se indica a los destinatarios que seleccionen el botón “Revisar tu cuenta”. El correo electrónico también advierte que el enlace proporcionado expirará en un plazo de 24 horas, lo que añade urgencia a la solicitud.
El botón “Revisar tu cuenta” no abre una página legítima de gestión de cuentas de webmail. Dirige a los destinatarios a un sitio web de phishing alojado en un dominio no relacionado. El sitio imita una página de inicio de sesión de cPanel Webmail y utiliza una marca familiar para que el proceso de inicio de sesión parezca legítimo.
La página falsa pide a los visitantes que introduzcan su dirección de correo electrónico y contraseña. Cualquier credencial enviada a través de este formulario queda expuesta a los estafadores en lugar de ser utilizada para revisar el supuesto inicio de sesión sospechoso.
Las credenciales de correo web robadas pueden dar a los estafadores acceso no autorizado al buzón afectado y a la información almacenada en él. Una cuenta de correo electrónico también puede estar conectada a otros servicios en línea que utilizan la dirección para recuperar la cuenta.
Cualquiera que haya introducido credenciales en la página de inicio de sesión falsa debe cambiar la contraseña del correo electrónico afectada. Si la misma contraseña se usa para otras cuentas, también debería ser reemplazada en esos servicios.
La advertencia de seguridad en el correo de phishing Webmail: We detected a suspicious login es, por tanto, un señuelo. Su propósito es convencer a los destinatarios de que sigan el enlace proporcionado e introduzcan sus credenciales en una página de inicio de sesión de correo web falsa.
El correo completo de phishing Webmail: We detected a suspicious login está a continuación:
Subject: Webmail : We detected a suspicious login
Webmail
Hi -,
Someone just signed in to your account from a new device. If this was you, no action is needed. If you don’t recognise this sign-in, please review your account activity using the link below.
Date: –
Account: –[Review Your Account]
This link expires in 24 hours.
cPanel — All Rights Reserved
Cómo reconocer correos electrónicos de phishing
La advertencia inesperada de nuevo dispositivo es la principal razón para cuestionar el correo de phishing Webmail: We detected a suspicious login . Las alertas de seguridad sobre inicios de sesión desconocidos pueden provocar una reacción inmediata porque los destinatarios pueden creer que su cuenta ya está comprometida.
El plazo de 24 horas aumenta esta presión. El correo afirma que el enlace “Revisar tu cuenta” caducará, lo que anima a los destinatarios a investigar rápidamente el supuesto inicio de sesión en lugar de verificar la alerta de forma independiente.
El destino detrás del botón es un indicador más útil que su redacción visible. En esta campaña, seleccionar “Revisar tu cuenta” lleva a los destinatarios a un dominio no relacionado con el servicio legítimo de webmail. Por tanto, los enlaces en correos de seguridad inesperados deben verificarse antes de introducir cualquier credencial.
La página de inicio de sesión falsificada es otra parte del engaño. Utiliza la marca cPanel Webmail y solicita una dirección de correo electrónico y contraseña. Sin embargo, un logotipo familiar o un formulario de inicio de sesión realista no demuestran que un sitio web pertenezca al servicio que representa. Los sitios de phishing pueden reproducir estos elementos visuales.
Los destinatarios deben examinar el dominio mostrado en la barra de direcciones del navegador antes de introducir la información de acceso. Si la dirección no pertenece al servicio esperado, no deben enviarse credenciales.
La dirección del remitente también debe comprobarse en lugar de depender únicamente del nombre del remitente mostrado. Un correo electrónico puede parecer que proviene de un servicio familiar mientras proviene de una dirección no relacionada.
Una alerta de inicio de sesión sospechoso puede investigarse sin necesidad de usar el botón del correo electrónico. Los destinatarios pueden acceder directamente a su servicio habitual de webmail y revisar la información disponible de la cuenta o de seguridad allí. Esto impide que un correo electrónico no solicitado determine qué sitio web recibe su contraseña.