

El correo electrónico de phishing ” cPanel – The SSL certificate has expired ” es una estafa que se hace pasar por cPanel para robar las credenciales de la cuenta de correo electrónico. Afirma que el certificado SSL asociado al dominio del destinatario ha caducado y que el acceso seguro a sitios web puede verse interrumpido. La notificación anima a los destinatarios a activar un certificado de reemplazo mediante un enlace que lleva a una página de inicio de sesión falsa de correo web.
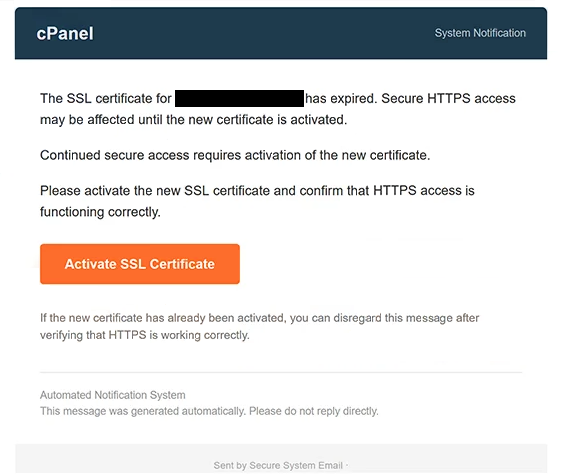
El correo utiliza la línea de asunto “[-]: Por favor confirme para continuar” y se presenta como una notificación automática del sistema cPanel. Advierte que el acceso a HTTPS puede verse afectado hasta que se active un nuevo certificado SSL. Aunque los certificados SSL se utilizan para asegurar conexiones entre sitios web y visitantes, el correo electrónico no proporciona pruebas de que el certificado del destinatario haya caducado realmente.
Se indica a los destinatarios que pulsen un botón etiquetado como “Activar certificado SSL” y confirmen que el acceso a HTTPS está funcionando correctamente. El correo también indica que los usuarios que ya han activado un nuevo certificado pueden ignorar la notificación tras consultar su página web. Estas instrucciones hacen que el correo se parezca a una alerta rutinaria de administración de alojamiento.
Sin embargo, el botón de activación lleva a una página de phishing que imita la interfaz de inicio de sesión de Roundcube Webmail. En lugar de ofrecer opciones de gestión de certificados, la página solicita una dirección de correo electrónico completa y contraseña. El formulario de inicio de sesión está diseñado para recopilar credenciales en lugar de activar o renovar un certificado SSL.
La página de phishing está alojada usando Firebase Storage, un servicio legítimo de almacenamiento en Google Cloud. Los estafadores pueden hacer un uso indebido de estas plataformas para alojar contenido engañoso, y la presencia de un proveedor de nube reconocible en una URL no demuestra que una página sea fiable. La operación de phishing no está asociada ni con Google ni con el software legítimo Roundcube.
Si los destinatarios envían credenciales válidas, los atacantes pueden intentar acceder a sus cuentas de correo electrónico sin autorización. Un buzón comprometido podría exponer correspondencia privada, archivos adjuntos sensibles e información sobre otras cuentas en línea. Los estafadores también pueden hacerse pasar por el propietario de la cuenta, distribuir correos electrónicos de phishing adicionales o intentar restablecer contraseñas para servicios conectados.
El correo electrónico completo de phishing ” cPanel – The SSL certificate has expired ” está a continuación:
Subject: [-]: Please confirm to continue.
cPanel System Notification
The SSL certificate for – has expired. Secure HTTPS access may be affected until the new certificate is activated.
Continued secure access requires activation of the new certificate.
Please activate the new SSL certificate and confirm that HTTPS access is functioning correctly.
[Activate SSL Certificate]
If the new certificate has already been activated, you can disregard this message after verifying that HTTPS is working correctly.
Automated Notification System
This message was generated automatically. Please do not reply directly.Sent by Secure System Email
Cómo reconocer correos electrónicos de phishing
El correo electrónico de phishing ” cPanel – The SSL certificate has expired ” utiliza una advertencia técnica que puede parecer creíble para los propietarios de sitios web y administradores de alojamiento. Afirma que un certificado SSL caducado podría interferir con el acceso seguro a HTTPS, una preocupación real para los sitios web. Sin embargo, el correo no proporciona detalles verificables del certificado ni demuestra que el dominio del destinatario esté experimentando un problema.
Una característica sospechosa es la instrucción para activar un certificado SSL mediante un botón de correo electrónico. Aunque los proveedores de alojamiento pueden enviar notificaciones legítimas de caducidad de certificados, la página enlazada en esta campaña solicita credenciales de correo web en lugar de mostrar la configuración de gestión de certificados. Esta descoordinación entre el problema reclamado y la acción solicitada es un indicador importante de phishing.
El botón “Activar certificado SSL” es especialmente engañoso porque su etiqueta sugiere un procedimiento técnico rutinario. A los destinatarios que esperan gestionar el certificado de seguridad de su sitio web se les presenta en cambio un formulario de autenticación al estilo Roundcube. La solicitud inesperada de dirección de correo electrónico y contraseña revela que el enlace cumple una función diferente a la descrita.
La ubicación de alojamiento de la página de phishing es otro detalle que merece la pena examinar. La página utiliza almacenamiento de Firebase en lugar de una dirección de administración cPanel reconocible o del proveedor de alojamiento del destinatario. Una infraestructura legítima en la nube puede alojar contenido malicioso, por lo que un nombre de servicio familiar dentro de una dirección web no debe considerarse prueba de autenticidad.
El correo electrónico también intenta establecer credibilidad mediante el formato administrativo. Incluye el encabezado “Notificación del sistema”, se identifica como un aviso automatizado e instruye a los destinatarios a no responder. Estos elementos se parecen a comunicaciones de servicio ordinarias, pero pueden ser reproducidos por estafadores.
Otra señal de alerta es la naturaleza genérica de la advertencia del certificado. El correo afirma que el acceso seguro puede verse afectado, pero no proporciona información específica del certificado que permita a los destinatarios entender la supuesta caducidad. Su énfasis sigue siendo pulsar el botón de activación en lugar de explicar el problema técnico.