

L’email de phishing An attempt to log in to your Rawbank account est une arnaque visant à voler des identifiants bancaires en ligne en se faisant passer pour Rawbank, une institution bancaire basée en République démocratique du Congo. L’email de phishing avertit les destinataires d’une tentative de connexion non autorisée présumée et affirme que leurs comptes bancaires ont été temporairement restreints pour prévenir toute activité suspecte.
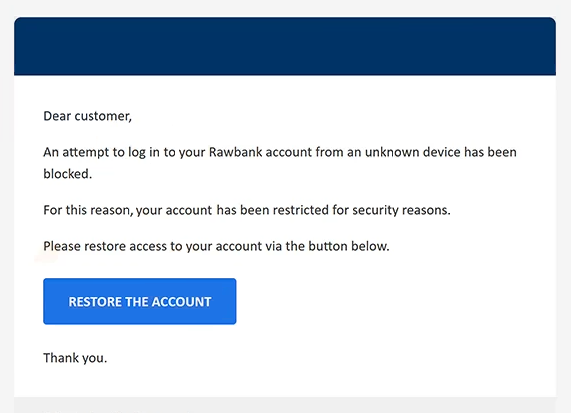
L’e-mail utilise l’objet « Compte restreint – action requise », signifiant « Compte restreint – action requise. » Son contenu affirme qu’un appareil inconnu a tenté d’accéder au compte Rawbank du destinataire et que la banque a bloqué cette tentative. Les destinataires sont informés qu’ils doivent effectuer une procédure de restauration de compte pour retrouver l’accès à leurs services bancaires.
Pour créer un sentiment d’urgence, l’email de phishing inclut un bouton intitulé « RESTAURER LE COMPTE ». Cliquer dessus dirige les destinataires vers un site Rawbank contrefait conçu pour ressembler au portail d’authentification en ligne de la banque. La page affiche une interface de connexion en français demandant un nom d’utilisateur et un numéro d’identification personnel (PIN), incluant un clavier numérique à l’écran.
Bien que le site ressemble à un site bancaire légitime, il est contrôlé par des escrocs. Toutes les identifiantes saisies dans son formulaire de connexion peuvent être capturées et utilisées pour tenter d’accéder au compte bancaire réel de la victime. Les escrocs peuvent alors tenter des transactions non autorisées, collecter des informations financières sensibles ou empêcher le titulaire du compte d’accéder à leur compte.
L’email complet de phishing An attempt to log in to your Rawbank account est ci-dessous :
Subject: Compte restreint – action requise.
Dear customer,
An attempt to log in to your Rawbank account from an unknown device has been blocked.
For this reason, your account has been restricted for security reasons.
Please restore access to your account via the button below.
[RESTORE THE ACCOUNT]Thank you.
© Rawbank — All rights reserved
Comment reconnaître les emails de phishing
Le courriel de phishing « An attempt to log in to your Rawbank account » utilise plusieurs techniques couramment associées aux campagnes bancaires de phishing. Un signe d’alerte marquant est son affirmation alarmante selon laquelle un appareil inconnu a tenté d’accéder au compte du destinataire. De tels avertissements peuvent inciter les destinataires à agir rapidement sans vérifier de manière indépendante si l’incident de sécurité supposé s’est produit.
Un autre détail suspect est la formule générique « Cher client ». Bien que les banques légitimes utilisent parfois des salutations standardisées, une introduction impersonnelle peut être un signe d’alerte lorsqu’un e-mail prétend concerner la sécurité bancaire d’un client spécifique. La combinaison d’un objet en français et du contenu d’un email en anglais peut également justifier un examen plus approfondi.
L’email de phishing fournit peu d’informations sur la tentative de connexion présumée. Il n’identifie pas l’appareil inconnu ni ne fournit d’autres détails significatifs permettant aux destinataires de comprendre l’incident supposé. Il se concentre plutôt sur la persuasion de cliquer sur le bouton de restauration du compte.
La destination du bouton « RESTAURER LE COMPTE » est un indicateur particulièrement important. Plutôt que de diriger les destinataires vers le service bancaire en ligne légitime de Rawbank, il ouvre un site web sans rapport affichant un formulaire d’authentification contrefait. Des graphismes bancaires familiers, une interface en français et un clavier numérique PIN peuvent rendre ces pages crédibles, mais elles n’établissent pas leur authenticité.
Les emails de phishing peuvent également reproduire des noms d’entreprises, des logos et un langage administratif formel pour donner une impression de légitimité. Ces éléments sont faciles à imiter et ne doivent pas être considérés comme une preuve qu’un e-mail provient de l’organisation qu’il prétend représenter.