

L’arnaque « Inbound Message Rejection Report » par email est une campagne de phishing qui utilise des problèmes de livraison d’emails fabriqués pour voler les mots de passe des comptes. Ces emails semblent provenir d’un administrateur de messagerie et informent les destinataires que plusieurs emails entrants n’ont pas atteint leur boîte de réception. Pour récupérer ces emails et rétablir une livraison normale, les destinataires sont dirigés vers un site web qui collecte leurs identifiants de connexion.
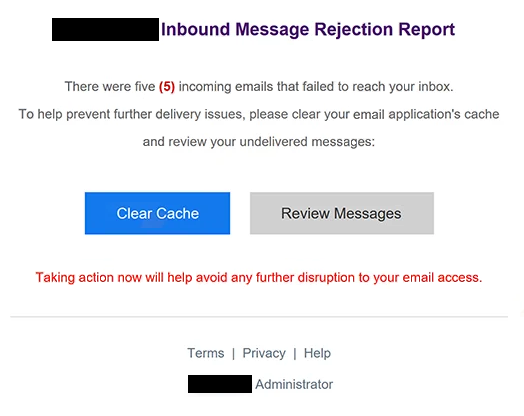
Les emails de phishing utilisent la ligne d’objet « Inbound Message Rejection Report » et affirment que cinq emails entrants ont été rejetés avant d’arriver à la boîte aux lettres du destinataire. Plutôt que d’expliquer pourquoi les emails ont été rejetés, la notification suggère que vider le cache de l’application de messagerie et examiner les emails non livrés résoudra le problème. Cette explication donne aux destinataires une tâche technique apparemment routinière à accomplir.
Deux boutons, « Effacer le cache » et « Examiner les messages », sont inclus dans l’email de phishing. Bien qu’ils suggèrent des actions différentes, les deux mènent au même site de phishing. La destination affiche un formulaire de connexion webmail générique hébergé sur l’infrastructure Google Cloud Storage. L’utilisation d’un service d’hébergement cloud légitime ne rend pas le site fiable, car la page de phishing n’est pas associée à un fournisseur de messagerie agréé.
Le formulaire de connexion contrefait affiche automatiquement l’adresse e-mail du destinataire dans le champ du nom d’utilisateur et demande un mot de passe. Ce détail donne l’impression que la page est liée à la boîte aux lettres du destinataire et réduit la quantité d’informations que le visiteur doit saisir. Cependant, les mots de passe soumis via le formulaire sont capturés par les escrocs plutôt que utilisés pour résoudre un problème de livraison.
Obtenir des identifiants e-mail valides pourrait permettre aux attaquants d’accéder à la correspondance privée, d’examiner les pièces jointes et de se faire passer pour le propriétaire du compte. Une boîte aux lettres compromise pourrait également être utilisée pour demander la réinitialisation des mots de passe pour d’autres services, y compris les plateformes de shopping, les comptes de réseaux sociaux et les services financiers. Les attaquants pourraient également envoyer des e-mails de phishing depuis le compte concerné pour exploiter la confiance des contacts existants.
L’email complet de phishing Inbound Message Rejection Report est ci-dessous :
Subject: Inbound Message Rejection Report
– Inbound Message Rejection Report
There were five (5) incoming emails that failed to reach your inbox.
To help prevent further delivery issues, please clear your email application’s cache
and review your undelivered messages:
[Clear Cache] [Review Messages]Taking action now will help avoid any further disruption to your email access.
Terms | Privacy | Help
– Administrator
Comment reconnaître les emails de phishing
Les emails de phishing se faisant passer pour des administrateurs de messagerie utilisent souvent des échecs de livraison, des restrictions de compte ou des problèmes techniques pour persuader les destinataires de suivre des liens externes. Dans cette campagne, l’avertissement concernant cinq emails reçus rejetés est la principale tromperie. L’email de phishing présente un nombre précis d’emails manquants mais ne fournit pas de détails de livraison significatifs permettant aux destinataires de vérifier la réclamation.
L’instruction de vider le cache de l’application de messagerie est une autre caractéristique suspecte. Effacer les informations mises en cache n’est pas une exigence typique pour récupérer les emails entrants rejetés par un serveur de messagerie. L’email de phishing utilise cette explication à l’apparence technique pour faire paraître l’action demandée raisonnable.
Les destinataires doivent également prêter attention aux deux boutons inclus dans la notification. « Effacer le cache » et « Revoir les messages » semblent avoir des fonctions distinctes, mais dirigent tous deux les utilisateurs vers la même page de connexion externe. Cette incohérence indique que les boutons sont destinés à capturer les identifiants plutôt qu’à fournir de véritables fonctions de gestion des e-mails.
La page de connexion elle-même fournit des signes d’alerte supplémentaires. Bien que le champ de nom d’utilisateur soit déjà rempli avec l’adresse e-mail du destinataire, cela ne démontre pas que le site appartient au fournisseur de messagerie. Les sites de phishing peuvent utiliser les informations obtenues à partir du lien d’email original pour personnaliser leurs formulaires de connexion et les rendre plus convaincants.
Un autre détail important est l’emplacement d’hébergement du site web. La page de phishing utilise l’infrastructure Google Cloud Storage, mais un site hébergé via un service cloud légitime n’est pas nécessairement exploité par une organisation fiable. Les destinataires doivent examiner l’adresse réelle du site web et déterminer si elle appartient à leur fournisseur de messagerie avant de saisir les identifiants du compte.
L’email de phishing est également signé simplement « Administrateur » et inclut des liens génériques intitulés « Conditions », « Confidentialité » et « Aide ». Ces éléments donnent à la notification une apparence administrative sans préciser quel service de messagerie l’aurait emmise. L’absence d’informations d’information permettant d’identifier le fournisseur, combinée à une demande de mot de passe inattendue, rend la notification particulièrement suspecte.