

L’e-mail « Microsoft Office 365 Email Account Will Expire » est une tentative de phishing qui se fait passer pour Microsoft et tente d’obtenir les identifiants de connexion d’un compte e-mail. Il affirme que le compte Microsoft du destinataire approche de l’expiration et doit être réactivé immédiatement pour éviter la perte d’accès.
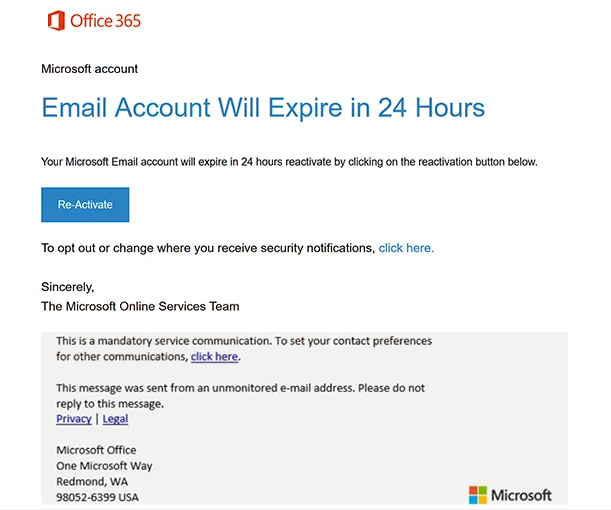
L’email a été observé avec la ligne d’objet « Compte Email Will Expire. » Il utilise Office 365 et le branding de compte Microsoft et indique que le compte email du destinataire expirera dans les 24 heures. La courte date limite crée de l’urgence et encourage le destinataire à répondre avant de vérifier si l’avertissement provient réellement de Microsoft.
Selon l’email, le compte peut rester actif en utilisant un bouton intitulé « Réactiver ». Le message est signé comme provenant de « The Microsoft Online Services Team », tentant de créer une notification officielle de compte Microsoft.
Le bouton « Réactiver » ne mène pas à un service de gestion de compte Microsoft légitime. À la place, il ouvre une page de phishing intitulée « Bienvenue dans Webmail ». La page est hébergée via Google Firebase Storage, un service d’hébergement cloud légitime qui est abusé dans cette campagne pour héberger le contenu de phishing.
La fausse page Webmail contient des champs demandant un nom d’utilisateur et un mot de passe. Le nom d’utilisateur peut déjà être rempli avec l’adresse e-mail du destinataire, donnant l’impression que la page est spécifiquement liée à ce compte. Cependant, cette personnalisation ne prouve pas que le site est légitime.
Les identifiants saisis sur la page sont envoyés aux escrocs. La soumission des informations demandées ne réactive pas un compte Microsoft ni n’empêche l’expiration d’une adresse e-mail. Microsoft n’a aucune implication dans la campagne de phishing, et son nom ainsi que son image de marque sont utilisés sans autorisation.
Si les escrocs obtiennent des identifiants e-mail valides, ils peuvent accéder à la boîte mail de la victime et lire la correspondance privée. Une boîte aux lettres compromise peut également servir à se faire passer pour son propriétaire. Puisque les adresses e-mail sont fréquemment reliées à d’autres services en ligne pour la vérification des comptes et la récupération de mots de passe, l’accès non autorisé aux boîtes aux lettres peut aussi aider les escrocs à cibler d’autres comptes.
L’email complet de phishing Microsoft Office 365 Email Account Will Expire est ci-dessous :
Subject: Email Account Will Expire
Office 365
Microsoft account
Email Account Will Expire in 24 Hours
Your Microsoft Email account will expire in 24 hours reactivate by clicking on the reactivation button below.
[Re-Activate]To opt out or change where you receive security notifications, [click here].
Sincerely,
The Microsoft Online Services Team
Comment reconnaître l’email de phishing Microsoft Office 365 Email Account Will Expire
L’avertissement d’expiration de 24 heures est l’un des éléments centraux de cet email de phishing. Au lieu de vérifier le compte de manière indépendante, les destinataires sont encouragés à réagir immédiatement via un bouton fourni dans le message. Les avertissements inattendus concernant l’expiration du compte doivent être vérifiés directement via le service censé être responsable du compte.
Les destinataires ne doivent pas utiliser le bouton « Réactiver » pour vérifier si leur compte Microsoft nécessite une attention. Les informations sur les comptes Microsoft peuvent être consultées en naviguant seul sur le site officiel de Microsoft et en s’y connectant.
La destination derrière le bouton est un autre signe d’alerte important. La page de phishing est hébergée via Google Firebase Storage plutôt que via l’infrastructure des comptes Microsoft. Bien que Firebase soit un service Google légitime, une page hébergée là-bas n’est pas automatiquement fiable. Dans cette campagne, la plateforme est utilisée pour héberger un faux formulaire de connexion Webmail.
Les utilisateurs devraient également inspecter l’adresse complète de l’expéditeur plutôt que de se fier à la marque Office 365, aux logos Microsoft ou à la signature « Microsoft Online Services Team ». Ces éléments peuvent être copiés dans un e-mail sans prouver qui l’a réellement envoyé.
Le nom d’utilisateur pré-rempli sur la page de phishing peut également rendre l’arnaque plus crédible. Une adresse e-mail peut être transférée via un lien de phishing et affichée automatiquement sur la page résultante. Les utilisateurs ne doivent donc pas considérer une adresse pré-remplie comme une preuve que le site est connecté à Microsoft ou à leur fournisseur de messagerie.
Toute personne recevant l’email « Microsoft Office 365 Email Account Will Expire » sans soumettre ses identifiants doit éviter le bouton « Réactiver » et supprimer l’email. Le simple fait de le recevoir ou de le lire ne fournit pas le mot de passe du compte aux escrocs.
Si des identifiants ont déjà été saisis sur la fausse page Webmail, le mot de passe concerné doit être changé via le service de messagerie légitime. Le même mot de passe doit également être remplacé sur d’autres comptes où il a été réutilisé, et la boîte aux lettres doit être vérifiée pour toute activité non autorisée ou changement inattendu.