

Een cyberaanval gericht op het Duitse defensietechnologiebedrijf Quantum Systems verstoorde militaire drone-operaties nadat naar verluidt kwaadaardige software was geïntroduceerd in een systeem dat werd gebruikt om updates te verspreiden. Het incident bracht de Duitse strijdkrachten ertoe de drones van de fabrikant tijdelijk aan de grond te houden en verhinderde dat het bedrijf deelnam aan een recente militaire oefening.
De verstoring begon nadat Quantum Systems eind oktober 2026 verdachte activiteiten had vastgesteld. Een intern onderzoek identificeerde een actieve inbraak, waardoor het bedrijf cyberbeveiligingsspecialisten inschakelde en de Duitse autoriteiten op de hoogte bracht.
Volgens berichten die bronnen aanhalen die bekend zijn met het onderzoek, hebben aanvallers infrastructuur gecompromitteerd die verantwoordelijk was voor het verspreiden van updates aan QBase, de grondcontrole- en missieplanningssoftware van de fabrikant. Een kwaadaardig updatebestand werd naar verluidt via de getroffen server geleverd, wat zorgen opriep over de integriteit van de software die wordt gebruikt om militaire drones te bedienen.
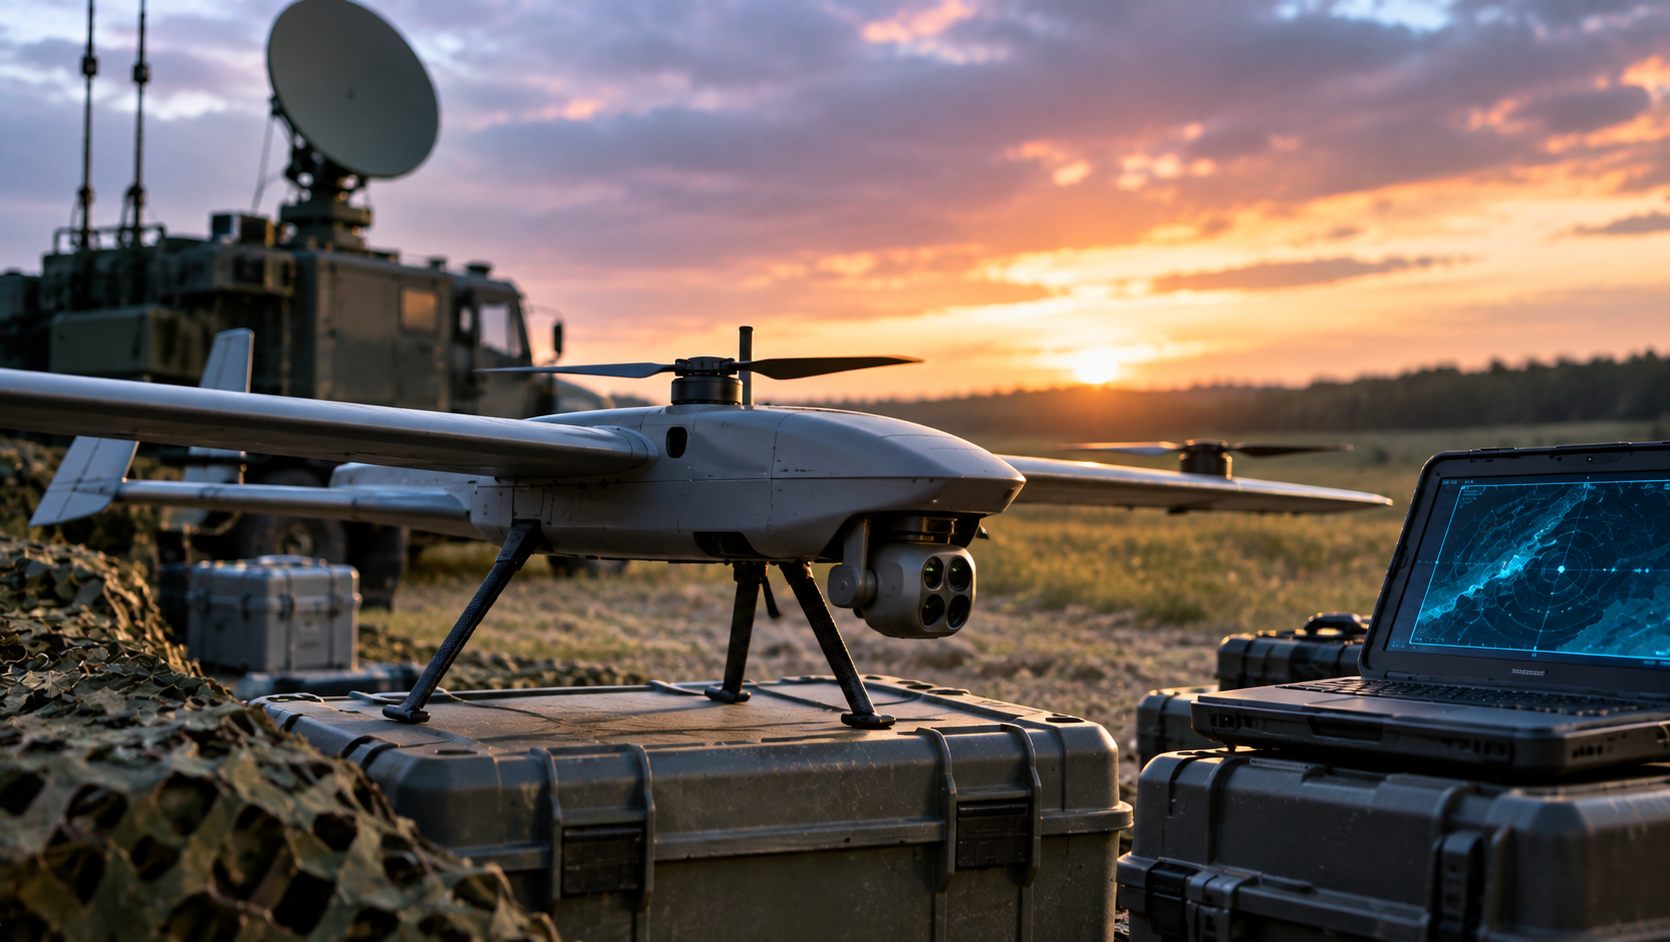
QBase ondersteunt de voorbereiding van missies en het beheer van drones, inclusief operaties met het Vector-verkenningsvliegtuig, bekend als Falke binnen het Duitse leger. Hoewel de kwaadaardige update naar verluidt de systemen van klanten heeft bereikt, is er geen bevestigd bewijs dat aanvallers het toestel zelf direct hebben gecompromitteerd.
De Bundeswehr reageerde door vluchten met Quantum Systems-apparatuur als voorzorgsmaatregel op te schorten. De grondstop verstoorde ook een geplande militaire oefening, waarmee de operationele gevolgen van een aanval op de software-infrastructuur van een defensieleverancier werden aangetoond.
Quantum Systems bevestigde het beveiligingsincident op 12 november en verklaarde dat haar technische teams de inbraak in samenwerking met overheidsinstanties hadden beheerst. Het bedrijf maakte de identiteit van de aanvallers niet bekend en gaf geen gedetailleerde informatie over de eerste compromittering.
Het onderzoek betreft naar verluidt de Duitse militaire contraspionagedienst, de binnenlandse inlichtingendienst en federale cyberbeveiligingsautoriteiten.
De fabrikant suggereerde dat haar steun aan Oekraïne mogelijk heeft bijgedragen aan de doelbepaling. Quantum Systems levert verkenningsdrones aan Oekraïense troepen en heeft haar betrokkenheid bij de ontwikkeling van onderscheppingssystemen uitgebreid die bedoeld zijn om Russische luchtdreigingen het hoofd te bieden.
In oktober kondigde Duitsland financiering aan voor de productie van tienduizenden onderscheppingsdrones via de operaties van het bedrijf in Oekraïne. Er is echter geen publiekelijk bewijs dat een verband aantoont tussen de cyberaanval en een bepaalde overheids- of door de staat gesponsorde hackgroep.
Op 13 november bevestigde Quantum Systems dat zijn drones de normale operaties hadden hervat, inclusief die van de Bundeswehr. Het bedrijf zei dat het Duitse leger de enige klant was die vluchten opschortte en stelde dat de onbemande systemen veilig waren voor operators en eindgebruikers.
Het aantal systemen dat de kwaadaardige update heeft ontvangen blijft onduidelijk, evenals of klanten deze hebben geïnstalleerd. Duitse militaire functionarissen hebben de volledige omstandigheden van het incident niet onafhankelijk bevestigd, terwijl het onderzoek naar de gecompromitteerde update-infrastructuur doorgaat.