

De ” Amazon Prime – Your membership has expired e-mailoplichting” is een phishingcampagne die zich voordoet als Amazon om ontvangers te misleiden hun accountgegevens te onthullen. De phishing-e-mails beweren dat het Prime-lidmaatschap van de ontvanger is verlopen en dat er een speciale verlengingsaanbieding beschikbaar is. Om hun abonnement zogenaamd te herstellen, worden ontvangers geïnstrueerd om een verificatieproces te voltooien met een code die in de e-mail is opgegeven.
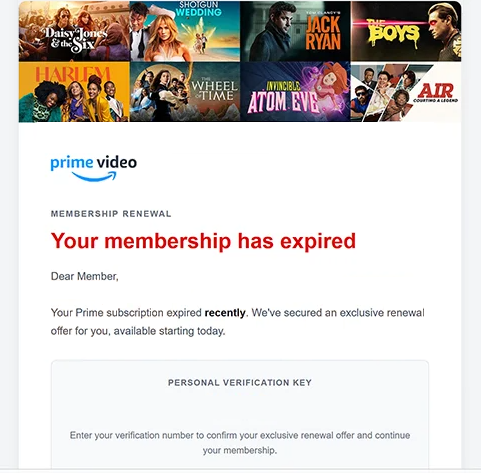
De phishingmails kunnen de onderwerpregel “Actie vereist: Uw Prime-lidmaatschapsverlenging is klaar” bevatten en een melding van lidmaatschapsverlenging bevatten. Ze adresseren ontvangers als “Beste Lid” en geven aan dat hun Prime-abonnement onlangs is verlopen. In plaats van gebruikers simpelweg te vragen hun lidmaatschap te verlengen, introduceren de phishing-e-mails een persoonlijke verificatiesleutel, die ontvangers moeten bevestigen om een exclusief aanbod te activeren.
De phishing-e-mails benadrukken ook dat het verlengingsaanbod voorbehouden is aan de ontvanger en voor een beperkte tijd beschikbaar is. Extra claims over snelle verificatie, veilige accountafhandeling en flexibel lidmaatschapsbeheer zijn toegevoegd om het proces legitiem te laten lijken. Deze details zijn bedoeld om ontvangers aan te moedigen op de knop “BEVESTIGEN” te klikken zonder de authenticiteit van de e-mail in twijfel te trekken.
De knop leidt naar een externe website die niet langer toegankelijk was toen de campagne werd onderzocht. Daardoor konden de exacte inhoud en functionaliteit van de website niet worden geverifieerd. Er wordt echter vermoed dat de phishingpoging gebruikers doorverwijst naar een vervalste Amazon-inlogpagina die bedoeld is om accountgegevens te verzamelen, mogelijk inclusief factureringsinformatie.
Als ontvangers hun Amazon-gebruikersnamen en wachtwoorden via zo’n website opgeven, kunnen oplichters proberen toegang te krijgen tot hun accounts. Dit kan persoonlijke informatie, bestelgeschiedenissen, opgeslagen adressen en betalingsgerelateerde gegevens blootleggen. Afhankelijk van de configuratie van het account kan ongeautoriseerde toegang ook aankopen mogelijk maken met opgeslagen betaalmethoden of wijzigingen in accountinstellingen.
De volledige phishing-e-mail Amazon Prime – Your membership has expired staat hieronder:
Subject: Action required: Your Prime membership renewal is ready
Membership Renewal
Your membership has expired
Dear Member,
Your Prime subscription expired recently. We’ve secured an exclusive renewal offer for you, available starting today.
Personal Verification Key
–
Enter your verification number to confirm your exclusive renewal offer and continue your membership.
[CONFIRM]
Exclusive Renewal Offer
Your offer has been reserved for your account.Quick & Easy Verification
Confirm your personal verification key in just a few steps.Secure Renewal
Your account information is handled securely.Flexible Membership
Manage your membership and renewal preferences at any time.Your verification key: –
Offer available for a limited time.
You received this email regarding your membership account updates and exclusive promotions.
Hoe je phishing-e-mails herkent
Phishing-e-mails die zich voordoen als abonnementsdiensten gebruiken vaak waarschuwingen voor de vervaldatum van het account, exclusieve aanbiedingen of tijdelijke promoties om directe interactie aan te moedigen. In deze campagne is de combinatie van een verlopen Prime-lidmaatschapsclaim en een gereserveerde verlengingsaanbieding een belangrijk waarschuwingssignaal. Ontvangers worden aangemoedigd een verificatieproces te voltooien, ook al levert de e-mail geen betrouwbaar bewijs dat hun abonnement daadwerkelijk is verlopen.
Een andere verdachte eigenschap is het gebruik van een verificatiesleutel direct in de phishing-e-mail. De code wordt weergegeven als een persoonlijke identificatie die nodig is om het verlengingsaanbod te bevestigen. De opname ervan laat het proces accountspecifiek lijken, maar een code die in een ongevraagde e-mail wordt weergegeven, bewijst niet dat de afzender de identiteit van de ontvanger heeft geverifieerd.
De generieke begroeting “Beste Lid” is ook het bekijken waard. Hoewel legitieme bedrijven soms algemene begroetingen gebruiken, vermijden phishing-e-mails vaak gepersonaliseerde accountgegevens terwijl ze zich presenteren als officiële meldingen. Ontvangers moeten overwegen of de e-mail overeenkomt met hun werkelijke abonnementsstatus en of het adres van de afzender bij een authentiek Amazon-domein hoort.
Links die in abonnementsverlengingsmails zijn ingebed, vereisen bijzondere aandacht. Een knop met het label “BEVESTIGEN” kan een bestemming verbergen die niets met Amazon te maken heeft, zelfs als de omliggende e-mail bekende branding bevat. Het onderzoeken van de daadwerkelijke linkbestemming kan verdachte domeinen, ongebruikelijke webadressen of doorverwijzingen naar websites die legitieme inlogpagina’s imiteren, aan het licht brengen.
Professionele opmaak en geruststellende uitspraken over veilige verificatie mogen niet worden beschouwd als bewijs van authenticiteit. Phishing-e-mails kunnen bedrijfslogo’s, promotionele lay-outs en bekende terminologie reproduceren om een overtuigend uiterlijk te creëren. Evenzo kan een aanbod dat als exclusief of voor een beperkte tijd beschikbaar wordt beschreven, bedoeld zijn om zorgvuldig onderzoek te ontmoedigen.
De meest betrouwbare manier om een vermoedelijke Prime-verlengingsmail te beoordelen, is door de claims te vergelijken met de lidmaatschapsinformatie die wordt weergegeven in het Amazon-account van de ontvanger, die onafhankelijk van de e-mail wordt benaderd. In deze specifieke campagne onderscheidt de combinatie van een zogenaamd verlopen abonnement, een verificatiesleutel en een externe bevestigingslink de phishingpoging van een gewone lidmaatschapsmelding.