

De phishing-e-mail cPanel Bot Prevention Check is een oplichting die bedoeld is om wachtwoorden van e-mailaccounts te stelen door zich voor te doen als een webmailbeveiligingsteam. Er wordt beweerd dat er ongebruikelijke activiteit is gedetecteerd op het account van de ontvanger en dat aanvullende verificatie nodig is om hun identiteit te bevestigen. De e-mail presenteert dit verzoek als een routinematige beveiligingsmaatregel bedoeld om te beschermen tegen geautomatiseerde aanvallen en ongeautoriseerde toegang.
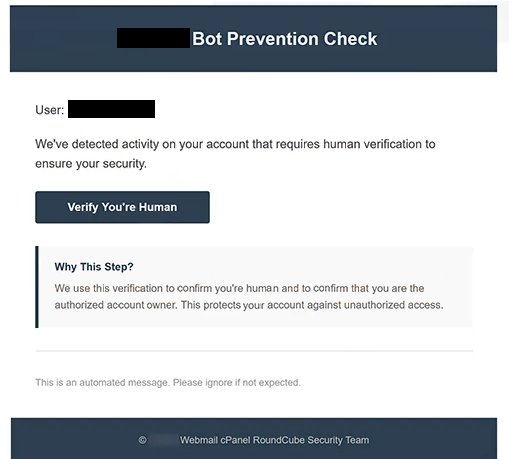
De phishingmail gebruikt een onderwerpregel met “Account Verification Confirm you are not a robot” en toont de kop “Bot Prevention Check.” Hierin wordt gesuggereerd dat de ontvanger een menselijke verificatieprocedure moet doorlopen om de accountbeveiliging te waarborgen. Het geeft echter geen specifieke informatie over de vermeende verdachte activiteit of bewijs dat het account is gecompromitteerd.
Ontvangers krijgen de instructie om op een knop te klikken met het label “Verifieer dat je mens bent.” In plaats van een legitieme CAPTCHA- of accountverificatiedienst te openen, leidt de knop naar een nep-webmail-inlogpagina die wordt gehost op enfestarif[.] web.tr. De website imiteert een cPanel Webmail-authenticatie-interface en vraagt om het e-mailwachtwoord van de bezoeker.
De phishingpagina toont bekende webmail-branding en vult automatisch het e-mailadres van de ontvanger in. Deze personalisatie kan ervoor zorgen dat de website verbonden lijkt met het daadwerkelijke e-mailaccount van de ontvanger. Oplichters kunnen echter bekende e-mailadressen in phishinglinks opnemen om misleidende inlogformulieren overtuigender te maken.
Wachtwoorden die in het formulier zijn ingevoerd, kunnen door de aanvallers worden vastgelegd. Met geldige inloggegevens kunnen oplichters proberen toegang te krijgen tot privé-e-mails, gevoelige bijlagen downloaden en zich voordoen als de accounthouder. Ze kunnen ook proberen andere online diensten die aan het getroffen e-mailadres zijn gekoppeld te compromitteren.
De campagne verwijst naar cPanel en RoundCube, legitieme softwareproducten die verbonden zijn aan webhosting en e-mailservices. Deze namen worden gebruikt zonder enige geïdentificeerde toestemming of betrokkenheid van hun ontwikkelaars. De vermeende botpreventieprocedure dient als voorwendsel om inloggegevens te verzamelen.
De volledige phishing-e-mail cPanel Bot Prevention Check staat hieronder:
Subject: – Account Verification Confirm you are not a robot
– Bot Prevention Check
User: -,
We’ve detected activity on your account that requires human verification to ensure your security.
[Verify You’re Human]
Why This Step?
We use this verification to confirm you’re human and to confirm that you are the authorized account owner. This protects your account against unauthorized access.
This is an automated message. Please ignore if not expected.
© – Webmail cPanel RoundCube Security Team
Hoe je phishing-e-mails herkent
De phishingmail cPanel Bot Prevention Check bevat verschillende waarschuwingssignalen, waaronder een vage bewering over ongebruikelijke accountactiviteit. Hoewel het suggereert dat de mailbox van de ontvanger extra bescherming vereist, wordt de verdachte activiteit niet geïdentificeerd of uitgelegd wat het verificatieverzoek heeft veroorzaakt. Dit gebrek aan details maakt de waarschuwing moeilijk te onderbouwen.
Een ander verdachte eigenschap is het onverwachte verzoek om te bevestigen dat de ontvanger een mens is. Legitieme diensten kunnen CAPTCHA-uitdagingen gebruiken om geautomatiseerd misbruik te voorkomen, maar de geïdentificeerde phishingpagina vraagt in plaats daarvan om een e-mailwachtwoord. Het verschil tussen de geadverteerde verificatieprocedure en het daadwerkelijke verzoek is een belangrijke aanwijzing voor misleiding.
De knop “Verifieer dat je mens bent” verbergt ook een niet-gerelateerde websitebestemming. De gekoppelde pagina lijkt op een bekende webmail-inloginterface, maar het domein legt geen verbinding met de hostingprovider van de ontvanger. Een herkenbaar logo of professioneel ontworpen authenticatieformulier bewijst niet dat een website legitiem is.
Het vooraf ingevulde e-mailadres is een ander element dat bedoeld is om geloofwaardigheid te vestigen. Ontvangers kunnen aannemen dat de pagina hun accounts herkent omdat hun adressen automatisch verschijnen. In werkelijkheid kan deze informatie in een phishing-URL worden ingevoegd of verzameld worden voordat de e-mail wordt verspreid.
De geclaimde identiteit van de afzender verdient ook nakijk. De e-mail verwijst naar een “Webmail cPanel RoundCube Security Team,” dat herkenbare softwarenamen combineert om de indruk te wekken van officiële technische ondersteuning. Deze verwijzingen identificeren echter niet de organisatie die verantwoordelijk is voor het beheren van de mailbox van de ontvanger.
De e-mail versterkt het administratieve uiterlijk verder door geautomatiseerde meldingstaal en instructies om niet te antwoorden. Dergelijke elementen kunnen voorkomen in legitieme beveiligingscommunicatie, maar oplichters kunnen ze zonder moeite reproduceren.