

De phishing-e-mail FedEx – Your Shipment is in Transit is een oplichterij met betrekking tot het stelen van gegevens die zich voordoet als FedEx. Er wordt beweerd dat de ontvanger een pakket heeft dat door het FedEx-bezorgnetwerk gaat en moedigt hen aan om trackinginformatie en verzenddocumenten te openen.
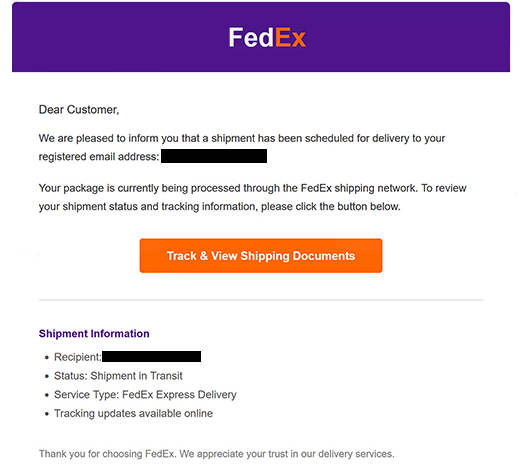
De e-mail wordt weergegeven als een routinematige bezorgmelding. De ontvanger wordt aangesproken als “Beste Klant” en wordt beweerd dat er een levering is gepland. De pakketstatus wordt vermeld als “Zending in transit”, terwijl het servicetype wordt weergegeven als “FedEx Express Delivery”.
Ontvangers krijgen te horen dat trackingupdates online beschikbaar zijn en krijgen de instructie om “Tracking & View Shipping Documents” te selecteren. De tekst laat de knop lijken alsof gewone pakketinformatie wordt weergegeven, maar leidt niet naar een legitieme FedEx-trackingdienst.
Door op de knop te klikken opent een phishingwebsite die is ontworpen om op een gedeeld Microsoft Excel Online-document te lijken. De pagina toont een Microsoft Office-achtige inlogprompt en vertelt bezoekers om in te loggen met hun e-mailprovidergegevens om toegang te krijgen tot de vermeende verzenddocumenten.
Dit inlogverzoek is frauduleus. Alle gegevens die op de pagina worden ingevoerd, worden naar de oplichters achter de campagne gestuurd. Het valse document bevat geen legitieme FedEx-verzendinformatie.
De scam schakelt daarom tussen twee vertrouwde merken. FedEx wordt in de eerste e-mail gebruikt om de bezorgingsmelding geloofwaardig te maken, terwijl de phishingsite Microsoft-diensten imiteert om het credentialverzoek legitiem te laten lijken.
Toegang tot een e-mailaccount kan privécorrespondentie en andere informatie die in de mailbox is opgeslagen blootleggen. Het kan oplichters ook in staat stellen om diensten die aan het gecompromitteerde e-mailadres zijn gekoppeld te raken, met name accounts die e-mail gebruiken voor wachtwoordherstel.
FedEx is niet geassocieerd met de ” FedEx – Your Shipment is in Transit phishing-e-mail”. De naam en bezorgdiensten worden geïmiteerd om ontvangers te overtuigen de nepdocumentpagina te bezoeken en hun e-mailinloggegevens te verstrekken.
De volledige phishing-e-mail FedEx – Your Shipment is in Transit staat hieronder:
Subject: Your Shipment Is in Transit
FedEx
Dear Customer,
We are pleased to inform you that a shipment has been scheduled for delivery to your registered email address: -.
Your package is currently being processed through the FedEx shipping network. To review your shipment status and tracking information, please click the button below.
[Track & View Shipping Documents]Shipment Information
Recipient: –
Status: Shipment in Transit
Service Type: FedEx Express Delivery
Tracking updates available onlineThank you for choosing FedEx. We appreciate your trust in our delivery services.
2026 FedEx Express. All rights reserved.
Hoe je phishing-e-mails herkent
De phishing-e-mail FedEx – Your Shipment is in Transit bevat verschillende gegevens die ontvangers kunnen controleren voordat ze ermee in aanraking komen. Een daarvan is de generieke “Beste Klant”-begroeting in plaats van persoonlijke informatie die de beoogde ontvanger identificeert.
De knop “Verzenddocumenten volgen en bekijken” verdient bijzondere aandacht. Hoewel de e-mail het presenteert als een manier om toegang te krijgen tot FedEx-verzendinformatie, brengt het volgen van de knop bezoekers naar een domein dat niet gerelateerd is aan FedEx.
Wat daarna gebeurt, is een nog sterkere aanwijzing voor phishing. In plaats van een normale FedEx-trackingpagina te tonen, imiteert de website een Excel Online-document en toont een Microsoft Office-achtige inlogprompt. Bezoekers worden vervolgens gevraagd hun e-mailgegevens op te geven voordat ze de vermeende verzenddocumenten bekijken.
Een bekend logo of herkenbaar inlogontwerp bewijst niet dat een website legitiem is. Phishingpagina’s kunnen visuele elementen kopiëren van FedEx, Microsoft en andere bedrijven. Het daadwerkelijke domein dat in de adresbalk van de browser wordt weergegeven, moet worden gecontroleerd voordat er inloggegevens worden ingevoerd.
De aard van het inlogverzoek zou ook argwaan moeten wekken. Een FedEx-verzendmelding die leidt naar een derde partij-pagina die het wachtwoord van een persoonlijk e-mailaccount opvraagt, komt niet overeen met het oorspronkelijke doel van het controleren van pakkettrackinginformatie.
Ontvangers die een FedEx-pakket verwachten, kunnen de status verifiëren zonder de e-mailknop te gebruiken. Zij kunnen zelfstandig toegang krijgen tot FedEx en hun trackinggegevens invoeren via de legitieme trackingdienst.
Iedereen die al gegevens via de neppagina heeft opgegeven, moet het getroffen e-mailwachtwoord wijzigen. Als dat wachtwoord op andere diensten is hergebruikt, moeten die wachtwoorden ook worden aangepast.