

De ” Inbound Message Rejection Report e-mailoplichting” is een phishingcampagne waarbij verzonnen e-mailleveringsproblemen worden gebruikt om accountwachtwoorden te stelen. De phishing-e-mails lijken afkomstig te zijn van een e-mailbeheerder en informeren ontvangers dat verschillende binnenkomende e-mails hun inbox niet hebben bereikt. Om deze e-mails zogenaamd terug te krijgen en de normale bezorging te herstellen, worden ontvangers doorverwezen naar een website die hun inloggegevens verzamelt.
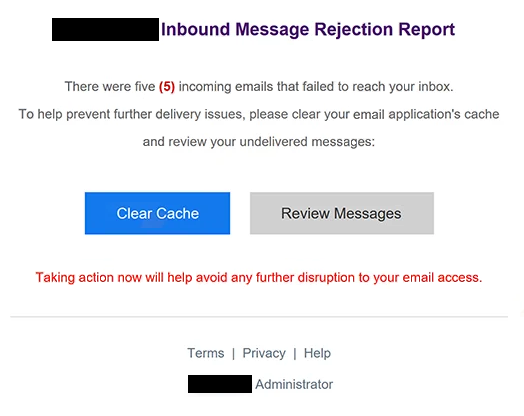
De phishing-e-mails gebruiken de onderwerpregel ” Inbound Message Rejection Report ” en beweren dat vijf binnenkomende e-mails zijn afgewezen voordat ze de mailbox van de ontvanger bereiken. In plaats van uit te leggen waarom de e-mails zijn afgewezen, suggereert de melding dat het wissen van de cache van de e-mailapplicatie en het bekijken van niet-afgeleverde e-mails het probleem zal oplossen. Deze uitleg geeft ontvangers een schijnbaar routinematige technische taak om uit te voeren.
Twee knoppen, “Cache wissen” en “Berichten beoordelen”, zijn opgenomen in de phishing-e-mail. Hoewel ze verschillende acties suggereren, leiden beide naar dezelfde phishingwebsite. De bestemming toont een generiek webmail-inlogformulier dat wordt gehost via de Google Cloud Storage-infrastructuur. Het gebruik van een legitieme cloudhostingdienst maakt de website niet betrouwbaar, omdat de phishingpagina niet gekoppeld is aan een geautoriseerde e-mailprovider.
Het vervalste inlogformulier toont automatisch het e-mailadres van de ontvanger in het gebruikersnaamveld en vraagt om een wachtwoord. Deze details zorgen ervoor dat de pagina verbonden lijkt met de mailbox van de ontvanger en vermindert de hoeveelheid informatie die de bezoeker moet invoeren. Echter, wachtwoorden die via het formulier worden ingediend, worden door de oplichters vastgelegd in plaats van gebruikt om eventuele bezorgproblemen op te lossen.
Het verkrijgen van geldige e-mailgegevens kan aanvallers in staat stellen toegang te krijgen tot privécorrespondentie, bijlagen te bekijken en zich voor te doen als de accounthouder. Een gecompromitteerde mailbox kan ook worden gebruikt om wachtwoordreset aan te vragen voor andere diensten, waaronder winkelplatforms, sociale media-accounts en financiële diensten. Aanvallers kunnen daarnaast phishing-e-mails sturen vanuit het getroffen account om het vertrouwen van bestaande contacten te misbruiken.
De volledige phishing-e-mail Inbound Message Rejection Report staat hieronder:
Subject: Inbound Message Rejection Report
– Inbound Message Rejection Report
There were five (5) incoming emails that failed to reach your inbox.
To help prevent further delivery issues, please clear your email application’s cache
and review your undelivered messages:
[Clear Cache] [Review Messages]Taking action now will help avoid any further disruption to your email access.
Terms | Privacy | Help
– Administrator
Hoe je phishing-e-mails herkent
Phishing-e-mails die zich voordoen als e-mailbeheerders maken vaak gebruik van leveringsfouten, accountbeperkingen of technische problemen om ontvangers te overtuigen externe links te volgen. In deze campagne is de waarschuwing over vijf afgewezen inkomende e-mails de belangrijkste misleiding. De phishing-e-mail toont een specifiek aantal ontbrekende e-mails, maar geeft geen betekenisvolle leveringsdetails waarmee ontvangers de claim kunnen verifiëren.
De instructie om de cache van de e-mailapplicatie te wissen is een andere verdachte eigenschap. Het wissen van gecachete informatie is geen typische vereiste om binnenkomende e-mails terug te halen die door een mailserver zijn afgewezen. De phishing-e-mail gebruikt deze technisch klinkende uitleg om de gevraagde actie redelijk te laten lijken.
Ontvangers moeten ook letten op de twee knoppen die in de melding zijn opgenomen. “Cache wissen” en “Berichten bekijken” lijken aparte functies uit te voeren, maar beide leiden gebruikers naar dezelfde externe inlogpagina. Deze inconsistentie is een nuttige aanwijzing dat de knoppen bedoeld zijn om inloggegevens vast te leggen in plaats van echte e-mailbeheerfuncties te bieden.
De inlogpagina zelf geeft extra waarschuwingssignalen. Hoewel het gebruikersnaamveld al gevuld is met het e-mailadres van de ontvanger, toont dit niet aan dat de website toebehoort aan de e-mailprovider. Phishingwebsites kunnen informatie die via de originele e-maillink is verkregen gebruiken om hun inlogformulieren te personaliseren en overtuigender te laten lijken.
Een ander belangrijk detail is de locatie van de hostinglocatie van de website. De phishingpagina gebruikt de infrastructuur van Google Cloud Storage, maar een website die via een legitieme clouddienst wordt gehost, wordt niet per se beheerd door een betrouwbare organisatie. Ontvangers dienen het daadwerkelijke websiteadres te controleren en te bepalen of het toebehoort aan hun e-mailprovider voordat ze hun accountgegevens invoeren.
De phishing-e-mail is ook eenvoudig ondertekend als “Administrator” en bevat generieke links met de labels “Voorwaarden,” “Privacy” en “Help.” Deze elementen geven de melding een administratief uiterlijk zonder vast te stellen welke e-maildienst deze zogenaamd heeft uitgegeven. Het ontbreken van identificeerbare provider-informatie, gecombineerd met een onverwacht wachtwoordverzoek, maakt de melding bijzonder verdacht.