

De phishing-e-mail Password reset requested is een oplichterij waarbij gegevens worden gestolen, vermomd als een wachtwoordresetmelding van een e-maildienstverlener. Het probeert ontvangers ervan te overtuigen dat er een wachtwoordwijziging voor hun account is aangevraagd en dat ze het proces moeten voltooien om problemen met het ontvangen van e-mails te voorkomen.
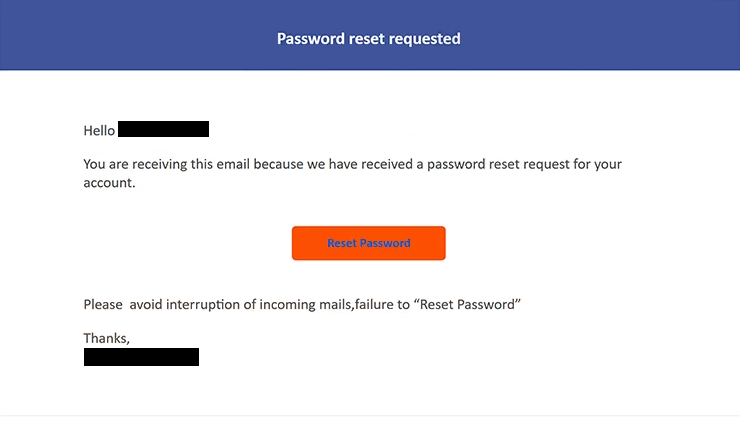
Het onderwerp zegt “Reset je wachtwoord” gevolgd door informatie die de ontvanger identificeert. Binnenin staat in de e-mail dat er een verzoek om wachtwoordreset-actie voor het account is ontvangen. Ontvangers krijgen vervolgens een knop “Wachtwoord resetten” te zien.
De e-mail waarschuwt ook dat het niet resetten van het wachtwoord inkomende post kan onderbreken. Deze bewering creëert urgentie en geeft ontvangers een reden om op de knop te klikken, zelfs als ze zich niet herinneren dat ze een wachtwoordwijziging hebben aangevraagd.
Er is geen legitiem wachtwoordresetproces achter de e-mail. Door “Wachtwoord resetten” te selecteren, opent u een phishingwebsite die wordt gehost op Backblaze B2 cloudopslag. Backblaze B2 zelf is een legitieme dienst, maar in deze campagne wordt het misbruikt om phishingcontent te hosten.
De frauduleuze pagina combineert elementen van verschillende e-maildiensten. Het toont een Roundcube Webmail-inlogscherm met een Google-logo inlogvenster erboven. Het doel is om bezoekers te overtuigen hun e-mailgegevens op te geven.
De informatie die in de inlogvelden wordt ingevoerd, wordt naar de oplichters gestuurd. Het verstrekken van inloggegevens reset het wachtwoord niet en voorkomt niet dat binnenkomende e-mails worden onderbroken.
Toegang tot een e-mailaccount kan privécorrespondentie en andere gevoelige informatie blootleggen. Een gecompromitteerde inbox kan ook nuttig zijn om wachtwoorden van andere accounts met hetzelfde e-mailadres te resetten of om zich voor te doen als accounthouder in e-mails die naar contacten worden gestuurd.
Noch Backblaze, noch de e-maildiensten waarvan de branding op de phishingpagina staat, zijn verantwoordelijk voor deze campagne. Hun diensten en visuele elementen worden simpelweg misbruikt als onderdeel van de misleiding.
Iedereen die een wachtwoord invoert op de nep-inlogpagina, dient het onmiddellijk te wijzigen. Het wachtwoord moet ook worden vervangen op andere accounts waar het opnieuw is gebruikt.
De volledige phishing-e-mail Password reset requested staat hieronder:
Subject: Reset your password –
Password reset requested
Hello -,
You are receiving this email because we have received a password reset request for your account.
[Reset Password]Please avoid interruption of incoming mails,failure to “Reset Password”
Thanks,
–
Hoe je phishing-e-mails herkent
De phishing-e-mail Password reset requested kan aanvankelijk geloofwaardig lijken omdat echte online diensten meldingen sturen wanneer wachtwoordreset wordt aangevraagd. Verschillende details in deze specifieke e-mail geven echter aan dat de melding niet te vertrouwen is.
De eerste vraag die ontvangers moeten overwegen is of ze daadwerkelijk een wachtwoordreset hebben aangevraagd. Een onverwachte resetmelding moet met voorzichtigheid worden behandeld, vooral wanneer deze de ontvanger onder druk zet om het proces via een knop in de e-mail te voltooien.
De waarschuwing over binnenkomende post is een ander belangrijk teken. De e-mail beweert dat het niet selecteren van “Wachtwoord resetten” zal resulteren in een onderbreking van binnenkomende e-mails. Deze dreiging wordt gebruikt om ontvangers onder druk te zetten om snel te handelen in plaats van hun account zelfstandig te controleren.
De bestemming van de knop “Wachtwoord resetten” levert sterker bewijs van de oplichting. In plaats van ontvangers naar de website van hun daadwerkelijke e-mailprovider te leiden, leidt het naar content die via Backblaze B2 wordt gehost. Een legitiem cloudplatform maakt content die erop wordt gehost niet automatisch betrouwbaar.
De phishingpagina zelf is ook inconsistent. Deze combineert een Roundcube Webmail-interface met een Google-gebrande login-popup. Het combineren van branding van verschillende diensten in één enkel wachtwoord-reset proces is een belangrijke reden om de pagina in twijfel te trekken.
Ontvangers dienen ook het domein dat in de browser wordt weergegeven te controleren voordat ze hun inloggegevens invoeren. Een bekend logo, inlogformulier of bedrijfsnaam kan eenvoudig worden gekopieerd naar een frauduleuze website, terwijl het daadwerkelijke webadres kan laten zien dat de pagina niet wordt beheerd door de verwachte e-mailprovider.
Een wachtwoordreset kan veilig worden gecontroleerd zonder de e-mailknop te gebruiken. Gebruikers kunnen zelfstandig de officiële website of applicatie van hun e-mailprovider openen en daar hun account en beveiligingsinstellingen bekijken.