

De phishing-e-mail cPanel – The SSL certificate has expired “” is een oplichting die zich voordoet als cPanel om e-mailaccountgegevens te stelen. Er wordt beweerd dat het SSL-certificaat dat aan het domein van de ontvanger is gekoppeld is verlopen en dat de toegang tot de veilige website mogelijk wordt verstoord. De melding moedigt ontvangers aan een vervangend certificaat te activeren via een link die leidt naar een nep-webmail-inlogpagina.
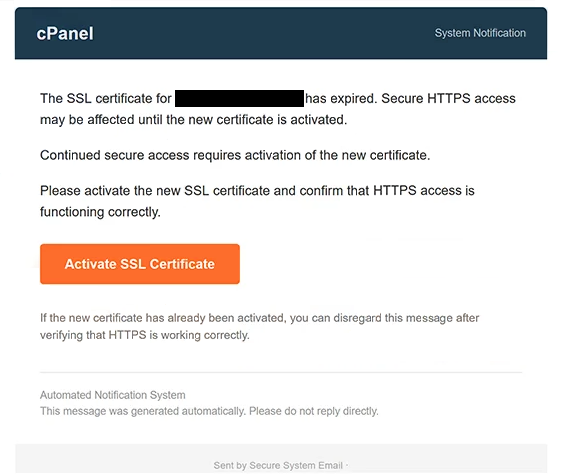
De e-mail gebruikt de onderwerpregel “[-]: Bevestig alstublieft om door te gaan” en presenteert zich als een automatische cPanel-systeemmelding. Er wordt gewaarschuwd dat de HTTPS-toegang mogelijk wordt beïnvloed totdat een nieuw SSL-certificaat wordt geactiveerd. Hoewel SSL-certificaten worden gebruikt om verbindingen tussen websites en bezoekers te beveiligen, levert de e-mail geen bewijs dat het certificaat van de ontvanger daadwerkelijk is verlopen.
Ontvangers krijgen de instructie om op een knop met het label “SSL-certificaat activeren” te klikken en te bevestigen dat de HTTPS-toegang correct werkt. De e-mail vermeldt ook dat gebruikers die al een nieuw certificaat hebben geactiveerd de melding kunnen negeren nadat ze hun website hebben gecontroleerd. Deze instructies laten de e-mail lijken op een routinematige hosting-administratie-waarschuwing.
De activatieknop leidt echter naar een phishingpagina die de Roundcube Webmail-inloginterface nabootst. In plaats van opties voor certificaatbeheer aan te bieden, vraagt de pagina om een volledig e-mailadres en wachtwoord. Het inlogformulier is ontworpen om inloggegevens te verzamelen in plaats van een SSL-certificaat te activeren of te verlengen.
De phishingpagina wordt gehost met behulp van Firebase Storage, een legitieme Google Cloud-opslagdienst. Oplichters kunnen dergelijke platforms misbruiken om misleidende inhoud te hosten, en de aanwezigheid van een herkenbare cloudprovider in een URL bewijst niet dat een pagina betrouwbaar is. De phishingoperatie is niet gekoppeld aan Google of de legitieme Roundcube-software.
Als ontvangers geldige inloggegevens indienen, kunnen aanvallers proberen zonder toestemming toegang te krijgen tot hun e-mailaccounts. Een gecompromitteerde mailbox kan privécorrespondentie, gevoelige bijlagen en informatie over andere online accounts blootleggen. Oplichters kunnen zich ook voordoen als accounteigenaar, extra phishing-e-mails verspreiden of proberen wachtwoorden te resetten voor verbonden diensten.
De volledige ” cPanel – The SSL certificate has expired ” phishing-e-mail staat hieronder:
Subject: [-]: Please confirm to continue.
cPanel System Notification
The SSL certificate for – has expired. Secure HTTPS access may be affected until the new certificate is activated.
Continued secure access requires activation of the new certificate.
Please activate the new SSL certificate and confirm that HTTPS access is functioning correctly.
[Activate SSL Certificate]
If the new certificate has already been activated, you can disregard this message after verifying that HTTPS is working correctly.
Automated Notification System
This message was generated automatically. Please do not reply directly.Sent by Secure System Email
Hoe je phishing-e-mails herkent
De phishing-e-mail cPanel – The SSL certificate has expired “” gebruikt een technische waarschuwing die voor website-eigenaren en hostingbeheerders geloofwaardig kan lijken. Er wordt beweerd dat een verlopen SSL-certificaat de veilige HTTPS-toegang kan verstoren, wat een serieuze zorg is voor websites. De e-mail bevat echter geen verifieerbare certificaatgegevens en toont niet aan dat het domein van de ontvanger een probleem ondervindt.
Een verdachte eigenschap is de instructie om een SSL-certificaat te activeren via een e-mailknop. Hoewel hostingproviders mogelijk legitieme certificaatvervalmeldingen versturen, vraagt de gelinkte pagina in deze campagne om webmailgegevens in plaats van certificaatbeheerinstellingen weer te geven. Deze mismatch tussen het geclaimde probleem en de gevraagde actie is een belangrijke phishing-indicator.
De knop “SSL-certificaat activeren” is bijzonder misleidend omdat het label suggereert dat er een routinematige technische procedure is. Ontvangers die verwachten het beveiligingscertificaat van hun website te beheren, krijgen in plaats daarvan een authenticatieformulier in Roundcube-stijl gepresenteerd. Het onverwachte verzoek om een e-mailadres en wachtwoord laat zien dat de link een ander doel dient dan beschreven.
De hostinglocatie van de phishingpagina is een ander detail dat het onderzoeken waard is. De pagina gebruikt Firebase Storage in plaats van een herkenbaar cPanel-beheerdersadres of de hostingprovider van de ontvanger. Legitieme cloudinfrastructuur kan kwaadaardige content hosten, dus een bekende servicenaam binnen een websiteadres mag niet worden beschouwd als bewijs van authenticiteit.
De e-mail probeert ook geloofwaardigheid te vestigen via administratieve opmaak. Het bevat de kop “Systeemmelding”, identificeert zichzelf als een geautomatiseerde melding en instrueert ontvangers niet te reageren. Deze elementen lijken op gewone servicecommunicatie, maar kunnen door oplichters worden gereproduceerd.
Een ander waarschuwingssignaal is het generieke karakter van de certificaatwaarschuwing. De e-mail beweert dat beveiligde toegang mogelijk wordt beïnvloed, maar geeft geen specifieke certificaatinformatie die ontvangers zou helpen het vermeende vervaldatum te begrijpen. De nadruk blijft liggen op het klikken op de activatieknop in plaats van het uitleggen van het technische probleem.