

De phishing-e-mail Untrusted Device Was Added To Your Account is een nep-beveiligingsmelding die is gemaakt om e-mailaccountgegevens te stelen. Deze probeert ontvangers te laten geloven dat er recent een onbekend apparaat aan hun account is gekoppeld en moedigt hen aan om de activiteit te onderzoeken via een beschikbare knop.
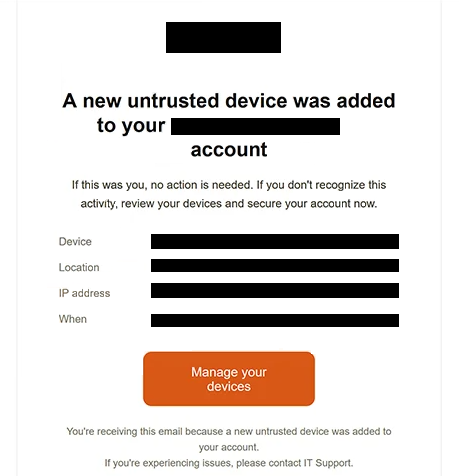
Het onderwerp is “Security Alert: Een nieuw onbetrouwbaar apparaat toegevoegd aan uw e-mailaccount.” In plaats van alleen te vertrouwen op een vage waarschuwing, geeft de e-mail verschillende details over de vermeende login. Deze omvatten een apparaat dat op Windows als Electron wordt geïdentificeerd, een locatie in Virginia Beach, een IP-adres en een specifieke datum en tijd.
Ontvangers krijgen te horen dat er geen actie nodig is als ze de activiteit herkennen. Degenen die het apparaat niet herkennen, krijgen de instructie hun apparaten te controleren en het account te beveiligen. De e-mail bevat hiervoor een knop “Beheer je apparaten”.
De beveiligingswaarschuwing is nep. Door op de knop te klikken, komt de gebruiker naar een phishingwebsite in plaats van naar een legitieme accountbeheerpagina.
Een belangrijk onderdeel van deze campagne is hoe de phishingsite zich aanpast aan de ontvanger. Het e-mailadres wordt gecodeerd in de URL, en de site gebruikt dit om te bepalen welke e-mailprovider de persoon gebruikt. Vervolgens kan er een inlogformulier worden getoond dat is ontworpen om op die specifieke dienst te lijken.
In het geanalyseerde voorbeeld toonde de phishingpagina een nep-Gmail-inlogoverlay. Er werd gevraagd om een e-mailadres en wachtwoord, maar gebruikers van andere e-mailproviders kunnen een andere imitatie tegenkomen op basis van hun adres.
Inloggegevens die via het nepformulier worden ingediend, worden naar de oplichters gestuurd. Ze worden niet gebruikt om verbonden apparaten te controleren of het account te beveiligen.
Een gestolen e-mailwachtwoord kan aanvallers toegang geven tot informatie die in de inbox is opgeslagen en kan andere accounts blootstellen die het gecompromitteerde adres gebruiken voor wachtwoordherstel. Oplichters kunnen de mailbox ook gebruiken om zich voor te doen als de eigenaar of proberen te voorkomen dat de legitieme gebruiker toegang krijgt.
De e-mail is geen echte beveiligingsmelding van Google, Gmail of een andere e-mailprovider. Iedereen die inloggegevens op de phishingpagina heeft ingevoerd, moet het getroffen wachtwoord snel wijzigen, actieve sessies en verbonden apparaten bekijken, en hetzelfde wachtwoord vervangen op andere accounts waar het opnieuw is gebruikt.
De volledige phishing-e-mail Untrusted Device Was Added To Your Account staat hieronder:
Subject: Security Alert: A new untrusted device added to your Email account
–
A new untrusted device was added to your – account
If this was you, no action is needed. If you don’t recognize this activity, review your devices and secure your account now.Device: –
Location: –
IP address: –
When: –[Manage your devices]
You’re receiving this email because a new untrusted device was added to your account.
If you’re experiencing issues, please contact IT Support.
Hoe herken je deze phishing-e-mail
De phishing-e-mail Untrusted Device Was Added To Your Account is ontworpen om te lijken op het type beveiligingsmelding dat gebruikers daadwerkelijk kunnen ontvangen na ongebruikelijke accountactiviteit. Dit maakt de context van de waarschuwing bijzonder belangrijk.
Een techniek die wordt gebruikt om geloofwaardigheid te vergroten, is het opnemen van gedetailleerde informatie over het vermeende apparaat. De e-mail vermeldt niet simpelweg dat er een onbekende login heeft plaatsgevonden. Er wordt een apparaattype, locatie van Virginia Beach, IP-adres en tijdstempel vermeld. Deze details kunnen eruitzien als bewijs afkomstig uit een echt beveiligingslogboek, maar hun aanwezigheid bewijst niet dat de activiteit heeft plaatsgevonden.
De knop “Beheer uw apparaten” is een ander cruciaal onderdeel van de misleiding. Een ontvanger die zich zorgen maakt over een onbekend apparaat wil misschien redelijkerwijs recente accountactiviteit bekijken, maar de knop stuurt hen naar een phishingsite van een derde partij in plaats van naar de legitieme beveiligingsinstellingen van hun e-mailprovider.
De pagina die daarna wordt bereikt kan bijzonder misleidend zijn omdat deze verandert afhankelijk van de e-mailprovider van de ontvanger. Een Gmail-gebruiker kan bijvoorbeeld een Gmail-achtige inlogprompt zien. Deze personalisatie kan de phishingpoging relevanter doen lijken dan een generieke nep-inlogpagina.
Ontvangers moeten daarom letten op het daadwerkelijke domein in plaats van te vertrouwen op bekende logo’s of een inlogformulier dat overeenkomt met hun e-mailprovider. Een pagina die visueel lijkt op de verwachte dienst kan nog steeds door oplichters worden gecontroleerd.
De volgorde van gebeurtenissen is ook onthullend. De e-mail beweert dat de gebruiker een onbekend apparaat moet inspecteren, maar het volgen van de instructies leidt uiteindelijk tot een verzoek om e-mailinloggegevens op een niet-gerelateerde website. Accountbeveiligingsinstellingen moeten in plaats daarvan direct worden benaderd via de officiële website of applicatie van de provider.