

De phishing-e-mail You allowed someone access to some of your email data is een oplichterij die zich voordoet als een e-maildienstverlener om accountwachtwoorden te stelen. Er wordt beweerd dat de ontvanger een ander persoon toestemming heeft gegeven om toegang te krijgen tot hun e-mailgegevens en moedigt hen aan om hun accountactiviteiten te bekijken. De waarschuwing is nep en bedoeld om gebruikers naar een valse inlogpagina te leiden.
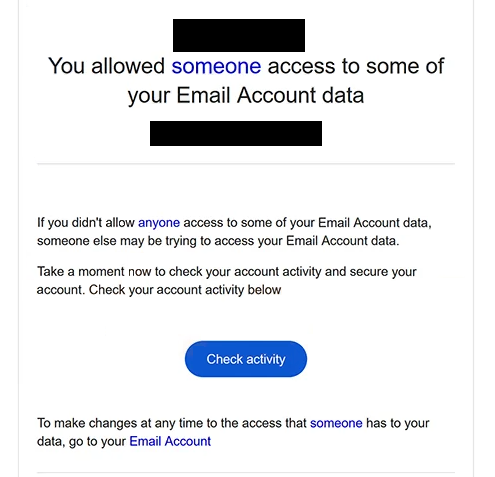
De phishing-e-mail gebruikt de onderwerpregel “Belangrijke Melding: Nieuwe aanmelding op uw account” en vermeldt dat iemand toegang heeft gekregen tot bepaalde informatie die gekoppeld is aan de mailbox van de ontvanger. Het suggereert dat een ongeautoriseerde persoon mogelijk probeert toegang te krijgen tot het account als de ontvanger deze activiteit niet heeft goedgekeurd. De e-mail dringt er vervolgens op aan hun account onmiddellijk te controleren.
Om de waarschuwing legitiem te laten lijken, bevat de phishing-e-mail een knop met het label “Activiteit controleren.” De knop zou ontvangers in staat stellen accountrechten te bekijken en te bepalen of iemand anders toegang heeft gekregen tot hun informatie. Als je erop klikt, opent je echter een phishingwebsite in plaats van de beveiligingsinstellingen van een legitieme e-mailprovider.
De bestemming wordt gehost op een edgeone.dev subdomein en presenteert zich als een Gmail-authenticatieportaal. Het toont een melding “Authenticatie vereist” en vult automatisch het e-mailadres van de bezoeker in. De pagina vraagt vervolgens het accountwachtwoord op en toont een knop met de titel “Behoud hetzelfde wachtwoord.”
Deze formulering is bedoeld om het invoeren van een wachtwoord te laten lijken op een gewone beveiligingsbevestiging. In plaats van gebruikers te vragen hun inloggegevens te wijzigen, wekt de phishingpagina de indruk dat ze hun bestaande wachtwoord kunnen behouden na het bekijken van de vermeende accountactiviteit. In werkelijkheid wordt elk wachtwoord dat via het formulier wordt ingediend vastgelegd door de oplichters.
Als de gestolen inloggegevens geldig zijn, kunnen aanvallers proberen toegang te krijgen tot de mailbox van het slachtoffer. Dit kan privécorrespondentie, bijlagen, contactgegevens en andere gevoelige gegevens blootleggen. Oplichters kunnen zich ook voordoen als de accounteigenaar, extra phishing-e-mails sturen of proberen wachtwoorden te resetten voor andere online accounts die aan het gecompromitteerde e-mailadres zijn gekoppeld.
De volledige phishing-e-mail You allowed someone access to some of your email data staat hieronder:
Subject: Important Alert : New sign-in to your Account
You allowed someone access to some of your Email Account data
If you didn’t allow anyone access to some of your Email Account data, someone else may be trying to access your Email Account data.
Take a moment now to check your account activity and secure your account. Check your account activity below
[Check activity]To make changes at any time to the access that someone has to your data, go to your Email Account
Hoe je phishing-e-mails herkent
De phishing-e-mail You allowed someone access to some of your email data bevat verschillende waarschuwingssignalen, te beginnen met de onverwachte beveiligingsmelding. Er wordt beweerd dat een andere persoon toegang heeft gekregen tot de e-mailgegevens van de ontvanger, maar die persoon wordt niet geïdentificeerd of uitgelegd welke rechten zogenaamd zijn goedgekeurd. Dit gebrek aan specifieke informatie maakt de waarschuwing moeilijk te verifiëren.
Een ander verdachte eigenschap is de bewoording van de e-mail. De onderwerpregel verwijst naar een nieuwe aanmelding, terwijl de tekst de toestemming om accountgegevens te raadplegen bespreekt. Dit zijn verschillende soorten accountactiviteiten, maar de phishingmail presenteert ze als onderdeel van dezelfde waarschuwing zonder duidelijke uitleg te geven.
Het verzoek om op “Activiteit controleren” te klikken is bijzonder belangrijk. Hoewel het controleren van accountactiviteit een legitieme beveiligingspraktijk is, leidt de knop in deze phishing-e-mail ontvangers naar een niet-gerelateerde website. Een bekend knoplabel geeft niet aan dat de bestemming toebehoort aan de e-mailprovider die wordt geïmiteerd.
De phishing-inlogpagina geeft extra aanwijzingen. Deze gebruikt Gmail-gerelateerde branding en toont het e-mailadres van de ontvanger, waardoor het authenticatieverzoek gepersonaliseerd lijkt. Een vooraf ingevuld e-mailadres bewijst echter niet dat de website verbonden is met Google of dat er verdachte activiteiten hebben plaatsgevonden.
De knop “Behoud hetzelfde wachtwoord” is een ander kenmerkend waarschuwingssignaal. De pagina vraagt het bestaande wachtwoord van de gebruiker op terwijl deze actie wordt gepresenteerd als een manier om accountbeveiliging te waarborgen. Dit is niet in overeenstemming met het veronderstelde doel van het controleren van accountpermissies, aangezien het onderzoeken van recente activiteiten niet zou vereisen dat je inloggegevens invoert op een onbekende website.
Ontvangers moeten ook het daadwerkelijke afzenderadres en de bestemming van ingesloten links controleren. Phishing-e-mails kunnen beveiligingswaarschuwingen van legitieme providers imiteren, inclusief hun opmaak, terminologie en branding. Deze visuele elementen zijn minder betrouwbaar dan controleren of de e-mail en gekoppelde website daadwerkelijk toebehoren tot de organisatie die ze beweren te vertegenwoordigen.