

Um ataque cibernético a equipamentos de refrigeração usados pelo serviço nacional de sangue da França ameaçou suprimentos médicos sensíveis à temperatura em três instalações. A equipe detectou as alterações não autorizadas antes que qualquer produto sanguíneo fosse danificado, permitindo que a organização mantivesse operações normais de coleta e distribuição.
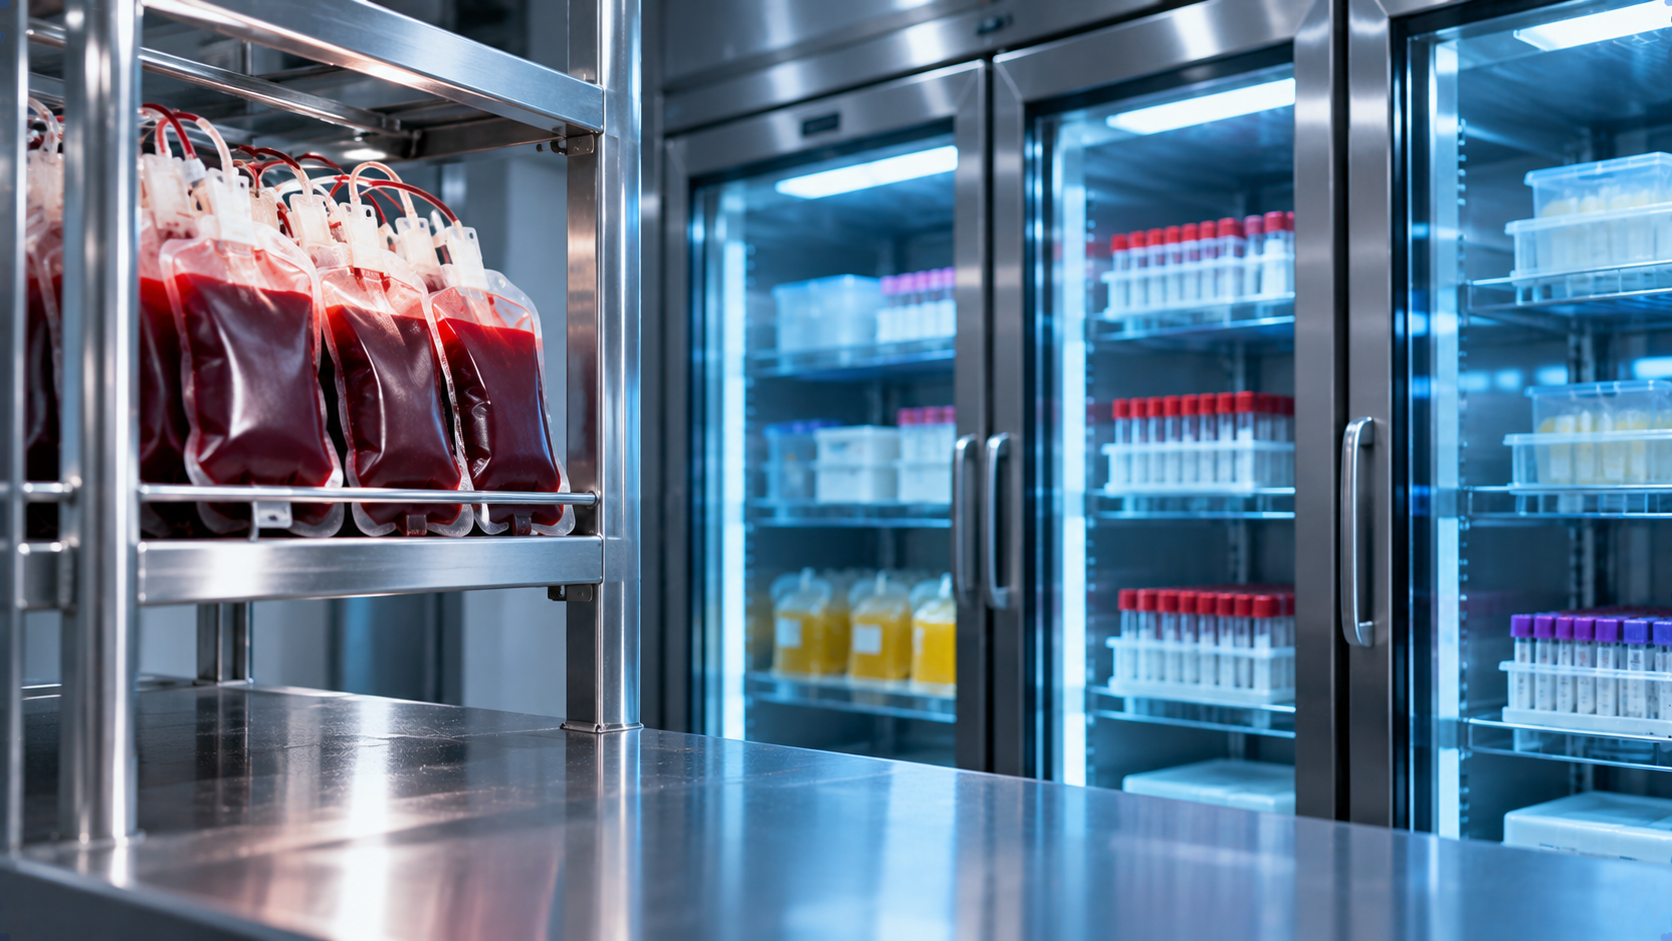
O incidente ocorreu em 2 de novembro de 2026 e afetou sistemas de armazenamento a frio operados pelo Estabelecimento Francês do Sangue (EFS), que gerencia a coleta, processamento e distribuição de sangue em toda a França. Segundo a organização, os atacantes manipularam os controles de temperatura e as configurações de descongelação, elevando-as a níveis perigosamente altos.
As instalações afetadas armazenaram plasma destinado a transfusões e à fabricação de medicamentos, junto com amostras biológicas. Tais materiais exigem condições de armazenamento controladas, tornando alterações não autorizadas nos equipamentos de refrigeração uma ameaça potencial às operações de saúde.
O EFS informou que seus sistemas de monitoramento e alarme identificaram rapidamente as configurações anormais do que isso. O pessoal técnico respondeu corrigindo os equipamentos afetados e transferindo ou protegendo produtos médicos em instalações de armazenamento não afetadas.
A organização confirmou que nenhum produto sanguíneo ou amostra foi perdido e que nenhuma consequência à saúde foi identificada. A coleta e distribuição de sangue continuaram sem interrupção.
Importante destacar que os atacantes não comprometeram diretamente a própria rede do EFS. O incidente envolveu, em vez disso, equipamentos fornecidos por um fornecedor externo de refrigeração.
A Coolworld Rentals, uma empresa europeia de equipamentos de refrigeração, reconheceu um incidente de cibersegurança envolvendo software de monitoramento remoto. A empresa afirmou que atacantes exploraram uma vulnerabilidade em um componente fornecido por terceiros, que estava fora de seu controle direto. Apenas um número limitado de suas unidades de refrigeração foi afetado, segundo a Coolworld.
O incidente ocorreu durante uma onda mais ampla de ataques contra sistemas de refrigeração gerenciados remotamente em toda a Europa. Em outubro, centenas de supermercados franceses sofreram interrupções semelhantes após agressores manipularem equipamentos de resfriamento, forçando as lojas a descartarem produtos refrigerados e congelados.
Outra onda veio no início de novembro, afetando varejistas em países como Bélgica, Suécia, Irlanda, Luxemburgo, Holanda e Estônia. Alguns negócios relataram temperaturas de refrigeração subindo para 50°C, enquanto outros tiveram ativação não autorizada das funções de descongelamento.
Preocupações de segurança têm se concentrado parcialmente em controladores industriais acessíveis pela internet. Vulnerabilidades anteriormente divulgadas em certos sistemas de refrigeração Danfoss podem permitir acesso não autorizado ou execução remota de comandos. No entanto, os investigadores não confirmaram se essas vulnerabilidades estiveram envolvidas no ataque ao EFS.
A agência nacional de cibersegurança da França, ANSSI, está investigando o incidente em conjunto com o Ministério da Saúde. O EFS também reforçou o monitoramento de seus equipamentos de refrigeração, enquanto o acesso remoto às unidades afetadas foi desativado.
A identidade e os motivos dos agressores permanecem desconhecidos. As autoridades não estabeleceram se o incidente envolvendo o serviço de sangue e os ataques contra supermercados europeus foram cometidos pelos mesmos autores.