

O golpe de e-mail ” Account Closing Soon ” é uma campanha de phishing que tenta roubar credenciais de contas de e-mail se passando por um provedor de serviço de e-mail. Os e-mails de phishing alertam os destinatários de que suas contas estão programadas para encerramento e que verificação imediata é necessária para evitar perda permanente de dados. Os golpistas usam a ameaça de perder acesso a e-mails importantes e informações armazenadas para persuadir os destinatários a seguirem um link malicioso.
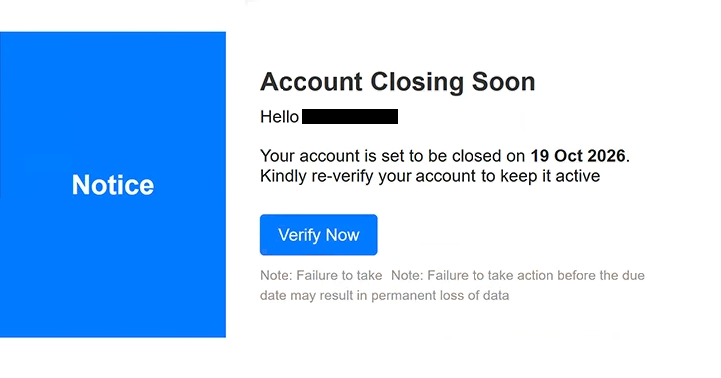
Os e-mails de phishing se passam pelo cPanel, uma plataforma legítima usada para gerenciar serviços de hospedagem web e contas de e-mail. Seus assuntos começam com “AVISO FINAL” e incluem as informações da conta do destinatário e uma data de fechamento agendada. No exemplo examinado, a data é 19 de outubro de 2026, embora isso faça parte da alegação dos golpistas, e não evidência de um término real da conta.
O corpo do e-mail de phishing contém um aviso “” proeminente Account Closing Soon e informa ao destinatário que sua conta será fechada a menos que ele complete um processo de reverificação. Um botão rotulado “Verificar Agora” é fornecido para esse fim. O e-mail de phishing também alerta que a falta de ação antes do prazo declarado pode resultar em perda permanente de dados, criando pressão adicional para responder rapidamente.
Clicar no botão de verificação direciona os destinatários para um site de phishing hospedado pelo InterPlanetary File System (IPFS), um sistema descentralizado para armazenar e distribuir conteúdo. O site exibe uma interface de login de e-mail falsificado, projetada para capturar nomes de usuário e senhas. Sua aparência pode mudar dependendo do domínio de e-mail do destinatário, permitindo que os golpistas imitem diferentes provedores de e-mail.
Por exemplo, destinatários que usam o Gmail podem encontrar uma página de login semelhante à interface de autenticação do Google. Esse design adaptativo torna a tentativa de phishing mais convincente porque a marca exibida pode corresponder ao serviço de e-mail que a vítima normalmente usa. No entanto, a página de login não é operada pelo provedor legítimo, e as credenciais enviadas por ela ficam expostas aos atacantes.
Credenciais de e-mail roubadas podem permitir que golpistas acessem correspondências privadas, obtenham anexos sensíveis e se passem por donos de contas. Atacantes também podem tentar redefinir senhas de outros serviços online conectados ao endereço de e-mail comprometido. Isso pode expor contas adicionais, especialmente quando a caixa de correio afetada for usada para recuperação de conta.
O e-mail completo de phishing Account Closing Soon está abaixo:
Subject: FINAL WARNING: Your – Account Is Scheduled for Closure 19 Oct 2026.
Notice
Account Closing Soon
Hello –
Your account is set to be closed on 19 Oct 2026. Kindly re-verify your account to keep it active –
[Verify Now]
Note: Failure to take Note: Failure to take action before the due date may result in permanent loss of data
Como reconhecer e-mails de phishing
E-mails de phishing que ameaçam fechamento de conta frequentemente usam linguagem alarmante e prazos rigorosos para incentivar os destinatários a agir sem verificar as informações. Nesta campanha, o assunto inclui “AVISO FINAL”, enquanto o corpo afirma que a conta de e-mail do destinatário será encerrada permanentemente a menos que a verificação seja concluída. Esses avisos devem ser examinados cuidadosamente, especialmente quando chegam inesperadamente.
O botão “Verificar Agora” é outro sinal importante de alerta. Embora pareça oferecer uma forma de preservar o acesso à conta, ele leva a um site fora do serviço de e-mail legítimo. Os destinatários devem examinar o destino real dos links de verificação, em vez de assumir que uma etiqueta de botão familiar ou nome reconhecível da empresa indica autenticidade.
A capacidade do site de phishing de imitar diferentes provedores de e-mail pode dificultar o reconhecimento do engano. Uma página de login exibindo a marca do Google ou de outro provedor conhecido não é necessariamente genuína. O endereço real do site é mais importante do que sua aparência visual, especialmente quando a página é acessada por meio de um e-mail inesperado de verificação de conta.
Os destinatários também devem inspecionar o endereço de e-mail do remetente e compará-lo com a organização supostamente responsável pela notificação. Nomes de exibição e logotipos podem ser imitados, enquanto domínios suspeitos ou inconsistências entre o remetente e o site vinculado podem indicar phishing. No entanto, um endereço aparentemente legítimo do remetente sozinho não prova que um e-mail é autêntico.
Outra característica é a ameaça de perda permanente dos dados. Os e-mails de phishing apresentam o fechamento da conta como uma consequência inevitável de ignorar o pedido de verificação, mas não fornecem nenhuma evidência verificável de forma independente de que a conta está realmente agendada para exclusão. A urgência tem como objetivo fazer o destinatário priorizar a ação imediata em vez de verificar o aviso.