

O e-mail de phishing An attempt to log in to your Rawbank account é um golpe criado para roubar credenciais bancárias online ao se passar pelo Rawbank, uma instituição bancária sediada na República Democrática do Congo. O e-mail de phishing alerta os destinatários sobre uma suposta tentativa de login não autorizada e afirma que suas contas bancárias foram temporariamente restringidas para evitar novas atividades suspeitas.
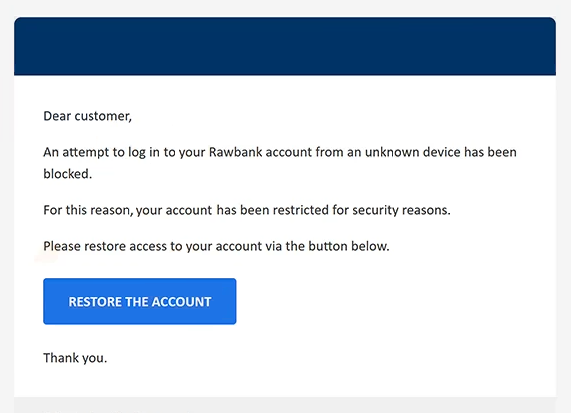
O e-mail usa o assunto “Compte restreint – action requise”, que significa “Restrito à conta – é necessária ação.” Seu conteúdo afirma que um dispositivo desconhecido tentou acessar a conta Rawbank do destinatário e que o banco bloqueou a tentativa. Os destinatários são informados de que devem completar um procedimento de restauração da conta para recuperar o acesso aos seus serviços bancários.
Para criar uma sensação de urgência, o e-mail de phishing inclui um botão rotulado “RESTAURAR A CONTA.” Ao clicar nele, os destinatários são direcionados para um site falsificado do Rawbank, projetado para se assemelhar ao portal de autenticação online do banco. A página exibe uma interface de login em francês solicitando um nome de usuário e um número de identificação pessoal (PIN), incluindo um teclado numérico na tela.
Embora o site se assemelhe a um site bancário legítimo, ele é controlado por golpistas. Quaisquer credenciais inseridas no formulário de login podem ser capturadas e usadas para tentar acessar a conta bancária real da vítima. Os golpistas podem então tentar transações não autorizadas, coletar informações financeiras sensíveis ou impedir que o titular da conta acesse sua conta.
O e-mail completo de phishing An attempt to log in to your Rawbank account está abaixo:
Subject: Compte restreint – action requise.
Dear customer,
An attempt to log in to your Rawbank account from an unknown device has been blocked.
For this reason, your account has been restricted for security reasons.
Please restore access to your account via the button below.
[RESTORE THE ACCOUNT]Thank you.
© Rawbank — All rights reserved
Como reconhecer e-mails de phishing
O e-mail de phishing ” An attempt to log in to your Rawbank account ” utiliza várias técnicas comumente associadas a campanhas bancárias de phishing. Um sinal de alerta proeminente é sua alegação alarmante de que um dispositivo desconhecido tentou acessar a conta do destinatário. Esses avisos podem incentivar os destinatários a agirem rapidamente, sem verificar de forma independente se o suposto incidente de segurança ocorreu.
Outro detalhe suspeito é a saudação genérica “Prezado cliente.” Embora bancos legítimos às vezes usem cumprimentos padronizados, uma introdução impessoal pode ser um sinal de alerta quando um e-mail afirma preocupar-se com a segurança bancária de um cliente específico. A combinação de assunto em francês e conteúdo de e-mail em inglês também pode justificar uma análise mais detalhada.
O e-mail de phishing fornece informações limitadas sobre a suposta tentativa de login. Ele não identifica o dispositivo desconhecido nem fornece outros detalhes significativos que permitam aos destinatários entender o suposto incidente. Em vez disso, foca em persuadi-los a clicar no botão de restauração da conta.
O destino do botão “RESTAURAR A CONTA” é um indicador particularmente importante. Em vez de direcionar os destinatários para o serviço legítimo de banco online do Rawbank, ele abre um site não relacionado exibindo um formulário de autenticação falsificado. Gráficos bancários familiares, interface em francês e um teclado numérico de PIN podem fazer essas páginas parecerem convincentes, mas não estabelecem autenticidade.
E-mails de phishing também podem reproduzir nomes de empresas, logotipos e linguagem administrativa formal para criar uma impressão de legitimidade. Esses elementos são fáceis de imitar e não devem ser tratados como prova de que um e-mail se originou da organização que ele afirma representar.