

O golpe de e-mail ” Inbound Message Rejection Report ” é uma campanha de phishing que utiliza problemas fabricados de entrega de e-mails para roubar senhas de contas. Os e-mails de phishing parecem vir de um administrador de e-mail e informam os destinatários que vários e-mails recebidos não chegaram às suas caixas de entrada. Para supostamente recuperar esses e-mails e restaurar a entrega normal, os destinatários são direcionados a um site que coleta suas credenciais de login.
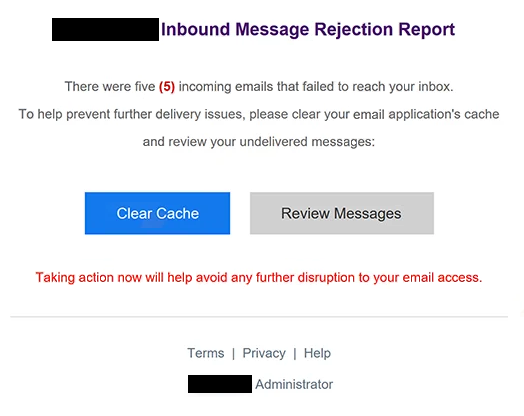
Os e-mails de phishing usam o assunto ” Inbound Message Rejection Report ” e afirmam que cinco e-mails recebidos foram rejeitados antes de chegarem à caixa de correio do destinatário. Em vez de explicar por que os e-mails foram rejeitados, a notificação sugere que limpar o cache do aplicativo de e-mail e revisar os e-mails não entregues resolverá o problema. Essa explicação dá aos destinatários uma tarefa técnica aparentemente rotineira para serem concluídos.
Dois botões, “Limpar Cache” e “Revisar Mensagens”, estão incluídos no e-mail de phishing. Embora sugiram ações diferentes, ambos levam ao mesmo site de phishing. O destino exibe um formulário genérico de login de webmail hospedado na infraestrutura do Google Cloud Storage. O uso de um serviço legítimo de hospedagem em nuvem não torna o site confiável, pois a página de phishing não está associada a um provedor de e-mail autorizado.
O formulário de login falsificado exibe automaticamente o endereço de e-mail do destinatário no campo de nome de usuário e pede uma senha. Esse detalhe faz a página parecer conectada à caixa de correio do destinatário e reduz a quantidade de informações que o visitante precisa inserir. No entanto, as senhas enviadas pelo formulário são capturadas pelos golpistas em vez de usadas para resolver qualquer problema de entrega.
Obter credenciais de e-mail válidas pode permitir que atacantes acessem correspondências privadas, examinem anexos e se passem pelo dono da conta. Uma caixa de correio comprometida também pode ser usada para solicitar redefinição de senha para outros serviços, incluindo plataformas de compras, contas de redes sociais e serviços financeiros. Os atacantes podem ainda enviar e-mails de phishing a partir da conta afetada para explorar a confiança dos contatos existentes.
O e-mail completo de phishing Inbound Message Rejection Report está abaixo:
Subject: Inbound Message Rejection Report
– Inbound Message Rejection Report
There were five (5) incoming emails that failed to reach your inbox.
To help prevent further delivery issues, please clear your email application’s cache
and review your undelivered messages:
[Clear Cache] [Review Messages]Taking action now will help avoid any further disruption to your email access.
Terms | Privacy | Help
– Administrator
Como reconhecer e-mails de phishing
E-mails de phishing que se passam por administradores de e-mail frequentemente usam falhas de entrega, restrições de contas ou problemas técnicos para persuadir os destinatários a seguirem links externos. Nesta campanha, o aviso sobre cinco e-mails recebidos rejeitados é o principal engano. O e-mail de phishing apresenta um número específico de e-mails faltando, mas não fornece detalhes significativos de entrega que permitam aos destinatários verificar a alegação.
A instrução para limpar o cache do aplicativo de e-mail é outra característica suspeita. Limpar informações em cache não é um requisito típico para recuperar e-mails recebidos que foram rejeitados por um servidor de e-mail. O e-mail de phishing usa essa explicação com aparência técnica para fazer a ação solicitada parecer razoável.
Os destinatários também devem prestar atenção aos dois botões incluídos na notificação. “Limpar Cache” e “Revisar Mensagens” parecem desempenhar funções separadas, mas ambos direcionam os usuários para a mesma página externa de login. Essa inconsistência é uma indicação útil de que os botões têm a intenção de capturar credenciais, e não fornecer recursos genuínos de gerenciamento de e-mail.
A própria página de login fornece sinais de alerta adicionais. Embora o campo de nome de usuário já esteja preenchido com o endereço de e-mail do destinatário, isso não demonstra que o site pertence ao provedor de e-mail. Sites de phishing podem usar informações obtidas do link original do e-mail para personalizar seus formulários de login e torná-los mais convincentes.
Outro detalhe importante é a localização de hospedagem do site. A página de phishing utiliza a infraestrutura do Google Cloud Storage, mas um site hospedado em um serviço legítimo em nuvem não é necessariamente operado por uma organização confiável. Os destinatários devem verificar o endereço real do site e determinar se ele pertence ao seu provedor de e-mail antes de inserir as credenciais da conta.
O e-mail de phishing também é assinado simplesmente como “Administrador” e inclui links genéricos rotulados como “Termos”, “Privacidade” e “Ajuda”. Esses elementos dão à notificação uma aparência administrativa sem estabelecer qual serviço de e-mail supostamente a emitiu. A falta de informações identificáveis do provedor, combinada com um pedido inesperado de senha, torna a notificação particularmente suspeita.