

O e-mail de phishing Mail System Update Required é um golpe de roubo de credenciais disfarçado de notificação automática de um provedor de e-mail. Ele afirma falsamente que as configurações da caixa de correio do destinatário estão desatualizadas e precisam ser atualizadas imediatamente.
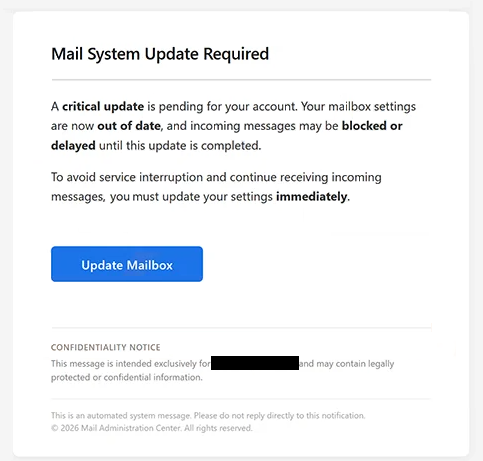
O e-mail usa o assunto “Aviso Importante do Sistema: Atualize Sua Caixa de Correio”. Ele alerta os destinatários que uma atualização crítica está pendente para sua conta e sugere que os e-mails recebidos podem ser bloqueados ou atrasados até que o suposto problema seja resolvido.
Para evitar interrupções no serviço, os destinatários são instruídos a selecionar o botão “Atualizar Caixa de Correio”. O e-mail apresenta isso como um passo necessário para atualizar as configurações da caixa de correio e continuar recebendo e-mails recebidos.
O aviso é fabricado. Clicar em “Atualizar Caixa de Correio” leva a uma página de phishing em vez de uma página legítima de configurações de caixa de correio. O site fraudulento é hospedado em uma plataforma legítima de armazenamento em nuvem, o que pode fazer o link parecer menos suspeito à primeira vista.
No caso analisado, a página de phishing imitava a interface de login do Gmail. Ela exibia um formulário de login com a marca do Google e pedia aos visitantes que fornecessem seu endereço de e-mail e senha. A página afirmava que essas credenciais eram necessárias para “acessar configurações seguras”.
Inserir credenciais não atualiza a caixa de correio nem resolve um problema de entrega de correspondência. As informações enviadas são enviadas aos golpistas que operam a página de phishing.
O e-mail é assinado como vindo do “Centro de Administração de Correspondências”, mas esse nome não representa uma organização genuína por trás da notificação. A suposta atualização da caixa de correio, configurações desatualizadas e a possível interrupção dos e-mails recebidos fazem parte do engano.
Qualquer pessoa que tenha inserido credenciais na página falsa deve mudar a senha do e-mail afetada prontamente. As senhas também devem ser alteradas em outras contas onde as mesmas credenciais foram reutilizadas.
O e-mail completo de phishing Mail System Update Required está abaixo:
Subject: Important System Notice: Update Your Mailbox
Mail System Update Required
A critical update is pending for your account. Your mailbox settings are now out of date, and incoming messages may be blocked or delayed until this update is completed.
To avoid service interruption and continue receiving incoming messages, you must update your settings immediately.
[Update Mailbox]CONFIDENTIALITY NOTICE
This message is intended exclusively for – and may contain legally protected or confidential information.
This is an automated system message. Please do not reply directly to this notification.
© 2026 Mail Administration Center. All rights reserved.
Como reconhecer e-mails de phishing
O e-mail de phishing ” Mail System Update Required ” depende fortemente da urgência. Ele informa aos destinatários que as configurações da caixa de correio já estão desatualizadas e que uma atualização deve ser feita imediatamente para evitar problemas com e-mails recebidos.
A explicação vaga do suposto problema técnico é mais um motivo para cautela. O e-mail afirma que os e-mails podem ser bloqueados ou atrasados, mas não fornece um processo legítimo de gerenciamento de conta para resolver o problema. Em vez disso, direciona os destinatários para um botão embutido de “Atualizar Caixa de Correio”.
Para onde esse botão leva é particularmente importante. Uma página de phishing não precisa necessariamente ser hospedada em um site obviamente suspeito. Neste caso, os golpistas usaram uma plataforma legítima de armazenamento em nuvem para hospedar a página fraudulenta. A reputação do serviço de hospedagem, portanto, não estabelece que a própria página seja confiável.
A solicitação de login fornece outra pista. Após seguir um e-mail sobre as configurações da caixa de correio, os visitantes recebem uma página no estilo Gmail pedindo um endereço de e-mail e senha para supostamente “acessar configurações seguras”. A conhecida marca Google não prova que a página seja operada pelo Google ou pelo provedor de e-mail do destinatário.
Os destinatários devem verificar o endereço real de uma página de login antes de inserir credenciais. O domínio é mais informativo do que logos, cores ou formulários de login familiares, todos os quais podem ser copiados para fins de phishing.
Problemas inesperados na caixa de correio também podem ser verificados sem precisar selecionar botões em um e-mail. Os destinatários podem acessar seu serviço de e-mail por meio do aplicativo oficial ou site e revisar as configurações da conta lá. Isso impede que um e-mail não solicitado determine onde a senha do usuário foi inserida.