

O e-mail de phishing é Norton – Your subscription has ended um golpe que se passa pela Norton, uma empresa legítima de cibersegurança, para enganar os destinatários e fazerem que revelem as credenciais de sua conta de e-mail. Ele afirma que a assinatura antivírus do destinatário expirou e alerta que seu dispositivo está vulnerável a sérias ameaças de segurança. O suposto aviso de expiração tem como objetivo criar medo e incentivar os destinatários a seguirem um link de renovação enganoso.
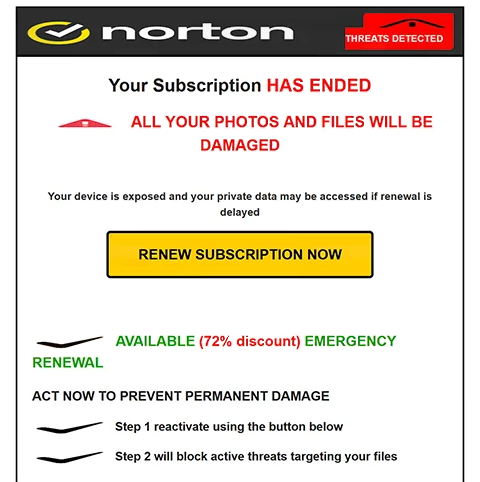
O e-mail de phishing usa o assunto “AVISO DE CONTA – Proteja seus Dados de Login” e apresenta alegações alarmantes sobre o dispositivo do destinatário. Ele sugere que ameaças foram detectadas e que arquivos pessoais, incluindo fotografias e documentos, podem ser danificados permanentemente. No entanto, o e-mail não fornece nenhuma evidência de que uma varredura de segurança ocorreu ou que o computador do destinatário esteja infectado.
Para tornar o aviso mais convincente, o e-mail de phishing oferece uma renovação emergencial da assinatura com suposto desconto de 72%. Os destinatários são incentivados a clicar em um botão chamado “RENOVAR ASSINATURA AGORA” para restaurar a proteção antivírus. Outra versão observada inclui uma contagem regressiva de cinco minutos, aumentando a pressão para agir imediatamente.
Apesar das alegações sobre proteção Norton, o botão de renovação leva a uma página de login cPanel Webmail falsificada hospedada em um site não relacionado. A página solicita o endereço de e-mail e a senha do visitante, em vez de fornecer um processo legítimo de renovação de assinatura antivírus. Isso revela que o verdadeiro objetivo do golpe é obter credenciais de conta de e-mail.
Informações enviadas pelo formulário de login falsificado podem ser capturadas pelos golpistas. Se as credenciais forem válidas, os atacantes podem tentar acessar a caixa de correio da vítima, ler correspondências privadas e obter anexos sensíveis. Eles também podem se passar pelo dono da conta ou tentar comprometer serviços adicionais associados ao mesmo endereço de e-mail.
Outros golpes que se passam por Norton podem direcionar usuários para páginas de pagamento falsas ou sites legítimos de assinatura por meio de links de afiliados. No entanto, o e-mail de phishing Norton – Your subscription has ended identificado tem como principal alvo credenciais de e-mail por meio de uma página de autenticação enganosa por webmail.
O aviso não comprova que a assinatura Norton do destinatário expirou ou que malware foi detectado em seu dispositivo. Norton está sendo usurpado de identidade e não tem envolvimento identificado na campanha de phishing.
O e-mail completo de phishing Norton – Your subscription has ended está abaixo:
Subject: ACCOUNT WARNING – Protect Your Login Details
Norton
THREATS DETECTED
Your Subscription HAS ENDED
ALL YOUR PHOTOS AND FILES WILL BE DAMAGEDYour device is exposed and your private data may be accessed if renewal is delayed
[RENEW SUBSCRIPTION NOW]
AVAILABLE (72% discount) EMERGENCY RENEWAL
ACT NOW TO PREVENT PERMANENT DAMAGEStep 1 reactivate using the button below
Step 2 will block active threats targeting your files
SYSTEM AT CRITICAL RISK ACTION REQUIRED
Como reconhecer e-mails de phishing
O e-mail de phishing Norton – Your subscription has ended contém vários sinais de alerta, começando por suas alegações exageradas sobre a segurança do dispositivo do destinatário. Ele alerta que arquivos e fotografias podem ser danificados permanentemente, mas não identifica nenhum malware específico nem fornece evidências de um incidente de segurança genuíno. Declarações tão alarmantes são comumente usadas para pressionar os destinatários a tomar medidas imediatas.
Outra característica suspeita é o suposto desconto de 72% na renovação de emergência. O e-mail combina o medo de perder a proteção antivírus com uma oferta promocional incomumente grande, incentivando os destinatários a renovarem rapidamente. A contagem regressiva de cinco minutos exibida em outra versão reforça essa urgência e desencoraja a análise cuidadosa do pedido.
A linha de assunto “AVISO DE CONTA – Proteja seus Dados de Login” também vale a pena ser examinada. Embora sugira um problema de segurança da conta, o corpo do e-mail foca em uma assinatura antivírus expirada e supostas ameaças a arquivos pessoais. Essa combinação de diferentes avisos pode indicar uma tentativa de chamar atenção em vez de comunicar um problema específico da conta.
O botão “RENOVAR ASSINATURA AGORA” é particularmente revelador. Em vez de direcionar os destinatários para o serviço legítimo de gerenciamento de assinaturas da Norton, ele abre um site exibindo um formulário de login cPanel Webmail. Um processo de renovação antivírus não deveria exigir inesperadamente que os usuários insiram credenciais para uma conta de e-mail não relacionada.
A página de login falsificada pode parecer convincente porque imita uma interface de autenticação de webmail já conhecida. No entanto, marcas reconhecíveis e campos de senha padrão não comprovam que um site seja legítimo. A incompatibilidade entre a alegada renovação da assinatura Norton e as credenciais de e-mail solicitadas é um forte indicador de phishing.
O endereço de e-mail do remetente é outro detalhe importante. Mesmo quando um e-mail de phishing exibe o nome da Norton ou usa uma marca relacionada à segurança, o endereço completo do remetente pode revelar que ele se originou de um domínio não relacionado. Logotipos da empresa, formatação promocional e avisos de direitos autorais podem ser copiados e não devem ser tratados como prova de autenticidade.