

O e-mail de phishing Verification of Access Renewal é um golpe que se passa por um suporte de TI para roubar senhas de contas de e-mail. Ele afirma que a senha do destinatário expirou e que ele foi desconectado da conta. O e-mail de phishing apresenta um procedimento de verificação como a única forma de restaurar o acesso enquanto continua usando a senha existente.
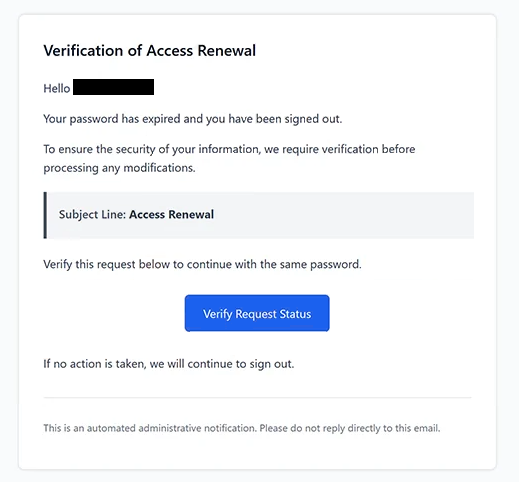
O e-mail usa o assunto “Renovação de Acesso” e exibe o título ” Verification of Access Renewal .” Ele informa aos destinatários que suas senhas não são mais válidas e que a verificação de identidade é necessária antes que qualquer modificação da conta possa ser processada. No entanto, a notificação não identifica um provedor de e-mail específico nem explica por que a senha supostamente expirou.
Os destinatários são instruídos a clicar em um botão chamado “Verificar o Status da Solicitação.” O e-mail sugere que completar essa etapa permitirá que continuem usando sua senha atual. Também alerta que continuarão desconectados caso não concluam a verificação, criando pressão para seguir as instruções.
O botão leva a um site de phishing hospedado no shanghaijundu.com, um domínio não relacionado ao serviço de e-mail do destinatário. O site exibe o título “Continue com seu e-mail” e apresenta um formulário de login com o endereço de e-mail do destinatário já inserido. Os visitantes são então solicitados a fornecer suas senhas.
O endereço de e-mail pré-preenchido tem a intenção de fazer a página de autenticação parecer personalizada e confiável. Os destinatários podem supor que o site reconhece suas contas porque seus endereços já estão exibidos. No entanto, essas informações podem ser incluídas em um link de phishing ou obtidas por golpistas antes do envio do e-mail.
As senhas enviadas por meio do formulário falso são coletadas pelos atacantes. Se as credenciais forem válidas, golpistas podem tentar acessar as caixas de correio afetadas, ler correspondências privadas e obter informações sensíveis de e-mails ou anexos armazenados. Eles também podem se passar por donos de contas para enviar e-mails adicionais de phishing.
Contas de e-mail comprometidas podem expor outros serviços online a acessos não autorizados. Atacantes podem tentar redefinir senhas de contas vinculadas ao endereço de e-mail afetado, potencialmente obtendo acesso a informações pessoais ou empresariais adicionais. A extensão do dano depende das configurações de segurança da conta e se as credenciais roubadas podem ser usadas com sucesso.
O e-mail de phishing ” Verification of Access Renewal ” não comprova que a senha do destinatário expirou ou que sua conta foi desconectada. Seu objetivo é obter credenciais de login por meio de uma página de autenticação falsa, em vez de concluir um processo legítimo de renovação de senha.
O e-mail completo de phishing Verification of Access Renewal está abaixo:
Subject: Access Renewal
Verification of Access Renewal
Hello -,
Your password has expired and you have been signed out.
To ensure the security of your information, we require verification before processing any modifications.
Subject Line: Access RenewalVerify this request below to continue with the same password.
[Verify Request Status]If no action is taken, we will continue to sign out.
This is an automated administrative notification. Please do not reply directly to this email.
Como reconhecer e-mails de phishing
O e-mail de phishing contém Verification of Access Renewal vários sinais de alerta, começando com seu aviso inesperado de expiração da senha. Ele afirma que o destinatário foi desconectado, mas não fornece nenhuma informação específica da conta ou explicação para a suposta expiração. A notificação também não identifica a organização responsável por gerenciar a conta.
Outro detalhe suspeito é a instrução de verificar uma senha expirada enquanto continua usando as mesmas credenciais. O e-mail afirma que a senha expirou, mas sugere que a verificação permitirá ao destinatário continuar usando-a. Essa inconsistência levanta questões sobre a legitimidade do suposto procedimento de renovação da conta.
O botão “Verificar o status da solicitação” é particularmente importante porque direciona os destinatários para um site não relacionado ao seu provedor de e-mail. Embora o botão pareça oferecer uma função administrativa rotineira, seu destino solicita a senha existente do destinatário. Essa incompatibilidade entre o procedimento de verificação alegado e o site real é característica de e-mails de phishing que roubam credenciais.
A página de login falsa também pode parecer convincente porque exibe automaticamente o endereço de e-mail do destinatário. No entanto, um endereço pré-preenchido não comprova que o site pertence a um provedor de serviço legítimo. Sites de phishing podem usar informações já conhecidas por golpistas para fazer os formulários de autenticação parecerem personalizados.
A redação do e-mail fornece outra pista. Ele usa frases administrativas como ” Verification of Access Renewal ” e se refere a requisitos de segurança sem identificar um departamento de TI específico ou explicar o problema da conta. Essa terminologia pode fazer um e-mail parecer oficial enquanto fornece pouca informação verificável.
O aviso sobre desligamentos contínuos também cria urgência. Os destinatários são incentivados a acreditar que suas contas permanecerão inacessíveis a menos que concluam a verificação. Essa pressão pode fazer o botão embutido parecer mais importante do que verificar se a reivindicação de expiração da senha é genuína.
Por fim, o e-mail inclui um aviso administrativo automatizado e instrui os destinatários a não responderem. Embora esses elementos sejam comuns em e-mails legítimos gerados pelo sistema, eles também podem ser reproduzidos em tentativas de phishing.