

” Action required: Confirm and Upgrade your email address ” E-posta dolandırıcılığı, kimlik bilgisi talebini rutin bir güvenlik prosedürü olarak gizleyerek e-posta hesabı şifrelerini çalmaya yönelik bir oltalama kampanyasıdır. Oltalama e-postaları, bir e-posta hizmet sağlayıcısı gibi davranır ve alıcıların planlı sistem yükseltmesini tamamlamak için iletişim bilgilerini doğrulamaları gerektiğini iddia eder. Sözde doğrulama, posta kutularına kesintisiz erişimi sağlamak için gerekli olarak sunulur.
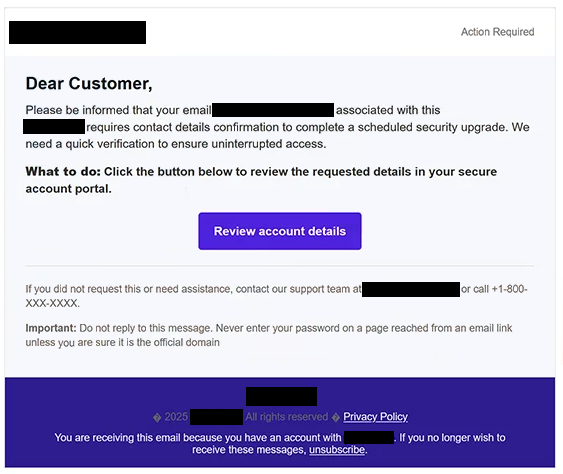
Oltalama e-postalarında “” satırı Action required: Confirm and Upgrade your email address , ardından alıcının e-posta adresi yer alabilir. Genel bir “Sevgili Müşteri” selamıyla başlar ve e-posta hesabının güvenlik güncellemesi kapsamında ek onay gerektirdiğini açıklar. Bildirim idari gibi görünse de, güncellemeden sorumlu olduğu iddia edilen e-posta sağlayıcısını net olarak tanımlamaz.
Alıcılar, bilgilerini “Hesap detaylarını incele” adlı bir düğme aracılığıyla incelemeleri talimatı veriliyor. Oltalama e-postası, hedefi güvenli bir hesap portalı olarak tanımlıyor ve sürecin tamamlanmasının olası erişim sorunlarını önleyeceğini ima ediyor. Ayrıca sözde bir destek telefon numarası ve cevap vermeme talimatları da içeriyor; bu da oltalama e-postasına otomatik bir hizmet bildirimi gibi görünen bir mesaj veriyor.
Butona tıkladığınızda, sharemyhtml.com üzerinden hostlanan bir oltalama sitesi açılır. Web sitesi, ziyaretçinin e-posta sağlayıcısını tanıyacak ve ona karşılık gelen giriş arayüzünü gösterecek şekilde tasarlanmıştır. Gözlemlenen bir örnekte, sayfa Gmail’i taklit eder, alıcının e-posta adresini otomatik olarak gösterir ve önceki oturumun süresinin dolduğunu iddia eder.
Bu süresi dolan oturum uyarısı, ziyaretçinin şifresini girmesi için başka bir sebep sağlar. E-posta adresi zaten doldurulmuş olduğundan, sahte giriş formu mevcut bir kimlik doğrulama sürecinin parçası gibi görünebilir. Ancak, web sitesi dolandırıcılar tarafından kontrol ediliyor ve üzerinden gönderilen tüm kimlik bilgileri onlara açığa çıkar.
Çalınan e-posta kimlik bilgileri, saldırganların özel yazışmalara erişmesini, hassas ekleri incelemesini ve hesap sahibinin kimliğini taklit etmesini sağlayabilir. Ele salınmış bir posta kutusu, diğer çevrimiçi hizmetler için şifre sıfırlama talep etmek veya mağdurun bağlantılarına ek oltalama e-postaları dağıtmak için de kullanılabilir. Giriş sayfaları taklit edilen meşru e-posta sağlayıcılarının kampanyaya dair herhangi bir bağlantısı yoktur.
Tam ” Action required: Confirm and Upgrade your email address ” oltalama e-postası aşağıda:
Subject: Action required: Confirm and Upgrade your email address: –
Action Required
Dear Customer,
Please be informed that your email – associated with this – requires contact details confirmation to complete a scheduled security upgrade. We need a quick verification to ensure uninterrupted access.
What to do: Click the button below to review the requested details in your secure account portal.
[Review account details]
If you did not request this or need assistance, contact our support team or call +1-800-XXX-XXXX.
Important: Do not reply to this message. Never enter your password on a page reached from an email link unless you are sure it is the official domain.
Oltalama e-postalarını nasıl tanırım
Hesap güvenliği bildirimleri kılığına alınmış oltalama e-postaları genellikle rutin bakım veya doğrulama gereksinimlerini tanımlar, ancak bunların gerçekliğini kanıtlamak için yeterli bilgi sunar. Bu kampanyada, planlı bir güvenlik yükseltmesini tamamlamak için iletişim bilgilerinin onaylanması gerektiği iddiası önemli bir uyarı işaretidir. Oltalama e-postası, belirli bir yükseltmeyi tanımlamaz veya alıcının neden dış bir web sitesi üzerinden kimlik doğrulaması yapması gerektiğini açıklamaz.
Genel selamlama ve net bir hizmet sağlayıcısının olmaması incelemeye değer ek detaylardır. Yasal şirketler bazen genel selamlamalarla otomatik e-postalar gönderse de, isimsiz bir sağlayıcıdan gelen bir hesap doğrulama talebi şüphe uyandırmalıdır. Alıcılar ayrıca gönderenin gerçek e-posta adresini de incelemelidir, gösterilen gönderici adına güvenmek yerine.
“Hesap detaylarını gözden geçir” butonu özellikle önemlidir çünkü alıcıları alışılmış e-posta hizmetlerinden uzaklaştırır. Hedef, taklit edilen e-posta sağlayıcısıyla ilgisi olmayan üçüncü taraf barındırma platformu olan sharemyhtml.com’yi kullanır. İlgisiz bir alan alanında gösterilen tanıdık görünümlü bir giriş sayfası, oltalamanın güçlü bir göstergesidir.
Bir diğer özellik ise sahte giriş sayfasında süresi dolmuş oturum uyarısıdır. Bu tür uyarılar, özellikle ziyaretçinin e-posta adresi otomatik olarak girilmiş olduğunda, şifre taleplerinin rutin görünmesine neden olabilir. Ancak, önceden doldurulmuş bir kullanıcı adı sitenin meşru e-posta servisine bağlı olduğunu göstermez.
Oltalama e-postasında ayrıca güvenli hesap doğrulaması hakkında güven verici bir ifade bulunur ve doğrulanmamış web sitelerine şifre girmemesi konusunda uyarı içerir. Bu ifadeler meşruiyet izlenimi yaratabilir, ancak gönderenin veya bağlantılı sitenin güvenilir olduğunu kanıtlamaz. Oltalama e-postaları, gerçek gibi görünen güvenlik tavsiyeleri içerebilirken, alıcıları kimlik bilgilerini çalan sayfalara yönlendirebilir.