

” Inbound Message Rejection Report ” E-posta dolandırıcılığı, hesap şifrelerini çalmak için uydurma e-posta teslimat problemlerini kullanan bir oltalama kampanyasıdır. Oltalama e-postaları bir e-posta yöneticisinden geldiği görülür ve alıcılara gelen birkaç e-postanın gelen kutularına ulaşmadığını bildirir. Bu e-postaları geri kazanmak ve normal teslimatı geri getirmek için alıcılar giriş bilgilerini toplayan bir web sitesine yönlendirilir.
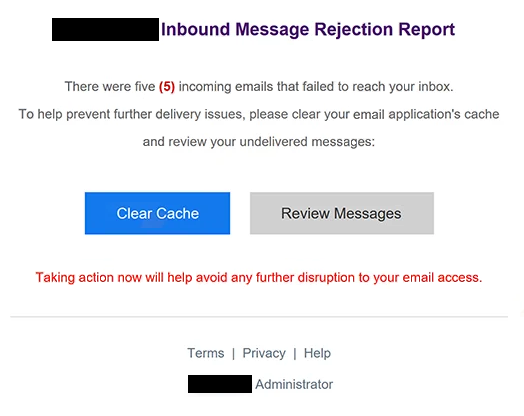
Oltalama e-postaları konu satırı ” Inbound Message Rejection Report ” kullanır ve alıcının posta kutusuna ulaşmadan önce beş gelen e-postanın reddedildiğini iddia eder. Bildirim, e-postaların neden reddedildiğini açıklamak yerine, e-posta uygulamasının önbelleğini temizlemenin ve teslim edilmemiş e-postaların incelenmesinin sorunu çözeceğini önerir. Bu açıklama, alıcılara tamamlaması gereken rutin bir teknik görev sunar.
Oltalama e-postasında “Cache’i Temizle” ve “Mesajları İnceleme Mesajları” olmak üzere iki buton bulunur. Farklı eylemler önerse de, her ikisi de aynı oltalama sitesine götürür. Hedef, Google Cloud Depolama altyapısı kullanılarak düzenlenen genel bir web posta giriş formu gösterir. Yasal bir bulut barındırma hizmetinin kullanılması, web sitesini güvenilir kılmaz, çünkü oltalama sayfası yetkili bir e-posta sağlayıcısıyla ilişkilendirilmez.
Sahte giriş formu, alıcının e-posta adresini kullanıcı adı alanında otomatik olarak gösterir ve şifre ister. Bu detay, sayfanın alıcının posta kutusuna bağlı görünmesini sağlar ve ziyaretçinin girmesi gereken bilgi miktarını azaltır. Ancak, form üzerinden gönderilen şifreler, teslimat sorununu çözmek için kullanılmak yerine dolandırıcılar tarafından ele geçirilir.
Geçerli e-posta kimlik bilgilerinin edinilmesi, saldırganların özel yazışmalara erişmesi, ekleri incelemesi ve hesap sahibinin kimliğini taklit etmesi için olanak tanıyabilir. Tehlikeye girmiş bir posta kutusu, alışveriş platformları, sosyal medya hesapları ve finansal hizmetler gibi diğer hizmetler için şifre sıfırlama talep etmek için de kullanılabilir. Saldırganlar, etkilenen hesaptan mevcut kişilerin güvenini kısıtlamak için oltalama e-postaları da gönderebilirler.
Tam ” Inbound Message Rejection Report ” oltalama e-postası aşağıda:
Subject: Inbound Message Rejection Report
– Inbound Message Rejection Report
There were five (5) incoming emails that failed to reach your inbox.
To help prevent further delivery issues, please clear your email application’s cache
and review your undelivered messages:
[Clear Cache] [Review Messages]Taking action now will help avoid any further disruption to your email access.
Terms | Privacy | Help
– Administrator
Oltalama e-postalarını nasıl tanırım
E-posta yöneticileri gibi taklit eden oltalama e-postaları, alıcıları dış bağlantıları takip etmeye ikna etmek için genellikle teslimat hataları, hesap kısıtlamaları veya teknik sorunlar kullanır. Bu kampanyada, beş reddedilen gelen e-posta uyarısı ana aldatmacadır. Oltalama e-postası, belirli sayıda eksik e-posta sunar ancak alıcıların iddiayı doğrulamasına olanak tanıyacak anlamlı teslimat detayları sunmaz.
E-posta uygulamasının önbelleğini temizleme talimatı da şüpheli bir özelliktir. Önbelleğe alınan bilgileri temizlemek, bir posta sunucusu tarafından reddedilen gelen e-postaları almak için tipik bir gereklilik değildir. Oltalama e-postası, istenen eylemi makul göstermek için teknik gibi görünen bu açıklamayı kullanır.
Alıcılar ayrıca bildirimde yer alan iki düğmeye dikkat etmelidir. “Önbelleği Temizle” ve “Mesajları İnceleme Mesajları” ayrı işlevler yerine getiriyor gibi görünse de, her ikisi de kullanıcıları aynı harici giriş sayfasına yönlendiriyor. Bu tutarsızlık, düğmelerin gerçek e-posta yönetim özellikleri sağlamak yerine kimlik bilgilerini yakalamak için tasarlandığının faydalı bir göstergesidir.
Giriş sayfası kendisi ek uyarı işaretleri sağlar. Kullanıcı adı alanı zaten alıcının e-posta adresiyle doldurulmuş olsa da, bu sitenin e-posta sağlayıcısına ait olduğunu göstermez. Oltalama siteleri, orijinal e-posta bağlantısından elde edilen bilgileri kullanarak giriş formlarını kişiselleştirebilir ve daha ikna edici görünmesini sağlayabilir.
Bir diğer önemli detay ise web sitesinin barındırma konumudur. Oltalama sayfası Google Cloud Storage altyapısını kullanır, ancak yasal bir bulut hizmeti aracılığıyla barındırılan bir web sitesi mutlaka güvenilir bir kuruluş tarafından işletilmez. Alıcılar, hesap kimlik bilgilerini girmeden önce gerçek web sitesi adresini incelemeli ve bunun kendi e-posta sağlayıcılarına ait olup olmadığını belirlemelidir.
Oltalama e-postası da sadece “Yönetici” olarak imzalanıyor ve “Şartlar”, “Gizlilik” ve “Yardım” gibi genel bağlantılar içeriyor. Bu unsurlar, hangi e-posta servisinin verdiği iddia edilmeden bildirime idari görünüm kazandırıyor. Tanımlanabilir sağlayıcı bilgisinin olmaması ve beklenmedik bir şifre talebi bildirimi özellikle şüpheli hale getiriyor.