

” Webmail – cPanel Email Account Shutdown ” e-posta dolandırıcılığı, meşru bir web barındırma yönetim platformu olan cPanel kimliğini taklit ederek e-posta hesabının kimlik bilgilerini çalmaya çalışan bir oltalama kampanyasıdır. Oltalama e-postaları, alıcıları posta kutusuna erişimlerini tehdit ettiği iddia edilen belirsiz bir güvenlik sorunu konusunda uyarıyor. Amaç, kullanıcıları sahte bir giriş sayfasını ziyaret etmeye ve kullanıcı adlarını ve şifrelerini vermeye ikna etmektir.
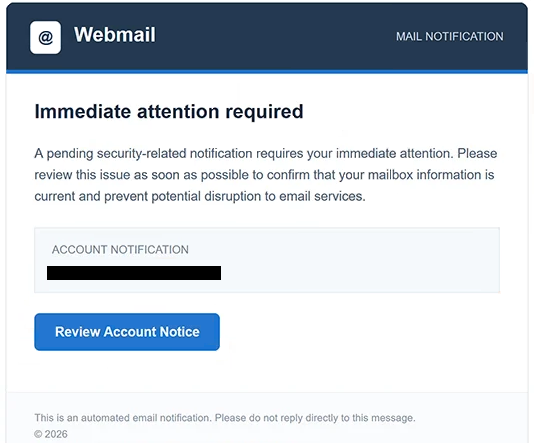
Oltalama e-postaları “Gerekli Eylem: cPanel E-posta Hesabı Kapatılması” başlık satırını kullanır ve kendilerini otomatik web posta bildirimleri olarak sunar. Bekleyen bir güvenlikle ilgili sorunun hemen müdahale gerektirdiğini ve alıcının hizmet kesintisini önlemek için posta kutusu bilgilerini doğrulaması gerektiğini iddia ederler. Endişe verici konu satırına rağmen, e-posta varsayılan güvenlik sorununa anlamlı bir açıklama sunmaz.
Sorunu açıklamak veya alıcıların bağımsız olarak doğrulayabileceği detaylar sunmak yerine, oltalama e-postası onları “Hesap Bildirimini İncele” adlı bir düğmeye yönlendirir. Bu, resmi bir hesap yönetim arayüzü üzerinden ek bilgilerin mevcut olduğu izlenimini yaratır. Bildirimde ayrıca otomatik bir e-posta feragatnamesi, telif hakkı bildirimi ve idari görünümünü güçlendirmek için sistem tarafından oluşturulan bir zaman damgası da bulunur.
Butona tıkladığınızda, pencontrol.com’de bulunan bir oltalama sitesi açılır. Web sitesi, e-posta hizmet sağlayıcılarına ait giriş arayüzlerini taklit eder; gözlemlenen bir versiyonda Gmail markası ve “Doğrulama Gerekli” başlığı gösterilir. Ziyaretçilerden, hesap incelemesini tamamlamak için kullanıcı adlarını ve şifrelerini girmeleri istenir.
Giriş formu gerçek e-posta hizmetine bağlı değildir. Formu üzerinden gönderilen kimlik bilgileri, dolandırıcılar tarafından ele geçirilir ve bu da onların etkilenen posta kutusuna erişmesini sağlayabilir. Web sitesi tanıdık kimlik doğrulama sayfalarını taklit ettiği için, alıcılar gerçek e-posta sağlayıcılarından yönlendirildiklerini hemen fark edemeyebilirler.
Tehlikeye girmiş bir posta kutusuna erişim, kişisel yazışmaları, gizli ekleri ve hesapla ilgili bilgileri ortaya çıkarabilir. Dolandırıcılar ayrıca hesap sahibinin kimliğini taklit edebilir, ek oltalama e-postaları yayabilir veya aynı e-posta adresine bağlı hizmetlerin şifrelerini sıfırlamaya çalışabilir. Çalınan kimlik bilgileri diğer siber suçlulara da sunulabilir, ancak bu kampanyanın bireysel mağdurları için bu sonuçlar henüz doğrulanmamıştır.
Tam ” Webmail – cPanel Email Account Shutdown ” oltalama e-postası aşağıda:
Subject: Action Required: cPanel Email Account Shutdown
@ Webmail MAIL NOTIFICATION
Immediate attention required
A pending security-related notification requires your immediate attention. Please review this issue as soon as possible to confirm that your mailbox information is current and prevent potential disruption to email services.
Account notification
[Review Account Notice]
This is an automated email notification. Please do not reply directly to this message.
© 2026
Oltalama e-postalarını nasıl tanırım
Bir hesabın devre dışı bırakılacağını iddia eden oltalama e-postaları genellikle aciliyet ve belirsiz güvenlik uyarılarına dayanır. Bu kampanyada, konu satırı e-posta hesabının kapanmasıyla tehdit ederken, gövde sadece bekleyen güvenlikle ilgili bir bildirime atıfta bulunur. Belirli bir açıklamanın olmaması, özellikle alıcıların derhal harekete geçmesi beklendiğinde önemli bir uyarı işaretidir.
Bir diğer şüpheli özellik ise, gömülü bir düğme aracılığıyla posta kutusu bilgilerinin onaylanması istenmesidir. Oltalama e-postası, hangi bilgilerin güncel olmadığını veya neden hesap incelemesinin gerekli olduğunu açıklamaz. Bunun yerine, alıcıların kimlik doğrulamaları istendiği harici bir web sitesi açmalarını teşvik eder.
Gönderenin kimliği de dikkatlice incelenmelidir. Oltalama e-postası cPanel bildirimi olarak sunulsa da, tanınabilir şirket isimleri ve idari biçimlendirme gerçekliği kanıtlamaz. Gerçek gönderici adresi ve alan adı, bildirimden sorumlu olduğu iddia edilen kuruluşla tutarsızlıkları ortaya çıkarabilir.
“Hesap Bildirimini İnceleme Bildirimi” butonunun hedefi özellikle önemlidir. Bu, pencontrol.com adında, meşru e-posta sağlayıcısıyla ilgisi olmayan bir alan adının taklit edilmesine yol açar. İlgisiz bir web sitesinde Gmail markasını gösteren bir giriş sayfası, sayfanın ziyaretçileri kandırmak için tasarlandığının güçlü bir göstergesidir.
Oltalama sitesindeki “Kimlik Doğrulama Gerekli” başlığı başka bir aldatma katmanı ekliyor. Gerçek e-posta hizmetlerine erişildiğinde kimlik doğrulama istemleri yaygındır, ancak güvenlik uyarısı sonrası beklenmedik bir şifre talebi dikkatli ele alınmalıdır. Tanıdık bir giriş arayüzünün ortaya çıkması, web sitesinin ilgili sağlayıcıya ait olduğunu kanıtlamaz.
Alıcılar ayrıca oltalama e-postasının hesap spesifik güvenlik bilgileri yerine genel idari dil kullandığını fark edebilir. Sistem bildirimleri, posta kutusu onayı ve hizmet kesintisine yapılan göndermeler, gerçekte ne olduğunu açıklamadan resmi bir ton oluşturur. Sistem tarafından oluşturulan zaman damgası ve otomatik e-posta feragatnamesi bildirimin güvenilir görünmesini sağlayabilir, ancak hiçbiri kaynağını doğrulamaz.