

” Correspondence Record Advisory ” Oltalama e-postası, aldatıcı bir dosya ekiyle e-posta hesabı kimlik bilgilerini çalmak için tasarlanmış bir dolandırıcılıktır. Otomatik bir hesap bildirimi olarak sunulur ve alıcılara e-posta hesaplarıyla ilgili önemli bir bildirimin incelemeye açık olduğunu bildirir. Kullanıcıları meşru bir hesap yönetim hizmetine yönlendirmek yerine, e-posta onları sahte bir giriş formu içeren ekli bir HTML dosyasını açmaya teşvik eder.
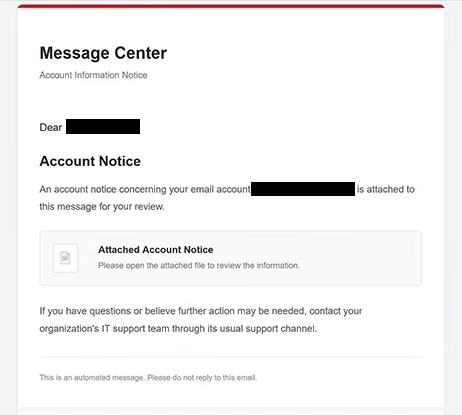
Oltalama e-postasında ” Correspondence Record Advisory ” konu satırı kullanılır ve göndericisi “Mesaj Merkezi” olarak tanımlanır. E-postada “Hesap Bilgileri Bildirimi” başlığı yer alır ve hesapla ilgili bir belgenin eklendiği iddia edilir. Ancak, e-posta sağlayıcısını tanımlamıyor, bildirimin amacını açıklamaz veya alıcının hesabını etkileyen herhangi bir özel sorunu açıklamaz.
Alıcıları gömülü bağlantılar aracılığıyla dış web sitelerine yönlendiren oltalama e-postalarının aksine, bu kampanya sahte kimlik doğrulama sayfasını HTML ek olarak sunuyor. Dosya açıldığında, alıcının web tarayıcısında yüklenir ve “LOGİN” başlıklı bir sayfa gösterir. Sayfa, kullanıcıların hesap kimlik bilgilerini girerek e-posta adreslerini doğrulamalarını ister.
HTML eki, dolandırıcılığın merkezi bileşenidir. Giriş sayfası yerel bir dosyadan açıldığı için, alıcılar bir oltalama formuyla etkileşimde bulunduklarını hemen fark edemeyebilirler. Tarayıcının adres çubuğunda yabancı bir web sitesi adresinin olmaması, özellikle oltalamayı esas olarak şüpheli bağlantılarla ilişkilendiren kullanıcılar için aldatmacayı daha az belirgin hale getirebilir.
Sahte giriş formuna girilen bilgiler, dolandırıcılara ulaşmak için tasarlanmıştır. Alıcılar geçerli e-posta adresleri ve şifreler verirse, saldırganlar yetkisiz olarak posta kutularına erişmeye çalışabilirler. Ele salınmış bir e-posta hesabı, özel yazışmaları, saklanan belgeleri, iletişim bilgilerini ve diğer hassas verileri açığa çıkarabilir.
Çalınan e-posta kimlik bilgileri ek saldırıları da kolaylaştırabilir. Dolandırıcılar, hesap sahiplerinin kimliğini taklit ederek kişilerine oltalama e-postaları gönderebilir veya tehlikeye giren posta kutusuna bağlı diğer servislere erişmeye çalışabilirler. Hesabın izinleri ve güvenlik ayarlarına bağlı olarak, bu bulut depolama, finansal hizmetler ve diğer çevrimiçi hesapları etkileyebilir.
” Correspondence Record Advisory ” Oltalama e-postası, ek yardım gerekirse bir kuruluşun BT destek ekibiyle iletişime geçmeyi önerir. Bu talimat, ekli dosya giriş bilgilerini toplamak için tasarlanmış olsa bile, bildirimin sıradan bir idari iletişimle daha uyumlu görünmesini sağlar.
Dolandırıcılık, onaylanmış bir kötü amaçlı yazılım enfeksiyonu yerine kimlik kartı hırsızlığına odaklanıyor. HTML ekini açtığınızda aldatıcı giriş sayfası görünür, ancak tespit edilen saldırı yazılım yüklemeyi gerektirmez. Birincil risk, alıcıların kimlik bilgilerini forma girmesiyle ortaya çıkar.
Subject: Correspondence Record Advisory— Review—
Message Center
Account Information Notice
Dear -,
Account Notice
An account notice concerning your email account – is attached to this message for your review.
Attached Account Notice
Please open the attached file to review the information.
If you have questions or believe further action may be needed, contact your organization’s IT support team through its usual support channel.
This is an automated message. Please do not reply to this email.
Message Center © 2026
All rights reserved.
Oltalama e-postalarını nasıl tanırım
” Correspondence Record Advisory ” Oltalama e-postası, özellikle varsayılan hesap bildiriminin belirsiz açıklaması olmak üzere birkaç uyarı işareti içerir. Önemli bilgilerin eklenmiş olduğunu iddia eder ancak bunları veren kuruluşu tanımlamaz veya alıcının neden incelemesi gerektiğini açıklamaz. Bu bağlam eksikliği, bir e-posta hesap güvenliği veya doğrulama açısından şüphelidir.
Gönderenin adı “Mesaj Merkezi” de incelenmeye değer bir başka detaydır. İdari gibi görünse de tanınabilir bir e-posta sağlayıcısı veya kuruluşu tanımlamıyor. Benzer şekilde, “Hesap Bilgileri Bildirimi” başlığı alıcının hesabı hakkında spesifik bilgi vermeden resmi bir izlenim yaratır.
Ek, bu kampanyanın en ayırt edici göstergesidir. Sıradan bir belge yerine, HTML dosyası e-posta kimlik bilgilerini isteyen bir giriş sayfası açar. Kullanıcılardan şifrelerini girmelerini isteyen beklenmedik bir ek, özellikle e-postada kimlik doğrulama talebi için net bir açıklama sunulmadığında, şüpheli olarak değerlendirilmelidir.
Konu satırı da aldatmacaya katkıda bulunur. ” Correspondence Record Advisory ” ifadesi ve referans numarası “Ref.1758” e-postayı resmi bir idari bildirim gibi gösterir. Ancak, referans numarası bildirimin meşru olduğunu kanıtlamaz, özellikle de tanımlanabilir bir kuruluş veya hesap numarası eşlik etmediğinde.
Bir diğer uyarı işareti ise ekin içeriğini açıklamadan açma talimatıdır. E-posta, yalnızca bir hesap bildiriminin incelemeye açık olduğunu belirtir ve alıcılar dosyayı açtıktan sonra giriş formunu keşfederler. Bu yaklaşım, alıcı ekle zaten etkileşime girene kadar kimlik talebini gizler.
E-posta, otomatik bir uyarı, telif hakkı bildirimi ve yanıt vermeme talimatları içerir. Bu öğeler sistem tarafından oluşturulmuş gerçek e-postalara benzeyebilir, ancak dolandırıcılar tarafından çoğaltılabilirler. Varlıkları, gönderenin kimliğini doğrulamaz veya ekin güvenilir olduğunu kanıtlamaz.