

” We ask you to confirm the email address used for your account ” Oltalama e-postası, sahte bir doğrulama süreciyle e-posta hesabı kimlik bilgilerini çalmak için tasarlanmış bir dolandırıcılıktır. Bir web posta hizmet sağlayıcısı gibi davranır ve yakın zamanda yapılan bir platform güncellemesinde alıcıların kayıtlı e-posta adreslerini doğrulamalarını gerektirdiğini iddia eder. Sözde güncelleme, kullanıcıları bir oltalama giriş sitesine yönlendirmek için bahane olarak kullanılır.
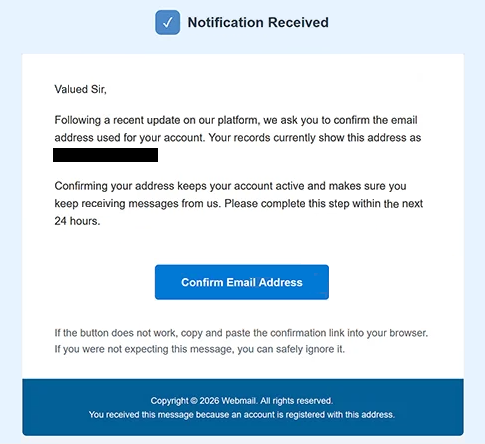
Oltalama e-postasında “Bildirim Aldınız” başlık satırı kullanılır ve alıcılara e-posta adreslerini 24 saat içinde doğrulamaları gerektiği bildirilir. Hesaplarını aktif tutmak ve e-posta almaya devam etmek için prosedürün tamamlanması gerektiğini belirtir. Ancak bildirimde belirli bir platform güncellemesi belirtilmez veya mevcut hesapların neden aniden ek doğrulama gerektirdiğini açıklamaz.
Varsayılan onayı tamamlamak için, alıcılara “E-posta Adresini Onayla” adlı bir butona tıklamaları talimatı verilir. Bu düğme, yasal bir web posta servisi yerine pages.dev bir alt alan adında bulunan bir oltalama sitesine yönlendirir. Gözlemlenen web sitesi, Google’ın logosunu ve “GMAIL Webmail” markasını gösterir ve tanıdık bir e-posta doğrulama sayfası görünümü yaratır.
Oltalama sitesi, giriş arayüzünü ziyaretçinin e-posta sağlayıcısıyla uyumlu hale getirebilir. Bu, dolandırıcıların aynı kampanya aracılığıyla farklı e-posta hizmetlerinin kullanıcılarını hedef almasına olanak tanır. Web sitesi, tanınabilir marka ve kimlik doğrulama alanları sunarak ziyaretçileri kimlik bilgilerini girmelerinin yasal bir hesap doğrulama prosedürünün parçası olduğuna ikna etmeye çalışır.
Web sitesinin asıl amacı e-posta adresleri ve şifreleri toplamaktır. Alıcılar geçerli kimlik bilgilerini sunarsa, dolandırıcılar yetkisiz olarak posta kutularına erişmeye çalışabilir. Bu, tehlikeye giren hesaplarda saklanan özel yazışmaları, ekleri, iletişim bilgilerini ve diğer hassas verileri açığa çıkarabilir.
Bir e-posta hesabına erişim ek saldırılara da olanak tanıyabilir. Dolandırıcılar hesap sahibinin kimliğini taklit edebilir, kişilere oltalama e-postaları gönderebilir veya ele salınan adresle ilişkili diğer hizmetlerin şifrelerini sıfırlamaya çalışabilir. Sonuçlar, hesabın güvenlik ayarlarına ve çalınan kimlik bilgilerinin başarılı şekilde kullanılıp kullanılamayacağına bağlıdır.
” We ask you to confirm the email address used for your account ” Oltalama e-postası, yasal bir hesap doğrulama bildirimi değildir. Amacı, hesap erişimi ve e-posta hizmeti kesintileri konusundaki endişelerden yararlanarak giriş bilgilerini elde etmektir.
Tam ” We ask you to confirm the email address used for your account ” oltalama e-postası aşağıda:
Subject: You have received Notification
Notification Received
Valued Sir,
Following a recent update on our platform, we ask you to confirm the email address used for your account. Your records currently show this address as -.
Confirming your address keeps your account active and makes sure you keep receiving messages from us. Please complete this step within the next 24 hours.
[Confirm Email Address]
If the button does not work, copy and paste the confirmation link into your browser. If you were not expecting this message, you can safely ignore it.
Copyright © 2026 Webmail. All rights reserved.
You received this message because an account is registered with this address.
Oltalama e-postalarını nasıl tanırım
” We ask you to confirm the email address used for your account ” Oltalama e-postası, alışılmadık bir selamlaşma olan “Değerli Efendim” dahil olmak üzere birkaç uyarı işareti içeriyor. Bildirimin mevcut bir e-posta hesabını ilgilendirdiği söyleniyor, ancak alıcıyı isimle tanımlamıyor veya istekten hangi e-posta servisinin sorumlu olduğunu belirtmiyor. Bu kişiselleştirme eksikliği şüphelidir, özellikle e-posta hesap özel işlem gerektirdiğini iddia ettiğinde.
Bir diğer uyarı işareti ise 24 saatlik son tarih. Oltalama e-postası, alıcıların hesap erişimini sürdürmek için adreslerini hızlıca doğrulamaları gerektiğini öne sürüyor ve bu da talebi incelemeden önce harekete geçme baskısı yaratıyor. Ancak, doğrulama gerekliliğinden sorumlu olduğu iddia edilen platform değişikliklerine dair net bir açıklama sunmuyor.
“Bildirim aldınız” başlık satırı da alışılmadık derecede genel bir konumdadır. Göndereni, etkilenen hizmeti veya e-postanın amacını belirtmez. Platform güncellemesinin belirsiz açıklamasıyla birleşince, bu bildirimin meşru bir hesap yönetim süreciyle ilişkilendirilmesini zorlaştırır.
“E-posta Adresini Onayla” butonu özellikle önemlidir çünkü alıcıları e-posta sağlayıcılarıyla ilgisi olmayan bir web sitesine yönlendirir. Düğme rutin bir doğrulama prosedürü sunuyor gibi görünse de, hedef giriş kimlik bilgilerini ister. Bir e-posta adresini doğrulamak ile hesap şifresi girme arasındaki bu tutarsızlık, kimlik bilgileri çalan oltalama e-postalarının karakteristiktir.
Sahte giriş sayfası, tanınabilir e-posta servisi markasını yeniden ürettiği için ikna edici görünebilir. Gözlemlenen örnekte, web sitesi Google’ın logosunu ve Gmail ile ilgili metinleri gösteriyor. Ancak, tanıdık logolar ve kimlik doğrulama alanları kopyalanabilir ve bunların varlığı, web sitesinin taklit edilen şirket tarafından işletildiğini kanıtlamaz.
E-postada ayrıca “Web-mail”e atıfta bulunan bir telif hakkı bildirimi ve bildirimin alıcının kayıtlı hesabı olduğu için gönderildiğine dair açıklama yer alıyor. Bu genel idari bilgiler, meşru bir kuruluşu tanımlamaz veya gönderenin kimliğini doğrulamaz.