

Das ” Microsoft Firewall Alert “Pop-up” ist ein Tech-Support-Betrug, bei dem gefälschte Windows-Sicherheitswarnungen verwendet werden, um Besucher dazu zu bringen, Betrüger zu kontaktieren. Die Seite tut so, als hätte Microsoft Defender infizierte Dateien auf dem Computer entdeckt, und erweckt den Eindruck, dass sofortige technische Hilfe erforderlich ist.
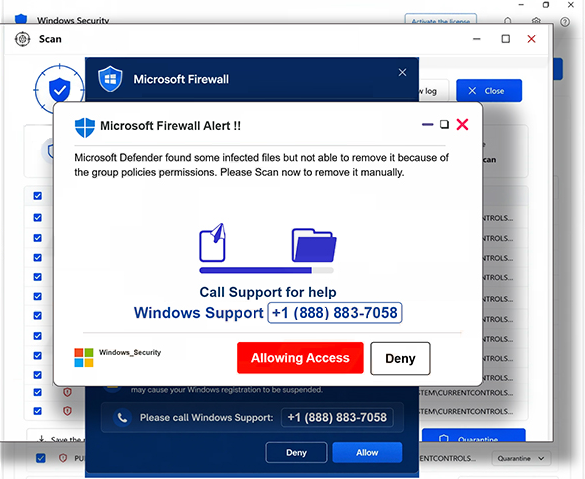
Beim Öffnen zeigt die Betrugsseite mehrere überlappende Pop-up-Fenster an. Diese überladene Präsentation kann die Nutzung oder das Schließen des Browsers erschweren und den Eindruck erwecken, dass ein ernsthaftes Systemproblem aufgetreten ist.
Eine der prominenten Warnungen trägt die Überschrift ” Microsoft Firewall Alert !!”. Es wird behauptet, dass Microsoft Defender infizierte Dateien entdeckt hat, diese aber aufgrund von Gruppenrichtlinienbeschränkungen nicht entfernen kann. Besucher werden gebeten, “Windows Support” über die auf der Seite angezeigte Telefonnummer anzurufen.
Die Warnung ist vollständig erfunden. Eine Website kann nicht feststellen, dass Microsoft Defender Dateien gefunden hat, die sie aufgrund von Gruppenrichtlinien-Einstellungen in der auf dieser Seite beschriebenen Weise nicht entfernen kann. Die Telefonnummer verbindet Besucher nicht mit legitimem Microsoft-Support.
Das Anrufen der angezeigten Nummer verbindet Opfer mit Betrügern, die sich als Support-Mitarbeiter ausgeben. Sie versuchen möglicherweise, Anrufer davon zu überzeugen, dass ihre Computer infiziert oder anderweitig kompromittiert sind, und das erfundene Problem als Grund nutzen, um Fernzugriff auf das System zu erhalten.
Fernzugriffssoftware wie TeamViewer kann während dieses Prozesses verwendet werden. Wenn Opfer Zugang gewähren, können Betrüger möglicherweise Informationen auf dem Computer einsehen, gespeicherte Zugangsdaten erhalten, auf Finanzkonten zugreifen oder eine Zahlung für unnötige Reparaturleistungen verlangen. Sie können auch die Fernsteuerung des Systems nutzen, um schädliche Software einzuführen.
Microsoft und Windows sind nicht mit dem ” Microsoft Firewall Alert ” Pop-up verbunden. Echte Windows-Sicherheitsbenachrichtigungen erscheinen nicht als zufällige Browserseiten, die Nutzer anweisen, eine unbekannte Supportnummer anzurufen.
Nutzer, die auf die Seite stoßen, sollten die angezeigte Nummer nicht aufrufen oder mit deren Buttons interagieren. Das Schließen des Browsers reicht normalerweise aus. Wenn der Betrug verhindert, dass der Browser normal reagiert, kann er über den Task-Manager beendet und dann wieder geöffnet werden.
Wie Nutzer auf den ” Microsoft Firewall Alert ” Betrug stoßen
Dieser spezielle Betrug wird über mehr als einen Weg beworben. Eine bestätigte Methode beinhaltet irreführende E-Mails, die dazu dienen, Empfänger direkt auf die gefälschte Sicherheitsseite zu schicken.
Die mit der Kampagne verknüpfte E-Mail verwendet den Betreff “Aktivität vom eigenen Konto gesendet”. Es wird behauptet, dass ungewöhnliche Aktivitäten erkannt wurden und dass eine E-Mail offenbar vom eigenen Konto des Empfängers gesendet wurde. Dies schafft ein separates Sicherheitsproblem, bevor das Opfer die gefälschte Microsoft-Warnung sieht.
Empfänger, die die Aktivität angeblich nicht erkennen, werden ermutigt, sie zu untersuchen. Die E-Mail enthält Links mit den Bezeichnungen “Kontoaktivität überprüfen” und “Sicherheitseinstellungen überprüfen”. Beide verweisen die Nutzer auf die Website, auf der der ” Microsoft Firewall Alert Betrug” angezeigt wird, anstatt auf legitime Kontosicherheitseinstellungen.
Weitere Wege zu technischen Support-Betrugsseiten können abrupte Werbenetzwerke, irreführende Online-Werbung, Browserbenachrichtigungen von fragwürdigen Webseiten und Adware sein. Webseiten, die raubkopierte Inhalte, Torrents oder ähnliches Material anbieten, können Besucher ebenfalls Werbenetzwerken aussetzen, die unerwünschte Weiterleitungen erzeugen.
Nutzer können ihre Exposition verringern, indem sie Links in unerwarteten Sicherheits-E-Mails vermeiden und stattdessen direkt über den entsprechenden Dienst auf die Kontoeinstellungen zugreifen. Anfragen von unbekannten Webseiten, Browser-Benachrichtigungen zu aktivieren, sollten ebenfalls abgelehnt werden, insbesondere wenn eine Benachrichtigungsberechtigung als Voraussetzung für das Ansehen von Inhalten oder das Weitermachen einer Seite dargestellt wird.
Software sollte von offiziellen Quellen bezogen werden, und unbekannte Anwendungen sollten nicht einfach installiert werden, nur weil eine Website behauptet, sie müsse ein Sicherheitsproblem beheben. Unerwartete Weiterleitungen, die wiederholt fragwürdige Werbung oder Warnseiten öffnen, können ebenfalls eine Überprüfung von Browser und System auf unerwünschte Software rechtfertigen.
Der entscheidende Punkt des ” Microsoft Firewall Alert “Betrugs” ist, dass die alarmierende Browseranzeige kein Beweis für eine Defender-Erkennung ist. Sein Zweck ist es, das Opfer von einer gefälschten Sicherheitswarnung zu einem Telefongespräch mit Betrügern zu bewegen. Das Anrufen der Nummer oder die Gewährung von Fernzugriff birgt das tatsächliche Risiko; die Browserwarnung selbst beweist nicht, dass der Computer die gefundene Infektion hat.