

El correo de phishing es Email Validation Required un intento de robo de credenciales presentado como un aviso automático de seguridad en el buzón. Su premisa es sencilla: supuestamente se ha detectado un problema en la cuenta de correo del destinatario, y se requiere validación para que el buzón funcione normalmente.
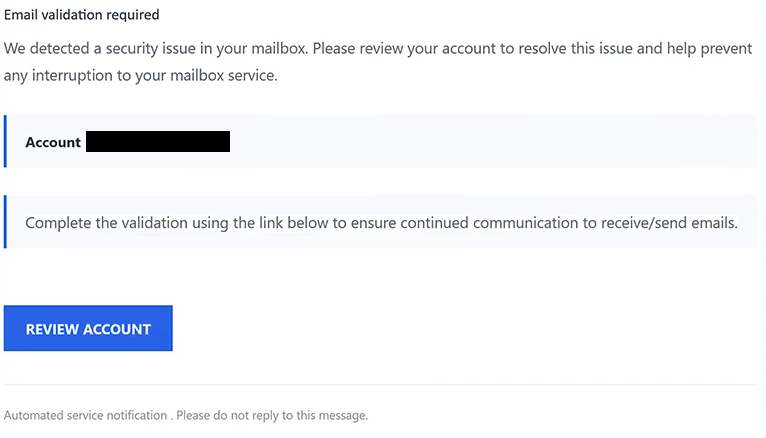
El correo utiliza el asunto ” Email Validation Required “. Indica que se ha encontrado un problema de seguridad en el buzón y advierte que el problema podría interferir con la capacidad del usuario para enviar y recibir correos electrónicos.
No se identifica ningún proveedor de correo electrónico en particular. En su lugar, la notificación utiliza referencias amplias al buzón y cuenta del destinatario, permitiendo que el mismo correo electrónico parezca relevante para personas que usan diferentes servicios de webmail.
Se indica a los destinatarios que completen un procedimiento de validación para asegurar la comunicación continua. La única forma ofrecida para realizar esta supuesta comprobación es un botón “REVISAR LA CUENTA” incluido en el correo electrónico.
Este botón no abre una página real de seguridad de cuenta. Envía al destinatario a una página de inicio de sesión falsa de cPanel Webmail alojada a través de un servicio externo de almacenamiento de archivos. El propósito de la página es obtener la contraseña de la cuenta de correo electrónico objetivo.
El formulario de phishing se personaliza mostrando automáticamente la dirección de correo electrónico del destinatario. Como la dirección ya está rellenada, el visitante solo necesita introducir la contraseña asociada. Esto puede hacer que la página parezca que ya reconoce la cuenta del usuario.
Enviar la contraseña no valida el buzón ni resuelve un problema de seguridad. La información se entrega a los estafadores detrás de la campaña.
El acceso a una cuenta de correo electrónico puede exponer correspondencia privada y otra información almacenada en el buzón. Los estafadores también pueden intentar restablecer contraseñas de servicios vinculados a la dirección comprometida o usar la cuenta secuestrada para enviar correos electrónicos engañosos adicionales.
El nombre de cPanel y la interfaz de Webmail están siendo imitados sin autorización. cPanel no se hace responsable del correo electrónico ni de la página de inicio de sesión falsa.
Cualquiera que ya haya introducido una contraseña a través de la página fraudulenta debe cambiarla usando el servicio de correo electrónico legítimo. Si esa contraseña se usa para otras cuentas, también deben ser reemplazadas. Las sesiones activas y la configuración de la cuenta también deben revisarse para detectar cambios no autorizados.
El correo completo de phishing Email Validation Required está a continuación:
Subject: Email validation required
Email validation required
We detected a security issue in your mailbox. Please review your account to resolve this issue and help prevent any interruption to your mailbox service.
Account –
Complete the validation using the link below to ensure continued communication to receive/send emails.
[REVIEW ACCOUNT]
Automated service notification . Please do not reply to this message.
Cómo reconocer el correo de phishing Email Validation Required
Este intento de phishing evita nombrar a un proveedor específico, lo cual es una característica importante de la campaña. El correo habla de un “problema de seguridad” en el buzón del destinatario sin explicar claramente qué empresa lo detectó o qué servicio supuestamente requiere validación.
El problema en sí es igualmente vago. No se proporcionan detalles sobre cuál es realmente el problema de seguridad. En cambio, el correo rápidamente centra la atención en la posible consecuencia: la interrupción en el envío y recepción de correos.
Esto genera presión sin proporcionar a los destinatarios suficiente información para evaluar de forma independiente el problema alegado. El botón “REVISAR CUENTA” se presenta entonces como la forma directa de evitar la interrupción.
El destino de ese botón revela el verdadero propósito del correo. Una advertencia general de seguridad del buzón acaba dando paso a un formulario de inicio de sesión tipo cPanel que pide una contraseña. El hecho de que la dirección de correo electrónico del destinatario ya esté mostrada puede hacer que la transición parezca legítima, pero una dirección pre-rellenada no es prueba de que el sitio web pertenezca al proveedor del usuario.
La ubicación del alojamiento también importa. La página de phishing se coloca en un servicio externo de almacenamiento de archivos en lugar de en un portal legítimo perteneciente al proveedor de correo electrónico del destinatario. La conocida marca de Webmail puede copiarse en dicha página independientemente de quién la controle realmente.
Los usuarios que reciben el correo de phishing Email Validation Required no necesitan seleccionar “REVISAR LA CUENTA” para determinar si su buzón tiene algún problema. Pueden abrir su aplicación de correo web normal o visitar manualmente la página legítima de inicio de sesión de su proveedor e inspeccionar la cuenta desde allí.