

El correo de phishing es Incoming Mails Witheld un intento de robo de credenciales centrado en un problema de entrega de correo falso. Informa a los destinatarios de que los correos entrantes importantes han sido detenidos y permanecerán inaccesibles hasta que verifiquen la configuración de su cuenta.
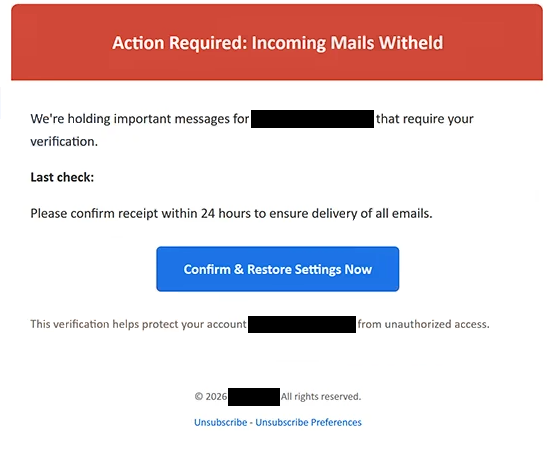
El correo utiliza un asunto que se refiere a la acción requerida y la entrega del correo. En el cuerpo, la advertencia se vuelve más directa con el encabezado “Acción requerida: Incoming Mails Witheld “. Afirma que los correos electrónicos importantes dirigidos al destinatario están actualmente retenidos porque se requiere verificación.
Para que la situación parezca actual, el correo proporciona una fecha y hora de “última verificación”. A los destinatarios se les da 24 horas para confirmar la recepción, con la implicación de que completar la verificación solicitada permitirá entregar todos los correos pendientes.
El botón proporcionado dice “Confirmar y restaurar ajustes ahora”. Esta no es una función genuina para restaurar la configuración del buzón. A continuación, el destinatario accede a una web de phishing creada para obtener las credenciales de la cuenta de correo electrónico.
En el caso analizado, la página resultante se diseñó para parecerse a una pantalla de inicio de sesión de Gmail. Mostraba el logo de Gmail y ya tenía introducida la dirección de correo electrónico del destinatario en el campo correspondiente. Se le pedía una contraseña al visitante y se le proporcionaba un botón “Continuar”.
La dirección pre-rellenada puede hacer que la página parezca conectada al buzón real del usuario, pero el sitio no es gestionado por Google. La información introducida en el formulario se envía a los estafadores detrás de la campaña.
La configuración de phishing también puede adaptarse según el proveedor de correo electrónico del destinatario. Por lo tanto, no todos los destinatarios ven necesariamente la misma página al estilo Gmail. Un usuario con una cuenta de otro proveedor puede ver en su lugar una interfaz de inicio de sesión diseñada para parecerse a ese servicio.
El objetivo sigue siendo el mismo independientemente del diseño de inicio de sesión que aparezca: obtener la contraseña asociada a la dirección de correo electrónico del destinatario. Las afirmaciones sobre correo entrante retenido y ajustes que requieren restauración se utilizan simplemente para llevar a la víctima a ese formulario de credencial.
Si las credenciales ya se han enviado, la contraseña del correo electrónico afectada debe cambiarse inmediatamente a través del proveedor legítimo. También deben reemplazarse las contraseñas reutilizadas en otras cuentas y comprobar si la cuenta busca sesiones, dispositivos o cambios desconocidos.
El correo completo de phishing Incoming Mails Witheld está a continuación:
Subject: Action Required for – recipients: Mail Delivery
Action Required: Incoming Mails Witheld
We’re holding important messages for – that require your verification.
Last check:
Please confirm receipt within 24 hours to ensure delivery of all emails.
[Confirm & Restore Settings Now]
This verification helps protect your account – from unauthorized access.
© 2026 -. All rights reserved.
[Unsubscribe] – [Unsubscribe Preferences]
Cómo reconocer el correo de phishing Incoming Mails Witheld
La principal táctica de presión en esta campaña es la afirmación de que los mensajes ya están siendo retenidos. En lugar de advertir sobre un problema que podría surgir más adelante, el correo de phishing ” Incoming Mails Witheld ” indica a los destinatarios que los correos importantes están esperando y no pueden entregarse hasta que se realice la verificación.
El plazo de 24 horas añade otra razón para actuar con rapidez. Alguien que espere un correo electrónico importante para negocios o personal puede estar más inclinado a seleccionar “Confirmar y restaurar ajustes ahora” en lugar de determinar primero si la advertencia proviene de su proveedor real de correo.
La marca de tiempo de “última comprobación” también merece atención. Una fecha y hora precisas pueden hacer que la notificación parezca generada automáticamente desde un sistema de correo real. En este caso, sin embargo, el detalle técnico acompaña a un problema de entrega fabricado y no prueba que el remitente tenga acceso al estado del buzón del destinatario.
También hay una discrepancia entre el problema declarado y la acción solicitada. El correo afirma que los mensajes están retenidos hasta que se confirmen los ajustes, pero seguir sus instrucciones lleva a una página que solicita la contraseña de la cuenta de correo. Introducir una contraseña en esa página no libera los correos pendientes.
La página de inicio de sesión personalizada puede hacer que esta estafa sea más difícil de identificar a simple vista. Tener ya rellenada la dirección del destinatario puede sugerir que la web reconoce la cuenta. Esa información puede pasarse desde el enlace de phishing y usarse para que la página parezca más convincente.
Los destinatarios deben prestar atención a dónde conduce realmente el botón “Confirmar y restaurar ajustes ahora”. Una marca familiar de Gmail u otro correo web en la página de destino no es suficiente para establecer autenticidad. El dominio debe pertenecer al proveedor de correo electrónico esperado antes de introducir cualquier credencial.
Un supuesto problema de entrega de correo también puede comprobarse sin usar el correo electrónico en absoluto. Abrir la aplicación de correo web normal o navegar de forma independiente al sitio legítimo del proveedor permite al usuario consultar directamente el buzón.
El patrón distintivo en el correo de phishing Incoming Mails Witheld es la combinación de mensajes supuestamente retenidos, una marca de tiempo reciente de “última comprobación”, un plazo de verificación de 24 horas y un botón “Confirmar y restaurar ajustes ahora”. Estos elementos conducen a una página de inicio de sesión específica del proveedor falsa cuyo verdadero propósito es capturar la contraseña del correo electrónico del destinatario.