

El correo de phishing ” Mailbox Usage Alert ” utiliza una bandeja de entrada casi llena como motivo para pedir a los destinatarios que inicien sesión. Presenta lo que parece ser una notificación rutinaria de almacenamiento, pero el uso reportado es fabricado y la opción de gestión de almacenamiento proporcionada conduce a un sitio web de robo de credenciales.
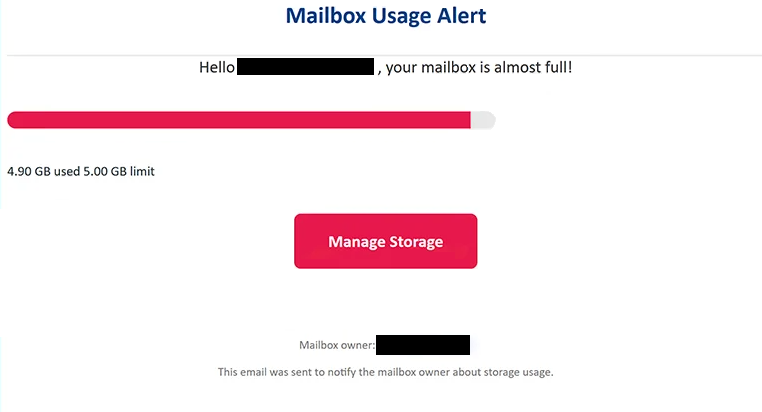
Según el correo electrónico, el destinatario ya ha utilizado 4,90 GB de una asignación de buzón de 5,00 GB. Con muy poca capacidad supuestamente restante, la advertencia indica que el buzón está casi lleno y anima al usuario a gestionar el almacenamiento disponible.
Se proporciona un botón “Gestionar almacenamiento” como solución aparente. Alguien que recibe regularmente archivos adjuntos grandes o conserva años de correo puede encontrar plausible tal advertencia, especialmente porque el correo proporciona cifras específicas en lugar de simplemente indicar que el almacenamiento se está quedando sin reservas.
Sin embargo, el botón no abre una página genuina de gestión de almacenamiento. Dirige al destinatario a un sitio de phishing diseñado para recopilar credenciales de acceso al correo electrónico.
Esta campaña utiliza una página de phishing que puede determinar al proveedor de correo electrónico del destinatario a partir de la dirección y ajustar su apariencia en consecuencia. Esto permite a los estafadores mostrar una interfaz de inicio de sesión más relevante para la persona que abre el enlace en lugar de mostrar el mismo formulario genérico a todos.
Durante el análisis, el sitio presentó un falso “Portal Seguro de Gmail”. El formulario de credenciales estaba diseñado para parecerse a la interfaz de inicio de sesión de Google y aparecía sobre un fondo diseñado para parecerse a la página genuina de inicio de sesión de Gmail.
El sitio pide un nombre de usuario y una contraseña. La información enviada allí va a los estafadores en lugar de al proveedor de correo electrónico del destinatario. No se gestiona ni amplía el almacenamiento de buzones completando el proceso de inicio de sesión falso.
Obtener una contraseña de correo electrónico puede dar acceso a los estafadores a mucho más que mensajes almacenados. Una bandeja de entrada comprometida puede contener correspondencia privada e información sobre otros servicios. También puede estar vinculada a cuentas que usan la dirección de correo electrónico para recuperar contraseñas.
Cualquiera que ya haya introducido credenciales a través de la página “Gestionar almacenamiento” debe cambiar inmediatamente la contraseña del correo electrónico afectada. La misma contraseña también debe ser reemplazada en cualquier otro lugar donde se haya reutilizado. También es apropiado revisar la actividad reciente de la cuenta y las sesiones desconocidas después de que las credenciales hayan sido expuestas.
El correo completo de phishing Mailbox Usage Alert está a continuación:
Subject: Alert: Mailbox Usage Warning – –
Mailbox Usage Alert
Hello – , your mailbox is almost full!
4.90 GB used 5.00 GB limit
[Manage Storage]Mailbox owner: –
This email was sent to notify the mailbox owner about storage usage.
Cómo identificar el correo electrónico de phishing Mailbox Usage Alert
Las cifras de almacenamiento son uno de los elementos que hacen que este intento de phishing parezca convincente. El correo no utiliza una advertencia aproximada como “tu buzón está al 90% lleno”. En su lugar, indica que se han consumido 4,90 GB de un límite de 5,00 GB. Cifras precisas pueden dar la impresión de que la notificación se generó a partir de datos reales de la cuenta, pero en este caso forman parte del engaño.
El asunto también enmarca el correo electrónico como una advertencia directa del buzón en lugar de una emergencia de seguridad evidente. Este enfoque puede animar a los destinatarios a considerar “Gestionar almacenamiento” como una función ordinaria de mantenimiento de cuentas.
Lo que ocurre después de seleccionar ese botón es más revelador. Gestionar el almacenamiento debería llevar a los usuarios a configuraciones asociadas a su servicio de correo electrónico real. En su lugar, esta campaña les envía a un sitio de phishing separado e intenta obtener sus credenciales de acceso.
La capacidad de la página para imitar al proveedor del destinatario puede ocultar aún más la estafa. Un usuario de Gmail puede encontrarse con una marca al estilo de Google, mientras que la configuración de phishing es capaz de determinar el servicio de correo electrónico a partir de la dirección proporcionada. Por tanto, ver la marca del proveedor esperado tras seguir el enlace no demuestra que la página sea genuina.
El dominio en la barra de direcciones del navegador es un detalle más útil para examinar. Se puede copiar un logotipo, fondo o formulario de inicio de sesión familiar, mientras que un sitio de phishing permanece alojado fuera de la infraestructura legítima del proveedor.
Los destinatarios también pueden verificar una advertencia de almacenamiento sin usar “Gestionar almacenamiento”. Abrir la aplicación de correo electrónico normal o acceder manualmente a la web del proveedor permite a los usuarios comprobar la capacidad real de su buzón desde la configuración de la cuenta. Si el buzón realmente está cerca de su límite, esa información debería estar disponible allí.