

La estafa de correo electrónico Inbound Message Rejection Report es una campaña de phishing que utiliza problemas de entrega de correos fabricados para robar contraseñas de cuentas. Los correos de phishing parecen provenir de un administrador de correo electrónico e informan a los destinatarios de que varios correos entrantes no han llegado a sus bandejas de entrada. Para supuestamente recuperar estos correos y restaurar la entrega normal, los destinatarios son dirigidos a una web que recopila sus credenciales de acceso.
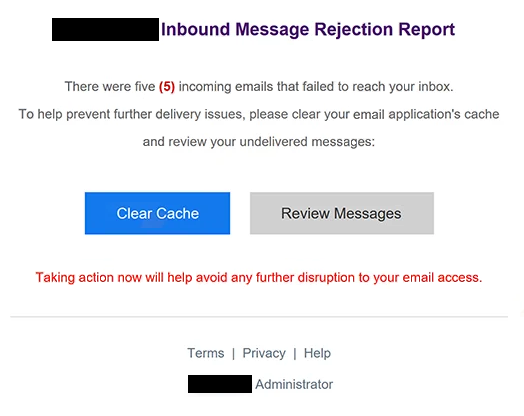
Los correos de phishing usan el asunto ” Inbound Message Rejection Report ” y afirman que cinco correos entrantes fueron rechazados antes de llegar al buzón del destinatario. En lugar de explicar por qué se rechazaron los correos, la notificación sugiere que borrar la caché de la aplicación de correo electrónico y revisar los correos no entregados resolverá el problema. Esta explicación ofrece a los destinatarios una tarea técnica aparentemente rutinaria que completar.
Dos botones, “Borrar caché” y “Revisar mensajes”, están incluidos en el correo de phishing. Aunque sugieren acciones diferentes, ambos conducen al mismo sitio web de phishing. El destino muestra un formulario genérico de inicio de sesión de correo web alojado en la infraestructura de Google Cloud Storage. El uso de un servicio legítimo de alojamiento en la nube no hace que el sitio web sea de fiar, ya que la página de phishing no está asociada a un proveedor de correo electrónico autorizado.
El formulario de inicio de sesión falsificado muestra automáticamente la dirección de correo electrónico del destinatario en el campo de nombre de usuario y pide una contraseña. Este detalle hace que la página parezca conectada al buzón del destinatario y reduce la cantidad de información que el visitante debe introducir. Sin embargo, las contraseñas enviadas a través del formulario son capturadas por los estafadores en lugar de usarlas para resolver cualquier problema de entrega.
Obtener credenciales de correo electrónico válidas podría permitir a los atacantes acceder a correspondencia privada, examinar archivos adjuntos e hacerse pasar por el propietario de la cuenta. Un buzón comprometido también podría usarse para solicitar restablecimiento de contraseñas para otros servicios, incluyendo plataformas de compras, cuentas de redes sociales y servicios financieros. Los atacantes también podrían enviar correos electrónicos de phishing desde la cuenta afectada para explotar la confianza de los contactos existentes.
El correo completo de phishing Inbound Message Rejection Report está a continuación:
Subject: Inbound Message Rejection Report
– Inbound Message Rejection Report
There were five (5) incoming emails that failed to reach your inbox.
To help prevent further delivery issues, please clear your email application’s cache
and review your undelivered messages:
[Clear Cache] [Review Messages]Taking action now will help avoid any further disruption to your email access.
Terms | Privacy | Help
– Administrator
Cómo reconocer correos electrónicos de phishing
Los correos de phishing que se hacen pasar por administradores suelen utilizar fallos de entrega, restricciones de cuentas o problemas técnicos para persuadir a los destinatarios de que sigan enlaces externos. En esta campaña, la advertencia sobre cinco correos entrantes rechazados es el principal engaño. El correo de phishing presenta un número específico de correos faltantes pero no proporciona detalles significativos de entrega que permitan a los destinatarios verificar la reclamación.
La instrucción de borrar la caché de la aplicación de correo electrónico es otra característica sospechosa. Borrar la información en caché no es un requisito típico para recuperar correos entrantes que han sido rechazados por un servidor de correo. El correo de phishing utiliza esta explicación que suena técnica para hacer que la acción solicitada parezca razonable.
Los destinatarios también deben prestar atención a los dos botones incluidos en la notificación. “Borrar caché” y “Revisar mensajes” parecen realizar funciones separadas, pero ambos dirigen a los usuarios a la misma página externa de inicio de sesión. Esta inconsistencia es una indicación útil de que los botones están destinados a capturar credenciales en lugar de proporcionar funciones genuinas de gestión de correo electrónico.
La propia página de inicio de sesión proporciona señales de advertencia adicionales. Aunque el campo de nombre de usuario ya está lleno con la dirección de correo electrónico del destinatario, esto no demuestra que el sitio web pertenezca al proveedor de correo. Los sitios web de phishing pueden usar la información obtenida del enlace original para personalizar sus formularios de inicio de sesión y hacerlos parecer más convincentes.
Otro detalle importante es la ubicación de alojamiento del sitio web. La página de phishing utiliza la infraestructura de Google Cloud Storage, pero un sitio web alojado a través de un servicio legítimo en la nube no necesariamente es gestionado por una organización de confianza. Los destinatarios deben examinar la dirección real del sitio web y determinar si pertenece a su proveedor de correo electrónico antes de introducir las credenciales de la cuenta.
El correo de phishing también está firmado simplemente como “Administrador” e incluye enlaces genéricos etiquetados como “Términos”, “Privacidad” y “Ayuda”. Estos elementos dan a la notificación una apariencia administrativa sin establecer qué servicio de correo supuestamente la emitió. La falta de información identificable del proveedor, combinada con una solicitud inesperada de contraseña, hace que la notificación sea especialmente sospechosa.