

El correo de phishing forma Webmail security update verification parte de una campaña de robo de credenciales que tiene como objetivo a los usuarios de servicios de correo web. El correo de phishing está disfrazado como una notificación oficial de seguridad, afirmando que el sistema de correo del destinatario ha sido actualizado recientemente y que la verificación del buzón es necesaria para activar la última versión de seguridad.
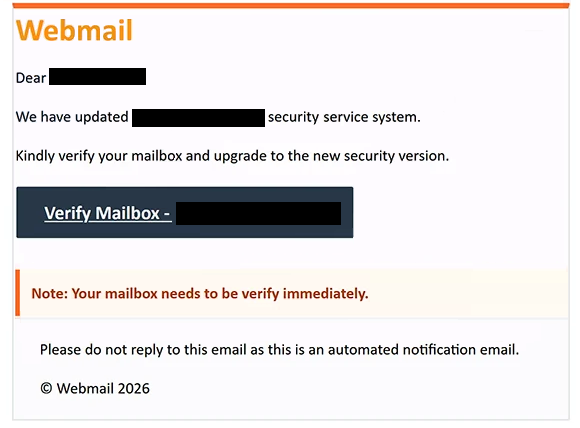
El correo de phishing utiliza el asunto ” Webmail security update verification ” e informa a los destinatarios de que el sistema de seguridad de su dominio ha sido actualizado. Les indica que verifiquen su buzón inmediatamente para completar la supuesta actualización. El correo también incluye la dirección o el dominio del destinatario en su contenido, haciendo que la notificación parezca relevante para su cuenta de correo específica.
Se proporciona un botón llamado “Verificar buzón” para iniciar el supuesto proceso de verificación. Al hacer clic en él, los usuarios se dirigen a un sitio web de phishing que muestra una página de inicio de sesión de correo web falso. La página solicita una dirección de correo electrónico y contraseña, presentando el formulario como un paso estándar de autenticación necesario para completar la actualización de seguridad.
El sitio web de phishing también muestra una etiqueta de “Conexión SSL Segura” para reforzar la impresión de que el proceso de inicio de sesión está protegido. Sin embargo, esta etiqueta no establece la legitimidad del sitio web. El propósito del formulario de inicio de sesión falsificado es capturar las credenciales introducidas por los visitantes y ponerlas a disposición de los estafadores.
El correo de phishing también incorpora una referencia de derechos de autor a cPanel, L.L.C., una empresa legítima asociada con software de gestión de alojamiento web. Esta referencia se utiliza para que el correo parezca oficial, pero cPanel no tiene ninguna implicación identificada en la campaña de phishing. Los estafadores están explotando el nombre reconocido de la empresa para apoyar su intento de suplantación.
Si los atacantes obtienen credenciales válidas de correo web, pueden acceder a correspondencia privada, archivos adjuntos almacenados y otra información disponible a través de la cuenta comprometida. También podrían hacerse pasar por el propietario de la cuenta, enviar correos electrónicos adicionales de phishing a contactos o intentar restablecer contraseñas de otros servicios relacionados con la dirección de correo afectada.
La campaña identificada se centra en robar credenciales de acceso en lugar de distribuir malware. Su engaño central es la afirmación de que una actualización de seguridad del correo electrónico no puede completarse sin una verificación inmediata del buzón, dirigiendo a los destinatarios a una página de inicio de sesión controlada por atacantes en lugar de un servicio legítimo de correo web.
El correo completo de phishing Webmail security update verification está a continuación:
Subject: Webmail security update verification
Webmail
Dear –
We have updated – security service system.
Kindly verify your mailbox and upgrade to the new security version.
[Verify Mailbox] –Note: Your mailbox needs to be verify immediately.
Please do not reply to this email as this is an automated notification email.© Webmail 2026
Copyright© 2026 cPanel, L.L.C.
Cómo reconocer correos electrónicos de phishing
Los correos electrónicos de phishing que se hacen pasar por administradores de webmail suelen utilizar actualizaciones de seguridad, requisitos de verificación de cuentas o interrupciones de servicios como motivos para solicitar credenciales de acceso. En esta campaña, la principal señal de advertencia es la instrucción inesperada de verificar un buzón inmediatamente después de una supuesta actualización del sistema. El correo electrónico de phishing no proporciona pruebas verificables de forma independiente de que el servicio de correo electrónico del destinatario realmente requiera tal acción.
La redacción y la presentación también proporcionan pistas. El correo electrónico se refiere a una actualización del servicio de seguridad, pero no identifica claramente a un proveedor de alojamiento específico responsable del cambio. También contiene la instrucción gramaticalmente incorrecta “Tu buzón debe ser verificado inmediatamente”, lo que es otra razón para cuestionar su autenticidad.
Los destinatarios deben prestar especial atención a los enlaces asociados a los botones de verificación. En este caso, el botón “Verificar buzón” conduce a un dominio no relacionado con un proveedor de correo web identificable. Una página de inicio de sesión accesible a través de un dominio externo inesperado debe considerarse sospechosa, incluso cuando se asemeje a una interfaz de correo electrónico familiar.
Otra característica es el uso de terminología de seguridad tranquilizadora. Etiquetas como “Conexión SSL Segura”, referencias a actualizaciones del sistema y nombres de empresas reconocibles pueden hacer que los sitios web de phishing parezcan creíbles. Sin embargo, ninguno de estos elementos demuestra que un sitio web sea gestionado por la organización que afirma representar.
También se debe examinar la dirección de correo real del remitente en lugar de depender del nombre mostrado. Un dominio desconocido, una dirección no relacionada con el proveedor de servicios reclamado o inconsistencias entre el remitente y el sitio web vinculado pueden indicar suplantación. Incluso cuando estos detalles parecen convincentes, no establecen autenticidad de forma independiente.
La forma más fiable de evaluar este tipo de correo de phishing es comprobar las notificaciones de cuenta a través del servicio legítimo de webmail, accedido de forma independiente al correo. La combinación de una reclamación urgente de actualización de seguridad, un botón de verificación en el buzón y un formulario de inicio de sesión alojado en un dominio no relacionado es especialmente relevante para identificar el intento de phishing Webmail security update verification .