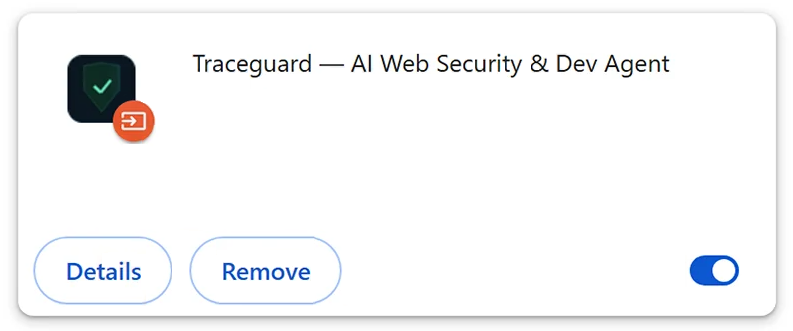
Traceguard – AI Web Security & Dev Agent es una extensión maliciosa Google Chrome diseñada para manipular transacciones bancarias online y robar códigos de autenticación. Aunque su nombre sugiere una herramienta de seguridad y desarrollo de navegación impulsada por IA, su funcionalidad real se centra en el robo financiero. La extensión opera dentro del navegador, permitiéndole interferir con sitios web bancarios mientras los usuarios realizan transacciones legítimas.
Una de las principales capacidades de Traceguard es modificar la información de transferencias bancarias. Cuando un usuario introduce el IBAN y el importe del pago de un destinatario, la extensión puede reemplazar esos valores antes de que la solicitud de transacción llegue al banco. Luego restaura la información original mostrada en el navegador, dejando potencialmente a la víctima sin saber que los datos de pago enviados han cambiado.
Traceguard también puede iniciar transferencias SEPA y SEPA Instant no autorizadas a través de una sesión activa de banca online. Dado que estas transacciones se originan en la sesión autenticada de la víctima, pueden parecer ante el servicio bancario como actividad legítima del usuario. Las transferencias instantáneas SEPA son especialmente preocupantes porque pueden completarse en cuestión de segundos, lo que dificulta revertir pagos no autorizados.
Otra función consiste en mostrar avisos falsos de número de autorización de transacción (TAN). Estos avisos imitan solicitudes de verificación que normalmente presentan los sitios web bancarios y están diseñados para capturar códigos de autenticación de un solo uso. Los códigos robados pueden ser utilizados por atacantes para autorizar transacciones.
La extensión está asociada a un panel de control que contiene configuraciones para 1.249 sitios web bancarios en siete países de la Unión Europea. Sus operadores pueden ajustar qué servicios bancarios son objeto de objetivo sin modificar la extensión en sí. Esto permite que el mismo software malicioso interfiera con transacciones a través de numerosas instituciones financieras.
A diferencia de las extensiones ordinarias Chrome , Traceguard no se instala a través de la Chrome Tienda Web. Se despliega usando un ejecutable de Windows llamado ATS_Installer.exe, que modifica los accesos directos del navegador y obliga Chrome a cargar la extensión desde un directorio local. El instalador también establece mecanismos de persistencia que permiten que los componentes maliciosos permanezcan activos tras el reinicio del ordenador.
Traceguard supone una amenaza financiera directa porque combina manipulación de transacciones, inicio de pago no autorizado y robo de códigos de autenticación. Su capacidad para ocultar detalles alterados de transferencias hace que la actividad sea especialmente difícil de reconocer para los usuarios afectados durante la banca online rutinaria.
¿Cómo se instala Traceguard – AI Web Security & Dev Agent?
Traceguard se instala a través de un ejecutable de Windows llamado ATS_Installer.exe en lugar de un proceso de instalación convencional de extensiones de navegador. Una vez ejecutado, el instalador copia sus componentes en un directorio llamado Chrome ExtensionHost y prepara al sistema para cargar la extensión maliciosa automáticamente. La instalación no requiere que el usuario apruebe una extensión a través de la Chrome Tienda Web.
El instalador modifica Google Chrome los accesos directos añadiendo el argumento de línea de comandos –load-extension. Esto provoca Chrome que Traceguard se cargue directamente desde una carpeta local cada vez que el navegador inicia a usar el acceso directo modificado. Durante la instalación, el programa puede cerrar ventanas existentes del navegador y reiniciarse Chrome con la extensión activada.
Se crean mecanismos adicionales de persistencia mediante entradas de ejecución del registro de Windows, tareas programadas y un proceso de vigilancia. Estos componentes están destinados a mantener el software malicioso en funcionamiento y reiniciarlo si sus procesos se interrumpen. En consecuencia, la extensión puede reaparecer cuando Chrome se inicie de nuevo, incluso si su entrada visible del navegador ha sido eliminada.
No se ha establecido el canal de distribución inicial exacto para el instalador identificado de Traceguard. Sin embargo, los instaladores maliciosos de Windows suelen distribuirse a través de páginas de descarga de software engañoso, repositorios no oficiales y paquetes de instalación agrupados. También pueden disfrazarse como utilidades útiles, actualizaciones de software o aplicaciones crackeadas.
Los correos electrónicos de phishing y los anuncios engañosos son otros posibles métodos de entrega de archivos ejecutables maliciosos. Estas campañas pueden persuadir a los usuarios a descargar y ejecutar software bajo la impresión de que están instalando una aplicación legítima. Estas son técnicas generales de distribución de malware, no canales de entrega confirmados de forma independiente para esta campaña específica de Traceguard.
La característica distintiva del proceso de instalación de Traceguard es su dependencia de un ejecutable de Windows para controlar Chrome el comportamiento de arranque de . Modificando atajos y estableciendo persistencia a nivel de sistema, el instalador puede cargar la extensión maliciosa sin depender del mecanismo normal de instalación de extensiones del navegador.
Eliminar Traceguard – Extensión maliciosa AI Web Security & Dev Agent
Es necesario eliminar Traceguard – la extensión maliciosa AI Web Security & Dev Agent de inmediato, y se recomienda encarecidamente usar un programa antimalware.
Offers
Descarga desinstaladorto scan for Traceguard - AI Web Security & Dev AgentUse our recommended removal tool to scan for Traceguard - AI Web Security & Dev Agent. Trial version of provides detection of computer threats like Traceguard - AI Web Security & Dev Agent and assists in its removal for FREE. You can delete detected registry entries, files and processes yourself or purchase a full version.
More information about SpyWarrior and Uninstall Instructions. Please review SpyWarrior EULA and Privacy Policy. SpyWarrior scanner is free. If it detects a malware, purchase its full version to remove it.

Detalles de revisión de WiperSoft WiperSoft es una herramienta de seguridad que proporciona seguridad en tiempo real contra amenazas potenciales. Hoy en día, muchos usuarios tienden a software libr ...
Descargar|más¿Es MacKeeper un virus?MacKeeper no es un virus, ni es una estafa. Si bien hay diversas opiniones sobre el programa en Internet, mucha de la gente que odio tan notorio el programa nunca lo han utiliz ...
Descargar|másMientras que los creadores de MalwareBytes anti-malware no han estado en este negocio durante mucho tiempo, compensa con su enfoque entusiasta. Estadística de dichos sitios web como CNET indica que e ...
Descargar|más