

L’arnaque « Action required: Confirm and Upgrade your email address » par email est une campagne de phishing visant à voler les mots de passe des comptes e-mail en déguisant une demande d’accréditation en une procédure de sécurité de routine. Les emails de phishing se font passer pour un fournisseur de services de messagerie et affirment que les destinataires doivent confirmer leurs coordonnées pour effectuer une mise à jour programmée du système. La vérification supposée est présentée comme nécessaire pour maintenir un accès ininterrompu à leurs boîtes aux lettres.
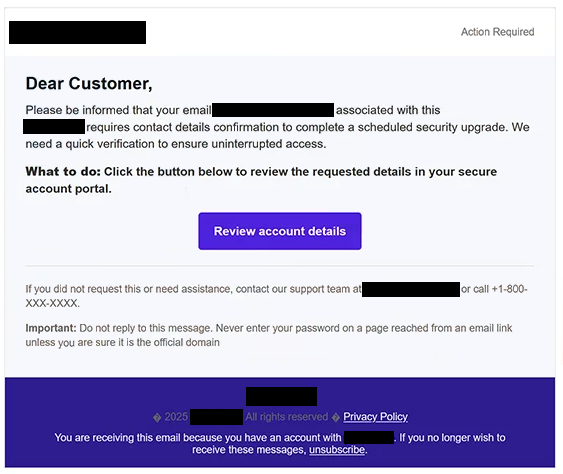
Les emails de phishing peuvent utiliser la ligne d’objet « Action required: Confirm and Upgrade your email address », suivie de l’adresse email du destinataire. Ils commencent par un salut générique « Cher Client » et expliquent que le compte email nécessite une confirmation supplémentaire dans le cadre d’une mise à jour de sécurité. Bien que la notification semble administrative, elle n’identifie pas clairement le fournisseur de messagerie supposément responsable de la mise à jour.
Les destinataires sont invités à consulter leurs informations via un bouton intitulé « Examiner les détails du compte ». L’email de phishing décrit la destination comme un portail de compte sécurisé et suggère que la réalisation du processus évitera d’éventuels problèmes d’accès. Il inclut également un numéro de téléphone de support supposé et des instructions de ne pas répondre, donnant à l’email de phishing l’apparence d’une notification de service automatisée.
Cliquer sur le bouton ouvre un site de phishing hébergé via sharemyhtml.com. Le site est conçu pour reconnaître le fournisseur de messagerie du visiteur et afficher une interface de connexion correspondante. Dans un exemple observé, la page imitait Gmail, affichait automatiquement l’adresse e-mail du destinataire, et affirmait que la session précédente avait expiré.
Cet avertissement de session expirée offre une raison supplémentaire au visiteur d’entrer son mot de passe. Parce que l’adresse e-mail est déjà remplie, le formulaire de connexion contrefait peut sembler faire partie d’un processus d’authentification existant. Cependant, le site est contrôlé par des escrocs, et toutes les identifiantes fournies par son intermédiaire leur sont exposées.
Des identifiants de messagerie volés pourraient permettre aux attaquants d’accéder à la correspondance privée, d’examiner des pièces jointes sensibles et de se faire passer pour le propriétaire du compte. Une boîte aux lettres compromise pourrait également être utilisée pour demander la réinitialisation de mot de passe d’autres services en ligne ou distribuer des emails de phishing supplémentaires aux contacts de la victime. Les fournisseurs de messagerie légitimes dont les pages de connexion sont imitées n’ont aucune implication identifiée dans la campagne.
L’email complet de phishing Action required: Confirm and Upgrade your email address est ci-dessous :
Subject: Action required: Confirm and Upgrade your email address: –
Action Required
Dear Customer,
Please be informed that your email – associated with this – requires contact details confirmation to complete a scheduled security upgrade. We need a quick verification to ensure uninterrupted access.
What to do: Click the button below to review the requested details in your secure account portal.
[Review account details]
If you did not request this or need assistance, contact our support team or call +1-800-XXX-XXXX.
Important: Do not reply to this message. Never enter your password on a page reached from an email link unless you are sure it is the official domain.
Comment reconnaître les emails de phishing
Les emails de phishing déguisés en notifications de sécurité de compte décrivent souvent des exigences de maintenance ou de vérification de routine sans fournir suffisamment d’informations pour établir leur authenticité. Dans cette campagne, l’affirmation selon laquelle les coordonnées doivent être confirmées pour effectuer une mise à niveau de sécurité programmée est un signe d’alerte clé. L’email de phishing n’identifie pas une mise à jour spécifique ni n’explique pourquoi le destinataire doit s’authentifier via un site web externe.
La formule de salutations générique et l’absence d’un prestataire de services clairement identifié sont des détails supplémentaires qui méritent d’être examinés. Bien que les entreprises légitimes envoient parfois des emails automatisés avec des salutations générales, une demande de vérification de compte inattendue d’un fournisseur non nommé devrait susciter des soupçons. Les destinataires devraient également inspecter l’adresse e-mail réelle de l’expéditeur plutôt que de se fier au nom affiché.
Le bouton « Examiner les détails du compte » est particulièrement important car il détourne les destinataires de leur service de messagerie habituel. La destination utilise sharemyhtml.com, une plateforme d’hébergement tierce sans lien avec le fournisseur de messagerie qui se fait passer pour l’identité. Une page de connexion familière affichée sur un domaine sans lien est un indice fort de phishing.
Une autre caractéristique est l’avertissement de session expirée affiché sur la page de connexion contrefaite. De tels avertissements peuvent faire paraître les demandes de mot de passe comme routinières, surtout lorsque l’adresse e-mail du visiteur a déjà été saisie automatiquement. Cependant, un nom d’utilisateur prérempli ne démontre pas que le site web est connecté au service de messagerie légitime.
L’email de phishing contient également un langage rassurant concernant la vérification sécurisée des comptes et inclut un avertissement contre l’entrée de mots de passe sur des sites non vérifiés. Ces déclarations peuvent donner l’impression de légitimité, mais elles ne prouvent pas que l’expéditeur ou le site web lié est digne de confiance. Les emails de phishing peuvent contenir des conseils de sécurité qui semblent authentiques tout en dirigeant simultanément les destinataires vers des pages de vol de références.